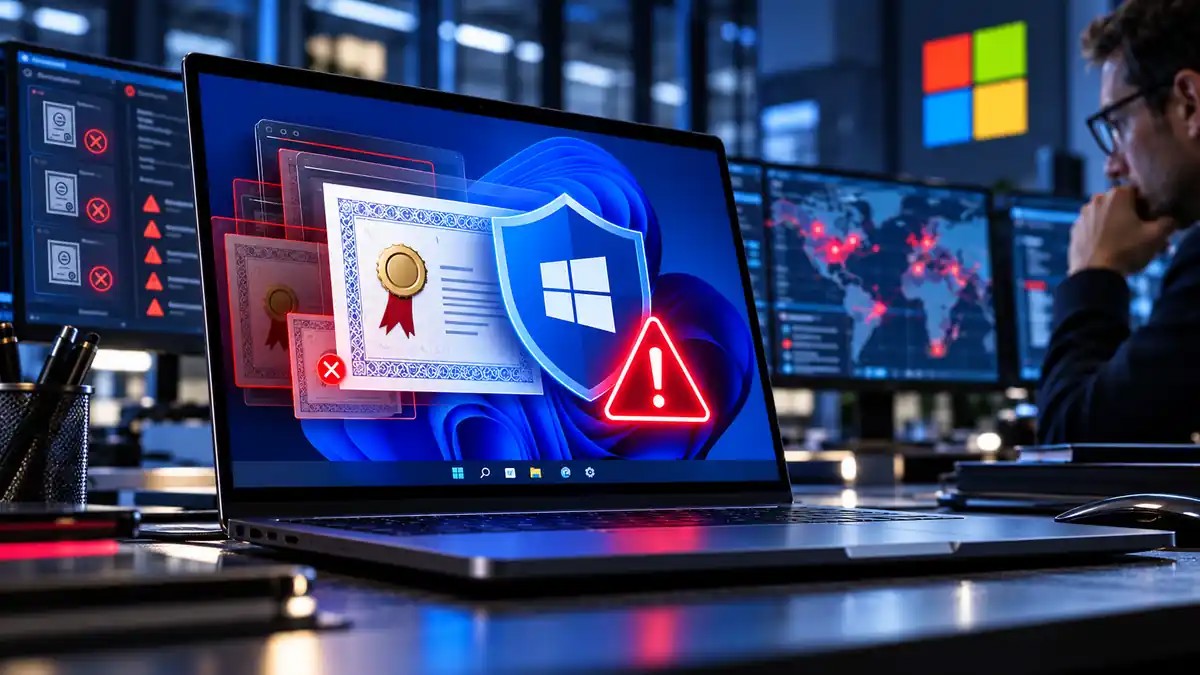
DI iliustracija: Windows skaitmeninių sertifikatų saugumo įspėjimas
„Windows“ pašalino pavojingus skaitmeninius sertifikatus: kompromituoti raktai galėjo padėti apsimesti patikimomis svetainėmis

„Microsoft“ išplatino neeilinį „Windows“ saugumo atnaujinimą, skirtą apsaugoti kompiuterius nuo skaitmeninių sertifikatų, kurių pasitikėjimas tapo nesaugus. Problema kilo ne pačios „Microsoft“ sistemose, o Indijos sertifikavimo paslaugų bendrovės „eMudhra“ infrastruktūroje: tam tikrų tarpinių sertifikatų institucijų privačius raktus buvo įmanoma atkurti. Tokiais raktais potencialiai galima pasirašyti netikrus interneto svetainių sertifikatus arba programinę įrangą, kuri vartotojams atrodytų patikima.
REKLAMA
Spalio 26 dieną „Microsoft Security Response Center“ paskelbė išsamų paaiškinimą, kurį spalio 27 dieną papildė nauja informacija. Bendrovė nustatė aštuonis paveiktus tarpinių sertifikatų institucijų raktus: šešis, susijusius su TLS, ir du, skirtus programinės įrangos kodui pasirašyti. Tai nereiškia, kad kiekvienas „Windows“ kompiuteris buvo nulaužtas, tačiau atskleidžia rimtą pasitikėjimo infrastruktūros problemą.
TLS sertifikatai padeda naršyklei patikrinti, ar ji jungiasi prie tikros svetainės ir ar ryšys su ja šifruojamas. Jei užpuolikas galėtų sukurti patikimai atrodančius sertifikatus naudodamas kompromituotą raktą, tam tikromis sąlygomis taptų įmanoma apsimesti kitu paslaugų teikėju ir perimti ryšį. Kodo pasirašymo sertifikatai veikia kitaip: jie patvirtina tariamą programos leidėją, todėl jų kompromitavimas gali padėti kenkėjišką failą pateikti kaip teisėtą.
Kaip sureagavo „Microsoft“
Bendrovė keliais etapais įdiegė apsaugines priemones. Spalio 20 dieną buvo atnaujintas „Windows“ draudžiamų sertifikatų sąrašas, kad paveiktos tarpinės institucijos nebegalėtų būti naudojamos pasitikėjimui įrodyti. „Microsoft Edge“ ir „WebView2“ gavo atskirus automatiškai pristatomus sertifikatų blokavimo pakeitimus. Taigi ne kiekvienam vartotojui buvo būtina rankomis atsisiųsti naują naršyklės versiją.
Naujausi straipsniai
Rusijos dronai keičia keliones Ukrainoje: keleivius iš traukinių evakuoja kelis kartus per naktį, žuvo per 50 geležinkelininkų
„Instagram“ meta iššūkį „YouTube“: pradėjo bandyti iki 90 minučių vaizdo įrašus
„Discord“ vieši pokalbiai netrukus gali atsirasti „Google“ paieškoje – ką svarbu žinoti Lietuvos naudotojams
Spalio 26 dieną bendrovė išleido papildomą neeilinį atnaujinimą, pašalinantį septynis susijusius šakninius arba kryžminio pasirašymo sertifikatus iš „Windows“ pasitikėjimo sąrašo. Kitą dieną tie patys sertifikatai pašalinti iš „Edge“ sąrašo. Tai platesnis sprendimas nei vien kompromituotų tarpinių raktų blokavimas: operacinė sistema apskritai nustoja automatiškai pasitikėti nurodyta sertifikatų grandine.
Svarbi detalė: bendrovė aiškiai atskyrė šį incidentą nuo tiesioginio įsilaužimo į jos sistemas. Paveiktos buvo „eMudhra“ sertifikatų pasitikėjimo grandinės, o ne „Windows“ slaptažodžių saugyklos ar visų vartotojų paskyros. „Microsoft“ taip pat nenurodė, kad kiekvienam vartotojui būtų tekę keisti slaptažodį vien dėl šio įvykio.
REKLAMA
Ką patikrinti savo kompiuteryje
Įprastam vartotojui aktualiausia užtikrinti, kad „Windows Update“ veiktų ir saugumo bei pasitikėjimo sąrašų atnaujinimai nebūtų užblokuoti. „Edge“ komponentų atnaujinimai paprastai įdiegiami automatiškai. Įmonėse IT administratoriams svarbu patikrinti uždarų tinklų, izoliuotų kompiuterių ar specialių pasitikėjimo taisyklių naudojimą, nes kai kurios sistemos gali būti neprisijungusios prie automatinio atnaujinimų kanalo.
Administruojant sudėtingas sistemas kyla ir suderinamumo iššūkių. Jei senas vidinis verslo sprendimas buvo priklausomas nuo pašalintos sertifikatų grandinės, po atnaujinimo jis gali pradėti rodyti pasitikėjimo klaidą. Tačiau aklai grąžinti pašalintą sertifikatą į patikimų sąrašą yra rizikinga: taip gali būti vėl suteiktas pasitikėjimas nepageidaujamai grandinei. „Microsoft“ ragina tokius sprendimus priimti tik įvertinus saugumo pasekmes.
Sertifikatų patikimumas ypač svarbus elektroninei prekybai, bankininkystei ir įmonių nuotolinio darbo sistemoms. Net jei incidento priežastis yra už Lietuvos ribų, interneto paslaugų sertifikavimas remiasi tarptautine pasitikėjimo infrastruktūra. Dėl to tokie atvejai gali turėti potencialų poveikį ir Lietuvos organizacijoms, naudojančioms pasaulinius sertifikatų teikėjus.
REKLAMA
Skaitmeninių sertifikatų sistemos veikia pagal vadinamąją pasitikėjimo grandinę: operacinė sistema ar naršyklė pasitiki tam tikromis šakninėmis institucijomis, o jos gali suteikti įgaliojimus kitoms institucijoms. Jei žemesnėje grandies vietoje atsiranda privačių raktų problema, rizika gali išplisti į daugelį paslaugų. Todėl sertifikatų atšaukimas ar pašalinimas iš patikimų sąrašų yra svarbi reagavimo priemonė, tačiau kartu gali paveikti teisėtas paslaugas, kurios vis dar naudojasi susijusiais sertifikatais.
Šis atvejis taip pat primena, kad užšifruoto ryšio simbolis naršyklėje nėra neklystantis įrodymas, jog pati svetainė saugi. Net ir esant techniškai tinkamam sertifikatui, naudotojas gali patekti į sukčių sukurtą svetainę kitu adresu. Todėl kritiškai vertinti nuorodas, tikrinti domeną ir naudoti papildomą prisijungimo apsaugą išlieka svarbu net po saugumo atnaujinimų.
Anksčiau rašėme apie papildomų prisijungimo apsaugos priemonių pasirinkimą. Tačiau net geriausia dviejų veiksnių autentifikacija nepakeičia būtinybės užtikrinti saugų ir patikimą ryšį su paslaugos serveriu. Šis incidentas primena, kad skaitmeninį saugumą sudaro kelios viena nuo kitos priklausančios sistemos, o jų silpnoji grandis kartais būna mažai žinomas sertifikavimo paslaugų teikėjas.
Kaip vertinate šį straipsnį?
NAUJIENOS IŠ INTERNETO
Prenumeruokite mūsų „YouTube“ kanalą ir mėgaukitės įdomiais vaizdo reportažais apie mokslą ir technologijas.
Trumpai, aiškiai ir be triukšmo – gaukite svarbiausias technologijų ir mokslo naujienas pirmieji.
1 700+ narių jau seka mūsų puslapį, laukiame tavęs!
DIENOS SKAITOMIAUSI
1
Užgrobė lėktuvą, gavo 200 000 dolerių ir iššoko su parašiutu: jo tapatybė iki šiol nežinoma
2NASA paskelbė, kada planuojamas astronautų nusileidimas Menulyje
3Senovės žmonių DNR atskleidė netikėtą ledynmečio Europos istoriją
4„OpenAI“ paskelbė apie tris stulbinamus DI atradimus: matematikos ir fizikos įrodymus tikrins mokslininkai
5Du laivai susidūrė uoste – po akimirkos įvyko vienas didžiausių nebranduolinių sprogimų istorijoje
NAUJAUSI
10
Taip pat skaitykite
Atrinkome panašius straipsnius, kurie gali jums patikti.
Kibernetinis Saugumas
„Starlink“ naudotojus daugiau nei 100 šalių galėjo sekti per reklamas: tyrimas atskleidė šnipinėjimo schemą
Gabrielė | 2026-10-27
Technologijų Gidai
Skambina pažįstamu balsu, bet tai gali būti DI: kaip atpažinti sukčius ir apsaugoti savo pinigus
Gabrielė | 2026-10-25
Kibernetinis Saugumas
Kinijai priskiriami programišiai įsilaužė į IT milžinę: atakoms naudojo DI agentus
Rokas | 2026-10-24
Kibernetinis Saugumas
Įsilaužta į debesijos platformą „Railway“: klientus ragina skubiai pakeisti visus slaptus raktus
Gabrielė | 2026-10-24
Kibernetinis Saugumas
PHP spragų krizė pasiekė Japoniją: sutriko bankų ir valstybės paslaugos, DI ruošiamas kibernetinėms atakoms
Rokas | 2026-10-23
Kibernetinis Saugumas
Įtampa internete: kritinių PHP spragų pataisos jau išleistos, bet ne visi gali jas įdiegti
Gabrielė | 2026-10-22
Kibernetinis Saugumas
Kritinis pavojus milijonams svetainių: dėl PHP spragų Europoje jau išjungiami valstybiniai tinklalapiai
Gabrielė | 2026-10-21
Dirbtinis Intelektas
„Microsoft“ įspėja apie grėsmę įmonių viduje: DI agentams siūlo nuolatinę veiksmų kontrolę
Rokas | 2026-10-20
Technologijų Gidai
SMS kodų nebeužtenka: kuris prisijungimo būdas iš tikrųjų apsaugo jūsų paskyras?
Gabrielė | 2026-10-13
Dirbtinis Intelektas
„Microsoft“ pristatė „Surface Laptop Ultra“ su „Nvidia RTX Spark“ – dideli DI modeliai veiks tiesiai kompiuteryje
Rokas | 2026-10-08