Įtampa internete: kritinių PHP spragų pataisos jau išleistos, bet ne visi gali jas įdiegti

Interneto svetainių administratoriai ketvirtadienį, spalio 22 dieną, skuba diegti kritinių PHP saugumo spragų pataisas, tačiau dalis jų susiduria su nauja problema – atnaujinimai stringa, o pasenusiose serverių sistemose jų įdiegti gali nepavykti. Apie padidėjusią apkrovą ir lėtesnį aptarnavimą savo klientus atskiru laišku įspėjo serverių valdymo platforma „Laravel Forge“.
REKLAMA
Trečiadienį PHP kūrėjai išleido saugumo atnaujinimus, skirtus dviem itin pavojingoms spragoms, kurios tam tikromis sąlygomis gali leisti užpuolikui nuotoliniu būdu vykdyti kodą serveryje net neprisijungus. Dabar svetainių savininkams svarbiausias klausimas – ne vien ar pataisos paskelbtos, o ar jos jau iš tiesų įdiegtos jų naudojamame serveryje.
Kaip nurodoma oficialiame PHP saugumo pranešime, CVE-2026-109618 ir CVE-2026-109619 spragas ištaiso versijos 8.2.35, 8.3.36, 8.4.27 ir 8.5.12. Abi spragos įvertintos 9,2 balo pagal CVSS 4.0 skalę. PHP komanda pabrėžia, kad visaverčių alternatyvių apsaugos priemonių nėra – būtina atnaujinti pačią vykdymo aplinką.
„Forge“ pripažino vėlavimą: paklausa viršijo lūkesčius
„TechNaujienos.lt“ pateiktame „Laravel Forge“ klientams išsiųsto laiško vaizde nurodoma, kad dalis naudotojų patiria sulėtėjusį platformos ir pagalbos komandos atsaką. Bendrovė aiškina, jog poreikis atnaujinti serverius buvo didesnis, nei tikėtasi, todėl inžinieriai didina sistemos pajėgumus. Laiške rašoma: „Paklausa buvo didesnė, nei numatėme“ (vertimas iš anglų kalbos).
Naujausi straipsniai
Britų bankas „Barclays“ atleidžia 5 000 darbuotojų – plečia dirbtinio intelekto naudojimą
Staiga išaugus elektros kainoms – Vyriausybės sprendimas: numatoma pagalba Lietuvos verslui
Į Lietuvą atvyko CERN vadovas: sprendžiamas šalies prisijungimo prie vienos svarbiausių pasaulio mokslo organizacijų klausimas
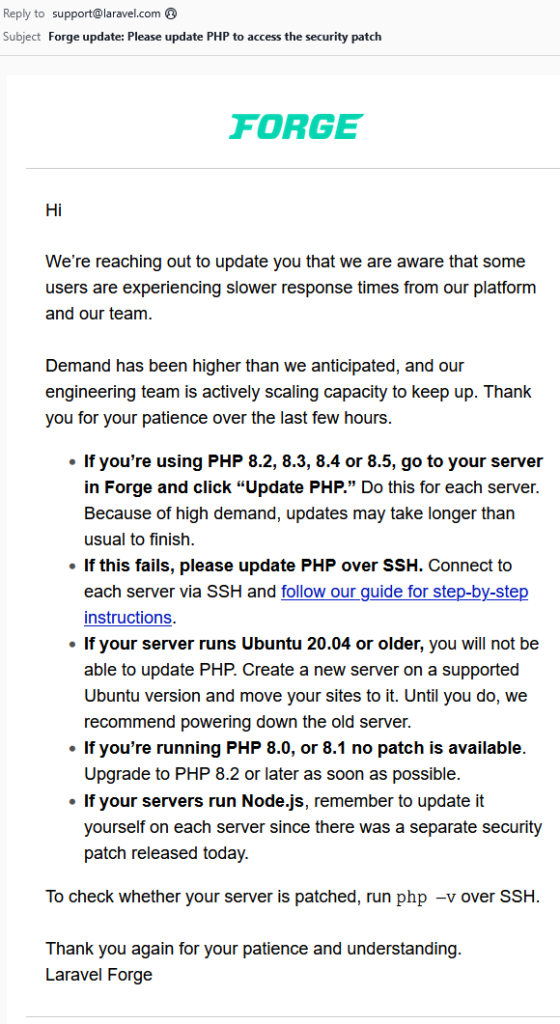
Platforma ragina PHP 8.2, 8.3, 8.4 ar 8.5 naudojančius klientus kiekvieno serverio valdymo skydelyje pasirinkti „Update PHP“. Tačiau, bendrovės teigimu, dėl didelės paklausos atnaujinimo operacija gali trukti ilgiau nei įprastai. Nepavykus jos atlikti per valdymo skydelį, rekomenduojama jungtis prie serverio per SSH ir atnaujinti PHP vadovaujantis tiekėjo instrukcijomis.
Ši informacija patvirtinama ir oficialiai atnaujinamame „Laravel“ pranešime. Jame atskiriamos kelios paslaugos: „Laravel Cloud“ valdomose aplinkose pataisos jau pritaikytos automatiškai, o „Forge“ naudotojai už savo serverių PHP atnaujinimą atsako patys. Taigi net ir naudojant to paties gamintojo paslaugas veiksmų tvarka skiriasi.
REKLAMA
Dar rimtesnė situacija tiems, kurių „Forge“ serveriai naudoja „Ubuntu 20.04“ ar senesnę operacinę sistemą. „Laravel“ perspėja, kad tokiose aplinkose PHP atnaujinti nepavyks: reikia sukurti naują serverį su palaikoma „Ubuntu“ versija ir perkelti svetaines. Kol tai nepadaryta, bendrovė rekomenduoja seną serverį išjungti. Tai reiškia papildomą darbą ir galimas paslaugų pertraukas.
„Forge“ taip pat pažymi, kad PHP 8.0 ir 8.1 šių saugumo pataisų negauna. Tokius serverius būtina perkelti bent į PHP 8.2, prieš tai įvertinus, ar senesnės svetainių sistemos ir papildiniai veiks su naujesne versija. Jei tame pačiame serveryje veikia „Node.js“, atitinkamą jos saugumo naujinį reikia įdiegti atskirai.
Ką tai reiškia Lietuvos svetainių savininkams?
Problema aktuali ir Lietuvoje, nes PHP naudojama daugelyje turinio valdymo sistemų, internetinių parduotuvių bei individualiai sukurtų verslo svetainių. Net jei žmogus pats neadministruoja serverio, jo svetainė gali veikti pažeidžiamoje PHP aplinkoje. „WordPress“ branduolio ar papildinių atnaujinimas savaime nereiškia, kad serverio PHP versija jau saugi.
REKLAMA
Lietuvos nacionalinis kibernetinio saugumo centras rekomenduoja nedelsiant diegti išleistus pataisymus ir stebėti neįprastus serverių veiksmus – netipinius procesus, vykdomas komandas ar ryšius su nežinomais IP adresais. Ypač svarbu, kad svetainės savininkai susisiektų su prieglobos paslaugų teikėju, jei neturi teisės patys atnaujinti PHP.
Administratoriams verta patikrinti ne tik atnaujinimo užduoties būseną, bet ir tikrąją naudojamą PHP versiją. „Forge“ siūlo prisijungus per SSH vykdyti komandą php -v. Jei serveryje yra kelios PHP instaliacijos, būtina papildomai įsitikinti, kokią versiją faktiškai naudoja pati svetainė – komandų eilutės ir žiniatinklio serverio PHP versijos gali skirtis.
Kol kas viešas pranešimas apie sulėtėjimą tiesiogiai susijęs su „Laravel Forge“, o ne su visų prieglobos paslaugų tiekėjų infrastruktūra. Pavyzdžiui, serveris gali būti nuomojamas iš „DigitalOcean“, tačiau jo atnaujinimus valdyti „Forge“ sistema. Todėl šių dviejų paslaugų nereikėtų painioti: patvirtintas „Forge“ atnaujinimų vėlavimas savaime neįrodo „DigitalOcean“ infrastruktūros sutrikimo.
Apie pačias spragas, jų pavojingumą ir pirmuosius Europos institucijų veiksmus „TechNaujienos.lt“ išsamiai rašė spalio 21 dienos publikacijoje. Naujausias įvykių etapas parodė praktinę problemą: saugumo pataisos paskelbtos, tačiau sudėtingose ar pasenusiose infrastruktūrose jų įdiegimas gali užtrukti, o kol atnaujinimas faktiškai nebaigtas, spragų rizika išlieka.
Kaip vertinate šį straipsnį?
NAUJIENOS IŠ INTERNETO
Prenumeruokite mūsų „YouTube“ kanalą ir mėgaukitės įdomiais vaizdo reportažais apie mokslą ir technologijas.
Trumpai, aiškiai ir be triukšmo – gaukite svarbiausias technologijų ir mokslo naujienas pirmieji.
1 700+ narių jau seka mūsų puslapį, laukiame tavęs!
DIENOS SKAITOMIAUSI
1
Kritinis pavojus milijonams svetainių: dėl PHP spragų Europoje jau išjungiami valstybiniai tinklalapiai
2Povandeniniame laive jau ruošė branduolinę torpedą: vienas karininkas sustabdė pavojingą sprendimą
3Raketa sprogo dar prieš startą: SSRS beveik 30 metų slėpė Baikonūro katastrofą
4Kodėl automobilio akumuliatorius nusėda net važinėjant kasdien?
5Britanija žada Ukrainai naujų raketų nuo dronų: kiek jų bus, kol kas neatskleista
NAUJAUSI
10
Taip pat skaitykite
Atrinkome panašius straipsnius, kurie gali jums patikti.
Kibernetinis Saugumas
Kritinis pavojus milijonams svetainių: dėl PHP spragų Europoje jau išjungiami valstybiniai tinklalapiai
Gabrielė | 2026-10-21
Dirbtinis Intelektas
„Microsoft“ įspėja apie grėsmę įmonių viduje: DI agentams siūlo nuolatinę veiksmų kontrolę
Rokas | 2026-10-20
Technologijų Gidai
SMS kodų nebeužtenka: kuris prisijungimo būdas iš tikrųjų apsaugo jūsų paskyras?
Gabrielė | 2026-10-13
Dirbtinis Intelektas
Kibernetinėje atakoje prieš Pietų Korėjos finansų įstaigas naudoti DI agentai – ką nustatė „CrowdStrike“
Gabrielė | 2026-10-08
Kibernetinis Saugumas
„Incognito“ režimas nepadaro jūsų nematomais – štai kas vis tiek gali matyti, kur naršote
Rokas | 2026-10-05
Kibernetinis Saugumas
Kibernetinis saugumas Lietuvoje tampa nuolatine sąskaita: vienkartinio audito jau nebeužtenka
Rokas | 2026-10-03
Technologijų Naujienos
„OpenAI“ atleido tris DI saugumo tyrėjus – kaltina netinkamai perdavus konfidencialią informaciją
Rokas | 2026-10-02
Dirbtinis Intelektas
Kibernetinis DI dabar pats tiria atakas ir pateikia verdiktą per kelias minutes
Rokas | 2026-10-01
Dirbtinis Intelektas
DI jau randa tūkstančius programinės įrangos pažeidžiamumų – naujas modelis aptiko daugiau kaip 4 000
Gabrielė | 2026-10-01
Technologijų Gidai
QR kodas ant parkavimo automato gali būti spąstai – kaip neapsigauti
Rokas | 2026-09-30