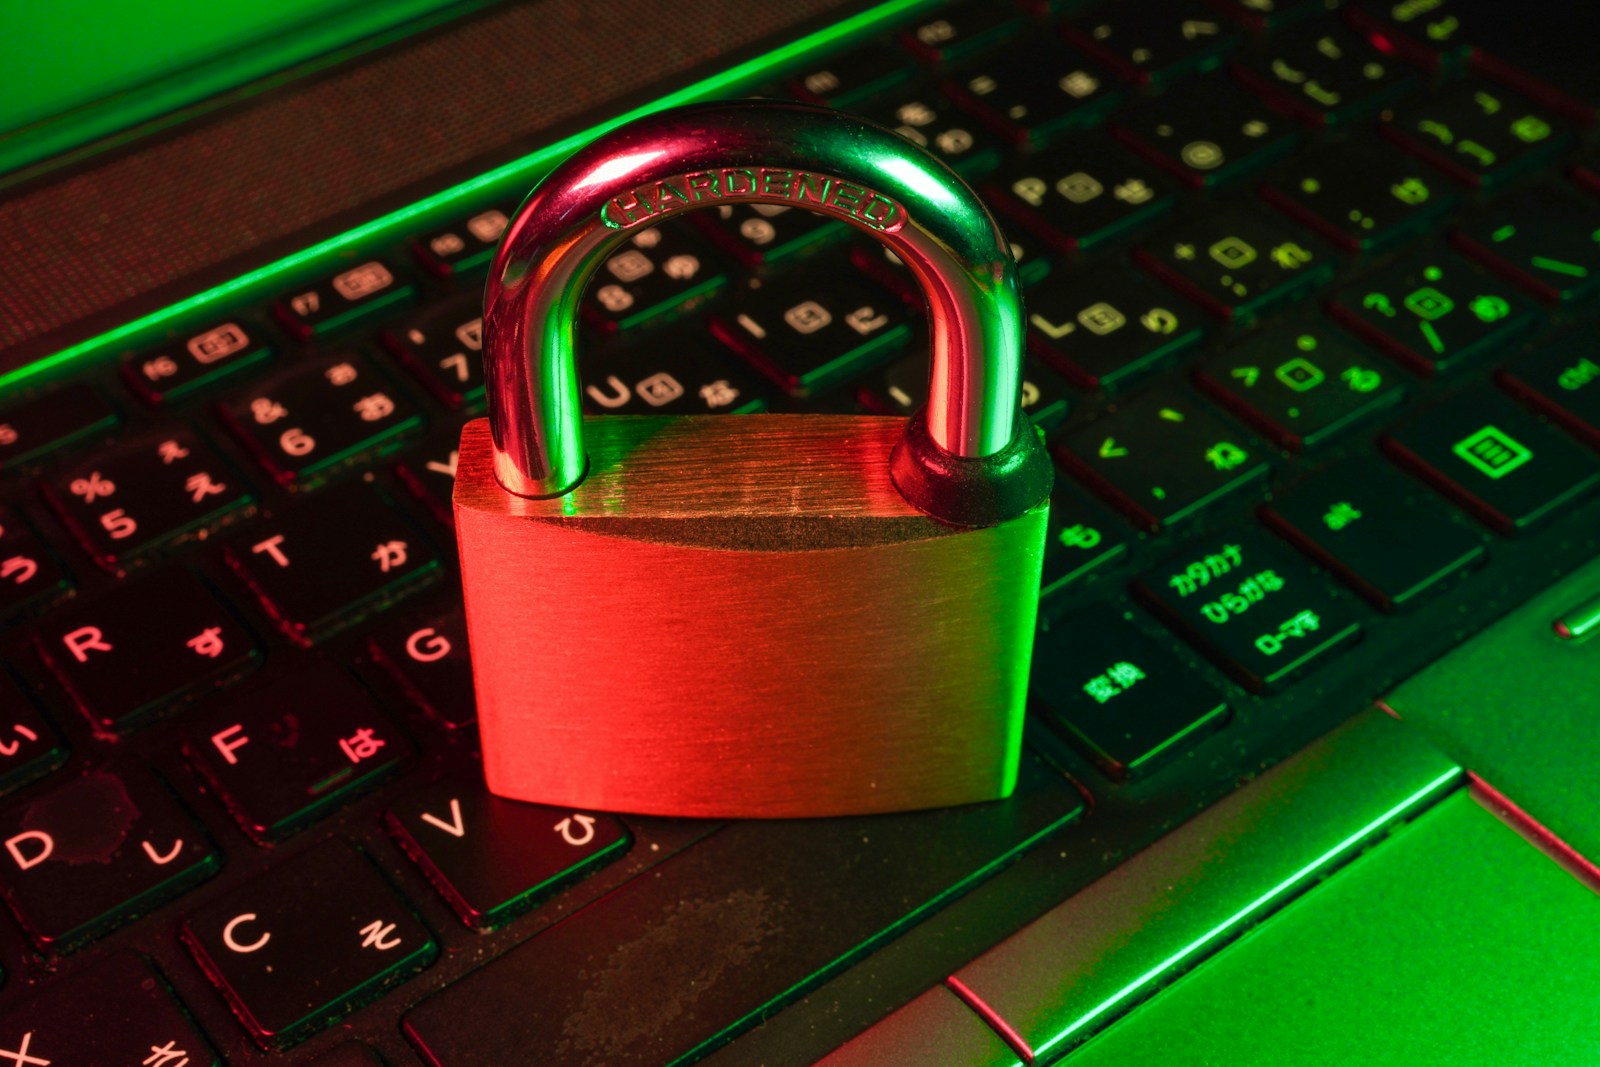
Spyna ant klaviatūros – skaitmeninių paskyrų saugumas
SMS kodų nebeužtenka: kuris prisijungimo būdas iš tikrųjų apsaugo jūsų paskyras?

Prisijungiant prie el. pašto, banko ar socialinių tinklų vien slaptažodžio ne visada pakanka. Net ilgas slaptažodis gali nutekėti iš paslaugos duomenų bazės, o žmogus gali jį netyčia įrašyti suklastotame prisijungimo lange. Todėl saugumo specialistai rekomenduoja naudoti papildomą tapatybės patvirtinimą – tačiau ne visi jo būdai vienodai apsaugo.
REKLAMA
Įprastas dviejų veiksnių autentifikavimas dažnai prasideda nuo SMS žinutėje gaunamo kodo. Jis naudingas, nes vien pavogto slaptažodžio įsilaužėliui gali nepakakti. Vis dėlto tokia apsauga priklauso nuo telefono numerio kontrolės ir žmogaus budrumo. Nusikaltėliai bando perimti numerį arba įtikinti patį gavėją padiktuoti kodą.
JAV kibernetinio saugumo agentūra CISA pataria įjungti kelių veiksnių autentifikavimą, naudoti stiprius unikalius slaptažodžius ir nuolat atnaujinti programas. Prieš renkantis metodą verta suprasti, kuo jis skiriasi nuo alternatyvų.
Kuo skiriasi SMS, kodų programėlės ir „passkey“
Kodų generavimo programėlės dažniausiai pateikia trumpam galiojantį skaitmenų derinį. Jis sukuriamas pačiame įrenginyje ir nepriklauso nuo SMS pristatymo. Tačiau sukčiai vis tiek gali sukurti netikrą prisijungimo puslapį ir realiuoju laiku išvilioti tiek slaptažodį, tiek laikiną kodą.
Naujausi straipsniai
Netikras CAPTCHA patikrinimas gali užkrėsti kompiuterį: kaip atpažinti apgavystę
„Google“ kuria „Android“ DI seifą: jautrius duomenis izoliuos net nuo pagrindinės sistemos
Antarktidos jūros ledas pasiekė trečią mažiausią žiemos maksimumą per stebėjimų istoriją
Fiziniai FIDO2 saugumo raktai ir „passkeys“ veikia kitu principu. Jie remiasi viešojo bei privataus kriptografinio rakto pora, o prisijungimo patvirtinimas susiejamas su tinkamu svetainės domenu. Dėl to tokios sistemos daug geriau atsparios įprastoms netikrų prisijungimo puslapių atakoms.
„Passkey“ naudotojui dažnai atrodo kaip prisijungimas piršto atspaudu, veido atpažinimu arba įrenginio PIN kodu. Tačiau biometrija paprastai skirta vietiniam privačiojo rakto atrakinimui, o ne siunčiama paslaugai kaip slaptažodis. Šio skirtumo nereikia painioti su programėlėmis, kurios tiesiog papildomai prašo piršto atspaudo.
REKLAMA
Renkantis svarbu įvertinti ir atkūrimą. Pametus vienintelį fizinį saugumo raktą be atsarginio būdo, prisijungti gali būti sudėtinga. Sinchronizuojamos „passkeys“ sistemos patogesnės, bet jų saugumas taip pat priklauso nuo pagrindinės debesijos paskyros apsaugos.
Kokią apsaugą įjungti pirmiausia
Pradėkite nuo el. pašto, nes jis dažnai naudojamas kitų paskyrų slaptažodžiams atkurti. Po to patikrinkite pagrindinę telefono ekosistemos paskyrą, banką, socialinius tinklus ir debesijos saugyklą. Jei paslauga siūlo „passkey“ ar fizinį saugumo raktą, verta apsvarstyti jį kaip pirmą pasirinkimą, o kitais atvejais – autentifikavimo programėlę.
Atkūrimo kodus laikykite saugiai ir nepriklausomai nuo vieno telefono. Dar vienas būtinas įprotis – neatlikti prisijungimo patvirtinimo, kurio patys neinicijavote. Net jei skambinantysis prisistato banko darbuotoju ir ekrane matomas tikras banko numeris, tai nėra įrodymas, kad skambutis teisėtas. Net tikras banko numeris telefono ekrane nėra garantija, kad skambina bankas: skambintojo numeris gali būti suklastotas.
REKLAMA
Kaip vertinate šį straipsnį?
NAUJIENOS IŠ INTERNETO
Prenumeruokite mūsų „YouTube“ kanalą ir mėgaukitės įdomiais vaizdo reportažais apie mokslą ir technologijas.
Trumpai, aiškiai ir be triukšmo – gaukite svarbiausias technologijų ir mokslo naujienas pirmieji.
1 700+ narių jau seka mūsų puslapį, laukiame tavęs!
DIENOS SKAITOMIAUSI
1
Kiek elektros iš tikrųjų sunaudoja įjungti, bet nenaudojami prietaisai – skaičiuojame metinę kainą
2Sukčiai gali rodyti tikrą banko telefono numerį: kaip atpažinti suklastotą skambutį
3Ukraina ir Vokietija plečia bendrą dronų gamybą – F-16 jau naudojami reaktyviniams „Shahed“ naikinti
4Dingo internetas, bet ryšio reikia dabar: kaip telefoną paversti atsarginiu namų maršrutizatoriumi
5Ukraina skelbia sunaikinusi „Pancir-S1“ ir smogusi Rusijos dronų paleidimo bazei prie Donecko
NAUJAUSI
10
Taip pat skaitykite
Atrinkome panašius straipsnius, kurie gali jums patikti.
Dirbtinis Intelektas
Kibernetinėje atakoje prieš Pietų Korėjos finansų įstaigas naudoti DI agentai – ką nustatė „CrowdStrike“
Gabrielė | 2026-10-08
Kibernetinis Saugumas
„Incognito“ režimas nepadaro jūsų nematomais – štai kas vis tiek gali matyti, kur naršote
Rokas | 2026-10-05
Kibernetinis Saugumas
Kibernetinis saugumas Lietuvoje tampa nuolatine sąskaita: vienkartinio audito jau nebeužtenka
Rokas | 2026-10-03
Technologijų Naujienos
„OpenAI“ atleido tris DI saugumo tyrėjus – kaltina netinkamai perdavus konfidencialią informaciją
Rokas | 2026-10-02
Dirbtinis Intelektas
Kibernetinis DI dabar pats tiria atakas ir pateikia verdiktą per kelias minutes
Rokas | 2026-10-01
Dirbtinis Intelektas
DI jau randa tūkstančius programinės įrangos pažeidžiamumų – naujas modelis aptiko daugiau kaip 4 000
Gabrielė | 2026-10-01
Technologijų Gidai
QR kodas ant parkavimo automato gali būti spąstai – kaip neapsigauti
Rokas | 2026-09-30
Technologijų Naujienos
Europa gali atidėti „Huawei“ išmetimą iš 5G – kaina siektų 40 mlrd. eurų
Gabrielė | 2026-09-30
Dirbtinis Intelektas
„Nvidia“ sukūrė DI agentų „sargą“ – nepaklusnius izoliuos per milisekundes
Gabrielė | 2026-09-30
Dirbtinis Intelektas
Milijardierius Billas Gatesas dirbtinio intelekto grėsmes lygina su branduoliniu pavojumi
Gabrielė | 2026-09-28