Redakcinė iliustracija, sugeneruota DI.
Lietuva priėmė DI priežiūros įstatymą: nuo gruodžio atsiras naujos institucijų atsakomybės

Dirbtinio intelekto kūrėjams ir naudotojams Lietuvoje netrukus atsiras aiškesnis reguliavimo žemėlapis. Seimas lapkričio 5 dieną priėmė įstatymą, nustatantį, kaip Lietuvoje bus įgyvendinamas Europos Sąjungos Dirbtinio intelekto aktas. Ekonomikos ir inovacijų ministerija skelbia, kad naujas nacionalinis įstatymas įsigalios gruodžio 1 dieną ir paskirstys priežiūros, konsultavimo bei bendradarbiavimo užduotis skirtingoms institucijoms.
REKLAMA
Tai nėra atskiras lietuviškas DI draudimų sąrašas, pakeičiantis ES reglamentą. Europos Sąjungos DI aktas tiesiogiai taikomas visose valstybėse narėse, o šis nacionalinis įstatymas apibrėžia atsakingas institucijas ir jų veikimo sistemą Lietuvoje. Todėl būtų klaidinga teigti, kad nuo gruodžio bet kuris „ChatGPT“ ar kitos DI programos naudotojas automatiškai turės kreiptis dėl leidimo.
Kas prižiūrės dirbtinį intelektą Lietuvoje
Pagal priimtą tvarką Ekonomikos ir inovacijų ministerija koordinuos ES DI akto įgyvendinimą. Inovacijų agentūrai pavesta kurti reguliacinę DI „smėliadėžę“ – aplinką, kurioje kūrėjai galėtų gauti metodinę pagalbą ir tikrinti sprendimus atsižvelgdami į teisės aktų reikalavimus. Valstybės skaitmeninių sprendimų agentūra prisidės prie viešojo sektoriaus konsultavimo.
Didelės rizikos DI sistemų priežiūrą vykdys pagal konkrečias sritis paskirtos rinkos priežiūros institucijos. Ryšių reguliavimo tarnyba bus bendrasis kontaktinis punktas, koordinuojantis jų darbą. Tokia struktūra reikalinga todėl, kad DI naudojamas labai skirtingose situacijose – nuo klientų aptarnavimo iki medicinos, įdarbinimo ir kitų jautrių sprendimų.
Naujausi straipsniai
Ūkininkams gali atsirasti nauji piktžolių naikinimo būdai: DI tyrimams skirta iki 53 mln. dolerių
Britanija investuoja 2,8 mln. svarų į naujus karinius jutiklius: tikslas – aptikti net sunkiai matomus taikinius
NASA parodė, kaip Saturnas dingsta už Mėnulio: įspūdingą kadrą sudaro trys fotografijos
Svarbu ir tai, kad skirtingoms DI sistemoms taikomas nevienodas rizikos lygis. Paprastas teksto redagavimo įrankis nėra tas pats, kas sistema, kuri padeda priimti sprendimą dėl žmogaus galimybių gauti paslaugą, darbą ar kitą svarbų gyvenimo rezultatą. Naujos priežiūros mechanizmai pirmiausia turėtų padėti aiškiai nustatyti, kada reikia išsamesnės dokumentacijos, vertinimų ir atsakomybės procedūrų.
Ką ši tvarka keis kūrėjams ir naudotojams
Lietuvoje DI produktus kuriantys startuoliai turės atidžiau vertinti, kokiai rizikos kategorijai priklauso jų sprendimai ir kokios pareigos taikomos konkrečiai jų veiklai. Konsultacijos ir reguliacinė smėliadėžė galėtų sumažinti neaiškumą dar kūrimo etape. Tačiau nacionalinio įstatymo priėmimas savaime neatleidžia nuo duomenų apsaugos, vartotojų teisių ar kitų galiojančių reikalavimų.
REKLAMA
Verslui verta atlikti paprastą naudojamų DI sistemų inventorizaciją: kurios programos veikia tik darbuotojo pagalbai, kurios gauna klientų duomenis, o kurios gali turėti įtakos žmonių teisėms ir svarbiems sprendimams. Tokia analizė padeda nustatyti atsakomybes net ir nepriklausomai nuo konkrečių DI akto priežiūros procedūrų. Viešajam sektoriui taip pat svarbu iš anksto žinoti, kas atsakingas už sistemos parinkimą ir jos veikimo kontrolę.
Žmonėms tai gali reikšti aiškesnį kelią, kur kreiptis dėl su DI susijusių problemų, tačiau nereikėtų laukti, kad visos DI klaidos nuo gruodžio išnyks. Techninis sistemų tikslumas, duomenų apsauga ir priežiūros veiksmingumas priklausys nuo realios įgyvendinimo praktikos. Dar šį mėnesį rašėme apie lietuvių duomenų atskleidimą DI įrankiams – tai platesnė privatumo problema, ne vien šio įstatymo klausimas.
ES lygiu taip pat keičiasi interneto platformų rekomendacijų priežiūra, o organizacijos tikrina DI sprendimų saugumą pratybose. Tai skirtingos teisinės ir techninės priemonės, kurias jungia vis didesnė automatizuotų sprendimų įtaka visuomenei.
REKLAMA
Naujausias Seimo sprendimas suteikia pagrindą Lietuvos priežiūros struktūrai, tačiau praktinis poveikis paaiškės jai pradėjus veikti. DI kuriančioms ir naudojančioms įmonėms svarbu sekti ne vien įstatymo įsigaliojimo datą, bet ir institucijų skelbiamas metodines rekomendacijas bei konkrečių ES reikalavimų taikymo terminus.
Nacionalinės priežiūros sistemos atsiradimas taip pat gali palengvinti komunikaciją tarp technologijų kūrėjų ir valstybės. Kai aišku, kuri institucija konsultuoja dėl rizikos, o kuri tikrina konkrečios sistemos atitiktį, bendrovėms paprasčiau iš anksto planuoti dokumentaciją ir produkto kūrimo procesą. Tačiau tokia sistema bus veiksminga tik tada, kai institucijos turės pakankamai kompetencijos ir suderins tarpusavio veiksmus. Todėl svarbi ne tik įstatymo formuluotė, bet ir vėliau skelbiamos praktinės gairės.
Ypač daug dėmesio turėtų skirti organizacijos, kurios naudoja DI sprendimams, paveikiantiems žmonių galimybes, o ne vien vidiniam tekstų rengimui. Vertėtų iš anksto nustatyti, kur lieka žmogaus sprendimo teisė, kaip tikrinamos algoritmo klaidos ir ar saugiai tvarkomi duomenys. Naujo įstatymo priėmimas savaime nepatvirtina, kad visi įrankiai atitinka ES DI aktą. Kiekvieno sprendimo naudojimo aplinka, rizikos kategorija ir teisinės pareigos gali skirtis.
Šaltinis: oficialus pranešimas.
Kaip vertinate šį straipsnį?
NAUJIENOS IŠ INTERNETO
Prenumeruokite mūsų „YouTube“ kanalą ir mėgaukitės įdomiais vaizdo reportažais apie mokslą ir technologijas.
Trumpai, aiškiai ir be triukšmo – gaukite svarbiausias technologijų ir mokslo naujienas pirmieji.
1 700+ narių jau seka mūsų puslapį, laukiame tavęs!
DIENOS SKAITOMIAUSI
1
NASA parodė 4 kilometrų aukščio kalnus prie Mėnulio ašigalio: fotografijoje – būsimos misijos vietovė
2DI išbandytas su 100 tikros laboratorijos užduočių: rezultatai atskleidė rimtas klaidas
3„Meta“ pristatė „Muse Spaces“: DI leidžia susikurti asmeninę programėlės erdvę paprastu prašymu
4Hakeriai Europoje perėmė šaldymo sistemas: tyrėjai aptiko daugiau kaip 5 000 atvirų įrenginių
5„SonicWall“ perspėja dėl naudojamos VPN spragos: gali būti apeinamas net dviejų veiksnių prisijungimas
NAUJAUSI
10
Taip pat skaitykite
Atrinkome panašius straipsnius, kurie gali jums patikti.
Dirbtinis Intelektas
Ūkininkams gali atsirasti nauji piktžolių naikinimo būdai: DI tyrimams skirta iki 53 mln. dolerių
TechNaujienos.lt | 2026-11-10
Gynyba Ir Saugumas
Britanija investuoja 2,8 mln. svarų į naujus karinius jutiklius: tikslas – aptikti net sunkiai matomus taikinius
TechNaujienos.lt | 2026-11-10
Mokslas Ir It
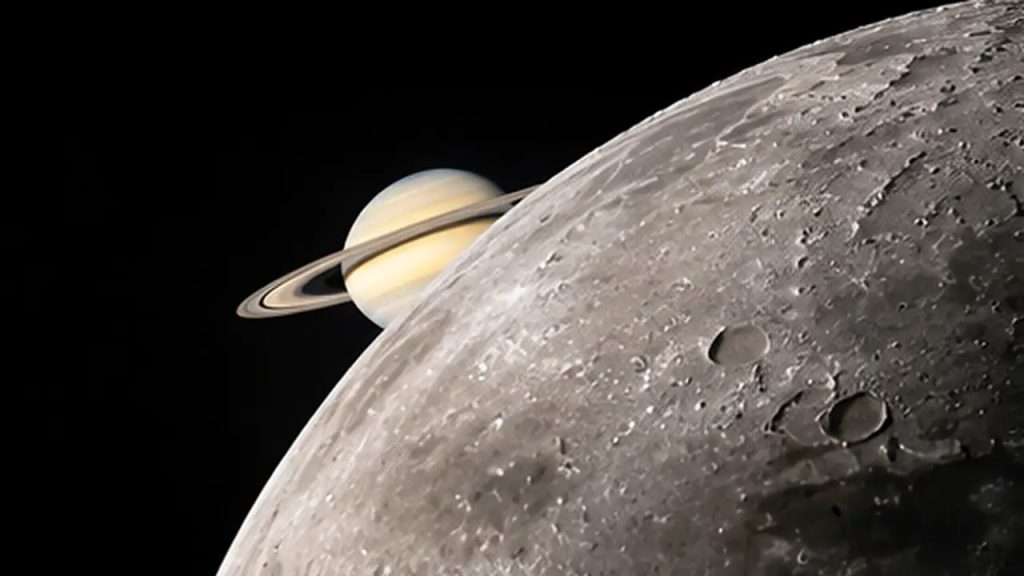
NASA parodė, kaip Saturnas dingsta už Mėnulio: įspūdingą kadrą sudaro trys fotografijos
TechNaujienos.lt | 2026-11-10
Gynyba Ir Saugumas
ES oficialiame gynybos pristatyme – lietuviškas HORNET XR dronas: vaizdas atkreipė dėmesį į „Granta Autonomy“
TechNaujienos.lt | 2026-11-10
Verslas Ir Technologijos
Lietuvos verslui skirta dar 30 mln. eurų: paskoloms atsirado palankesnės sąlygos ir Vilniaus regione
TechNaujienos.lt | 2026-11-10
Kibernetinis Saugumas
Lietuvos technologijų gamintojams – nauja 24 valandų taisyklė: apie išnaudojamas spragas privaloma pranešti
TechNaujienos.lt | 2026-11-10
Energetika
Elektros planų kainų šokas Lietuvoje: nefiksuotų tarifų rodiklis per savaitę padidėjo trečdaliu
TechNaujienos.lt | 2026-11-10
Kibernetinis Saugumas
Lietuvoje užblokuota 5,25 mln. sukčių SMS: per tris mėnesius jų padaugėjo daugiau nei keturis kartus
TechNaujienos.lt | 2026-11-10
Verslas Ir Technologijos
Europa telkia milijardą eurų puslaidininkiams: investuotojai stiprins lustų tiekimo grandinę
TechNaujienos.lt | 2026-11-09
Mokslas Ir It
Kompiuteriai, skaičiuojantys šviesa: Europoje prasidėjo fotoninių DI procesorių bandymai
TechNaujienos.lt | 2026-11-09