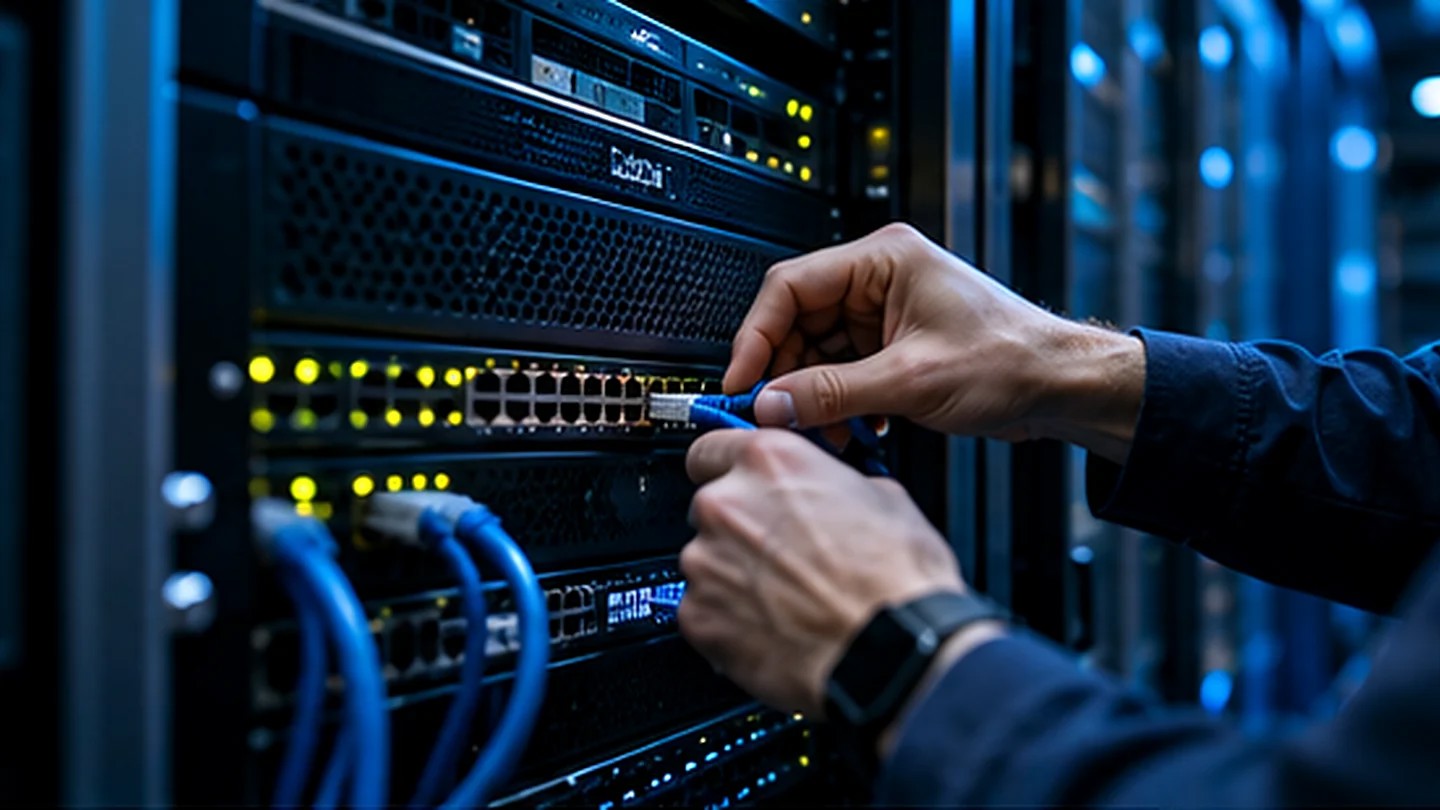
DI sukurta redakcinė iliustracija: įmonės tinklo ugniasienės ir serverių įranga
„SonicWall“ perspėja dėl naudojamos VPN spragos: gali būti apeinamas net dviejų veiksnių prisijungimas

Įmonių tinklus saugantys ugniasienės įrenginiai patys atsidūrė kibernetinių grėsmių centre. Lapkričio 6 d. „SonicWall“ išsamiau paskelbė apie „SonicOS“ spragas, tarp jų – CVE-2026-19868, galinčią leisti apeiti tam tikras nuotolinio prisijungimo autentifikavimo taisykles. JAV kibernetinio saugumo agentūra CISA tą pačią dieną įtraukė pažeidžiamumą į žinomų realiai išnaudojamų spragų katalogą.
REKLAMA
Naujiena aktuali įmonėms, kurių darbuotojai prisijungia prie vidinių sistemų per SSL VPN. Tai technologija, leidžianti dirbti nuotoliu saugiu kanalu. Saugumas dažnai užtikrinamas papildomomis tapatybės patikros priemonėmis, įskaitant SAML pagrindu taikomą kelių veiksnių autentifikavimą. Tačiau konkreti klaida gali leisti vartotojui, turinčiam kitam prisijungimo metodui tinkamus duomenis, apeiti SAML kontrolę.
Svarbu tiksliai apibūdinti riziką: ši spraga nereiškia, kad bet kuris anoniminis interneto naudotojas gali be slaptažodžio prisijungti prie visų „SonicWall“ sistemų. Tiekėjo aprašyme minimas alternatyviam autentifikavimo metodui galiojančių prisijungimo duomenų turėjimas ir konkretus SSL VPN su SAML konfigūracijos scenarijus. Tačiau praleista papildoma patikra yra reikšminga, nes gali susilpninti išorinės prieigos apsaugą.
Kurie įrenginiai paveikti
Kanados kibernetinio saugumo centro lapkričio 6 d. perspėjime nurodytos paveiktos „SonicOS“ sistemos prieš atitinkamus saugumo atnaujinimus. „Gen 7“ kartai išleistos pataisos numatytos „SonicOS“ 7.3.4 šakoje, o „Gen 8“ – 8.2.3 šakoje. Administratorių sprendimas turi remtis konkrečiu įrenginio modeliu ir tikslia programinės įrangos versija, o ne vien prekės ženklo pavadinimu.
Naujausi straipsniai
Lietuvoje apie 46 tūkst. žmonių baigė pasirengimo krizei mokymus: ką būtina žinoti šeimoms?
Lietuvoje 40 organizacijų išbandė gynybą nuo DI išnaudojančių įsilaužėlių: dalyvavo 200 specialistų
JAV kariuomenė Lenkijoje išbandė FD-1 dronus perėmėjus: ieško pigesnės apsaugos nuo atakų
„SonicWall“ pranešė, kad išnagrinėjo informaciją apie galimą šios spragos išnaudojimą realiame incidente. CISA spragą laikė pakankamai reikšminga, kad įtrauktų į savo „Known Exploited Vulnerabilities“ katalogą. JAV federalinėms institucijoms kataloge nurodyta 2026 m. lapkričio 20-osios data. Šis terminas nėra bendras teisinis įpareigojimas kiekvienai Lietuvos įmonei, tačiau aiškiai parodo skubumą.
Iš viso naujajame „SonicOS“ saugumo pranešime aptariamos kelios skirtingo rimtumo spragos. Jų negalima suplakti į vieną: dalis susijusios su valdymo sąsajomis, kitos – su nuotolinio prisijungimo paslaugomis. Administratoriams būtina įvertinti, ar konkrečiai jų aplinkai taikoma CVE-2026-19868, ir atnaujinti visas paveiktas sistemas pagal gamintojo rekomendacijas.
REKLAMA
Ką verta patikrinti Lietuvos organizacijoms
Lietuvos įmonėms, kurios naudoja „SonicWall“ ugniasienes, pirmasis žingsnis yra identifikuoti visus „Gen 7“ ir „Gen 8“ įrenginius, patikrinti jų „SonicOS“ versijas ir nustatyti, ar įjungtas SSL VPN su SAML. Taip pat svarbu peržiūrėti prisijungimo žurnalus, išorines prieigas bei neįprastus bandymus autentifikuotis. Jei įmonė neturi nuosavos saugumo komandos, reikėtų kreiptis į jos tinklo priežiūrą vykdantį specialistą.
Atnaujinant ugniasienę svarbu laikytis diegimo ir atsarginės konfigūracijos procedūrų, kad saugumo sprendimas nesustabdytų kritinių paslaugų. Vis dėlto vien slaptažodžio pakeitimas nebūtinai pašalins pačią programinę klaidą. Todėl gamintojo pataisa lieka pagrindinis ilgalaikis žingsnis.
Ši istorija papildo ankstesnius mūsų pranešimus apie „WordPress“ saugumo spragą, bankų kibernetines grėsmes ir programų integracijų apsaugą. Bendra pamoka – net centrinis saugumo komponentas reikalauja tokios pat nuolatinės priežiūros kaip įprastas serveris.
REKLAMA
Šiuo metu viešai nėra pateikta patikimos informacijos, kiek organizacijų iš tikrųjų nukentėjo būtent dėl šios spragos. Todėl negalima teigti, kad automatiškai buvo pažeisti visi paveikti įrenginiai. Tačiau kai gamintojas ir valstybinės saugumo institucijos ragina nedelsti, ignoruoti pataisą būtų nepagrįsta rizika.
Saugumo komandoms būtina patikrinti ne tik programinės įrangos versiją, bet ir realų paslaugos naudojimą. Galima turėti kelias skirtingas VPN prisijungimo schemas ir nežinoti, kad viena jų dar palikta kaip atsarginė. Tokioje situacijoje pavojus kyla būtent iš leidimų ir autentifikavimo taisyklių sąveikos. Geriausia inventorizuoti aktyvius prisijungimo metodus, panaikinti nereikalingus ir patikrinti, ar administratoriai gauna pranešimus apie netikėtus sėkmingus prisijungimus. Po pataisos diegimo verta pakartoti funkcinį patikrinimą: įsitikinti, kad darbuotojai vis dar gali prisijungti, tačiau alternatyvus metodas neapeina numatytos papildomos tapatybės patikros.
Šaltiniai: pirminė tyrėjų ar institucijos publikacija; papildomi duomenys.
Kaip vertinate šį straipsnį?
NAUJIENOS IŠ INTERNETO
Prenumeruokite mūsų „YouTube“ kanalą ir mėgaukitės įdomiais vaizdo reportažais apie mokslą ir technologijas.
Trumpai, aiškiai ir be triukšmo – gaukite svarbiausias technologijų ir mokslo naujienas pirmieji.
1 700+ narių jau seka mūsų puslapį, laukiame tavęs!
DIENOS SKAITOMIAUSI
1
DI išbandytas su 100 tikros laboratorijos užduočių: rezultatai atskleidė rimtas klaidas
2„Meta“ pristatė „Muse Spaces“: DI leidžia susikurti asmeninę programėlės erdvę paprastu prašymu
3Ukraina pirmą kartą užsakė daugiau nei 2 000 karinių bagių: konkurse sutaupė 1,5 mlrd. grivinų
4ES ir Indija baigė derybas dėl 93,5 mlrd. eurų tyrimų programos: kas keisis Europai?
5Europos zondas nufotografavo asteroidą vos iš 60 km: mokslininkai išvydo nematytą jo pusę
NAUJAUSI
10
Taip pat skaitykite
Atrinkome panašius straipsnius, kurie gali jums patikti.
Gynyba Ir Saugumas
Lietuvoje apie 46 tūkst. žmonių baigė pasirengimo krizei mokymus: ką būtina žinoti šeimoms?
TechNaujienos.lt | 2026-11-09
Energetika
Elektros kainos Lietuvoje šoktelėjo: kodėl lapkričio pradžioje megavatvalandė viršijo 300 eurų?
TechNaujienos.lt | 2026-11-09
Kibernetinis Saugumas
Lietuvoje 40 organizacijų išbandė gynybą nuo DI išnaudojančių įsilaužėlių: dalyvavo 200 specialistų
TechNaujienos.lt | 2026-11-09
Gynyba Ir Saugumas
JAV kariuomenė Lenkijoje išbandė FD-1 dronus perėmėjus: ieško pigesnės apsaugos nuo atakų
TechNaujienos.lt | 2026-11-09
Kibernetinis Saugumas
Lietuvoje beveik kas ketvirtas DI naudotojas atskleidė asmeninius duomenis: kokias klaidas darome?
TechNaujienos.lt | 2026-11-09
Verslas Ir Technologijos
Lietuvio vadovaujama gynybos bendrovė pritraukė 300 mln. dolerių: vertė pasiekė 1,3 mlrd.
TechNaujienos.lt | 2026-11-09
Energetika
Lietuva spalį pati pagamino 80 proc. suvartojamos elektros: augo vėjo ir saulės jėgainių gamyba
TechNaujienos.lt | 2026-11-09
Technologijų Naujienos
Dingo internetas ar mobilusis ryšys? Lietuvoje įsigaliojo nauja operatorių informavimo tvarka
TechNaujienos.lt | 2026-11-09
Technologijų Naujienos
Palydovinis internetas Lietuvoje šovė į viršų: per metus vartotojų skaičius daugiau nei padvigubėjo
TechNaujienos.lt | 2026-11-09
Kosmosas
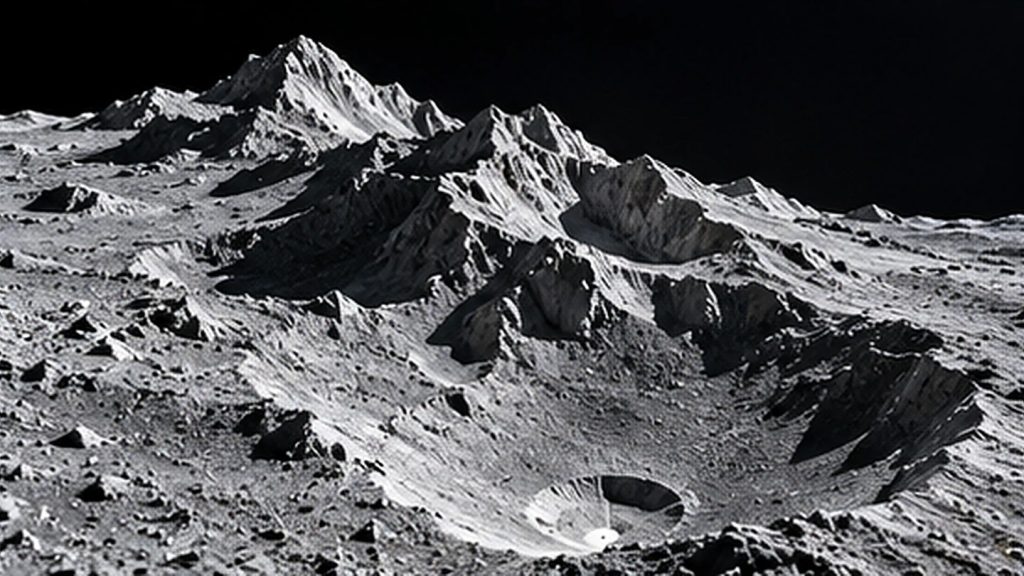
NASA parodė 4 kilometrų aukščio kalnus prie Mėnulio ašigalio: fotografijoje – būsimos misijos vietovė
TechNaujienos.lt | 2026-11-09