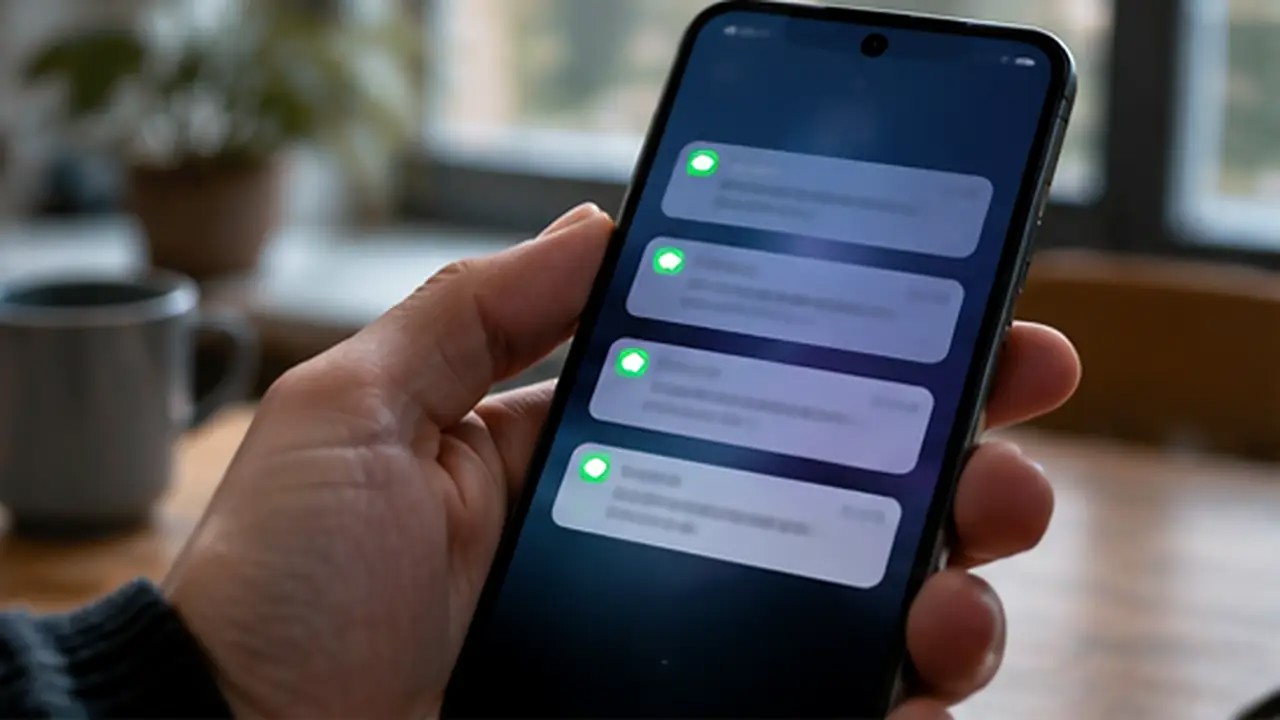
Redakcinė iliustracija, sugeneruota DI.
Lietuvoje užblokuota 5,25 mln. sukčių SMS: per tris mėnesius jų padaugėjo daugiau nei keturis kartus

Telefonų savininkams Lietuvoje – naujas įspėjimas dėl sukčių taktikos. Lapkričio 10 dieną Ryšių reguliavimo tarnyba (RRT) pranešė, kad mobiliojo ryšio operatoriai trečiąjį 2026 metų ketvirtį užblokavo 5,25 mln. apgaulingų trumpųjų žinučių. Tai daugiau nei keturis kartus viršija antrąjį ketvirtį blokuotą kiekį. Užtat suklastotais numeriais iš užsienio siunčiamų skambučių srautas mažėjo: tokių skambučių užblokuota 2,15 mln., arba 22,5 proc. mažiau nei antrąjį ketvirtį.
REKLAMA
Skaičiai nerodo, kad tiek gyventojų pateko į sukčių spąstus. Tai operatorių sėkmingai sustabdytų bandymų statistika. Tačiau ji atskleidžia, kad nusikaltėliai prisitaiko: kai dalį skambučių sustabdyti tampa sunkiau, ieškoma naujų kanalų, o SMS ir susirašinėjimo programėlės gali atrodyti patikimesnės už nežinomą skambintoją. Ypač pavojingos žinutės, kuriose vardijami konkretūs Lietuvoje naudojami paslaugų pavadinimai.
Kokios žinutės dabar naudojamos dažniausiai
RRT nurodo, kad sukčiai dažnai apsimeta pranešantys apie nesumokėtas baudas už greičio viršijimą, netinkamą automobilio stovėjimą ar kitus administracinius pažeidimus. Kituose pranešimuose raginama atnaujinti „Smart-ID“, elektroninį parašą arba mobiliojo ryšio paslaugą. Svarbiausias tikslas – priversti paspausti nuorodą, kuri atveria ne tikrą valstybės institucijos ar bendrovės svetainę, o jos klastotę.
Net ir tvarkingai parašytas siuntėjo pavadinimas nebūtinai reiškia, kad žinutė tikra. RRT duomenimis, 99,8 proc. trečiąjį ketvirtį blokuotų SMS buvo susijusios su nuorodomis į Nacionalinio kibernetinio saugumo centro žalingomis pripažintas svetaines. Tokių nuorodų blokavimas sustabdo dalį grėsmių dar prieš joms pasiekiant telefoną. Tačiau tai nėra visų įmanomų sukčiavimo būdų filtras.
Naujausi straipsniai
Ūkininkams gali atsirasti nauji piktžolių naikinimo būdai: DI tyrimams skirta iki 53 mln. dolerių
Britanija investuoja 2,8 mln. svarų į naujus karinius jutiklius: tikslas – aptikti net sunkiai matomus taikinius
NASA parodė, kaip Saturnas dingsta už Mėnulio: įspūdingą kadrą sudaro trys fotografijos
Siuntėjai gali naudoti ir „WhatsApp“, „Messenger“, „Viber“ ar kitas programėles, kuriose operatorių SMS filtravimo priemonės neveikia taip pat. Dėl to vien saugumo technologija negali visiškai pakeisti atsargumo. Jeigu žinutėje prašoma skubiai patvirtinti mokėjimą, įvesti prisijungimo kodą arba perduoti banko informaciją, svarbu patikrinti ją nepriklausomu kanalu, o ne pasinaudojant gauta nuoroda.
Kaip patikrinti pranešimą neprarandant pinigų
Gavus neįprastą pranešimą, geriausia neatidaryti jame siūlomos interneto nuorodos. Vietoj to banko, paslaugų tiekėjo arba valstybinės institucijos svetainę galima atsidaryti įvedus adresą ranka arba per oficialią programėlę. Jei pranešimas susijęs su tariama bauda, verta patikrinti ją institucijos savitarnos aplinkoje. Jei mokėjimas jau buvo patvirtintas, būtina nedelsiant susisiekti su savo banku ir policija.
REKLAMA
RRT taip pat ragina įmones derinti savo vardinių SMS identifikacinius požymius su ryšio operatoriais. Trečiąjį ketvirtį užblokuota daugiau nei 12,5 tūkst. žinučių, neatitikusių tokių suderintų požymių. Vis dėlto bendrovių, jau įdiegusių šią apsaugą, skaičius tebėra palyginti nedidelis: rugsėjo pabaigoje RRT skaičiavo 13 įmonių „Telia“ tinkle, 11 – „Bitė“ ir 8 – „Tele2“ tinkle.
Apie atvejus, kai finansiniai sukčiai pasinaudoja banko kortelėmis, jau rašėme apžvalgoje apie 11 mln. eurų sukčiavimo operacijų. Taip pat verta prisiminti ką daryti gavus įtartiną skambutį iš užsienio ir kaip sustiprinti telefono apsaugą.
Nauja RRT statistika rodo kovos su sukčiavimu kryptį, bet ne galutinę pergalę. Net jei telefonas negauna dalies apgaulingų SMS, nusikaltėliai gali ieškoti kitų kelių – nuo klastojamų programėlių iki socialinės inžinerijos. Todėl saugiausia taisyklė išlieka paprasta: joks skubus pranešimas neturėtų priversti atiduoti slaptažodžių ar tvirtinti mokėjimo, kurio pats žmogus neinicijavo.
REKLAMA
Kaip atpažinti netikrą puslapį, net jeigu žinutės tekstas atrodo įtikinamas? Pirmiausia verta įvertinti patį interneto adresą, o ne tik matomą įstaigos logotipą. Sukčiai gali naudoti beveik teisingą institucijos pavadinimą, papildomą simbolį ar kitą domeno galūnę. Taip pat neverta pasikliauti paieškos reklama kaip vieninteliu tikrumo įrodymu: saugiausia oficialaus paslaugos teikėjo adresą rinktis iš anksčiau išsaugotų nuorodų arba patikrintos programėlės. Žinutė su labai trumpu terminu ir grasinimu dažnai siekia išjungti įprastą žmogaus atsargumą.
Jeigu netyčia atidarėte įtartiną nuorodą, bet duomenų neįvedėte, pirmiausia uždarykite puslapį ir neatsisiųskite siūlomų failų. Jei jau nurodėte prisijungimus, pasikeiskite slaptažodžius oficialiame puslapyje ir susisiekite su paslaugos teikėju. Jei atskleidėte banko duomenis arba patvirtinote pervedimą, informuokite banką iš karto – laikas tokiose situacijose svarbus. Vėliau saugokite žinutės kopiją ir, jei įmanoma, praneškite apie bandymą atitinkamoms institucijoms.
Būtent todėl svarbiausia stebėti ne tik blokuotų žinučių skaičių, bet ir tai, ar gyventojai atpažįsta sukčių taktikas bei laiku kreipiasi pagalbos. Mažėjantis apgaulingų skambučių srautas dar nereiškia, kad visos finansinės grėsmės nuslopo.
Šaltinis: oficialus pranešimas ir duomenys.
Kaip vertinate šį straipsnį?
NAUJIENOS IŠ INTERNETO
Prenumeruokite mūsų „YouTube“ kanalą ir mėgaukitės įdomiais vaizdo reportažais apie mokslą ir technologijas.
Trumpai, aiškiai ir be triukšmo – gaukite svarbiausias technologijų ir mokslo naujienas pirmieji.
1 700+ narių jau seka mūsų puslapį, laukiame tavęs!
DIENOS SKAITOMIAUSI
1
NASA parodė 4 kilometrų aukščio kalnus prie Mėnulio ašigalio: fotografijoje – būsimos misijos vietovė
2DI išbandytas su 100 tikros laboratorijos užduočių: rezultatai atskleidė rimtas klaidas
3„Meta“ pristatė „Muse Spaces“: DI leidžia susikurti asmeninę programėlės erdvę paprastu prašymu
4Hakeriai Europoje perėmė šaldymo sistemas: tyrėjai aptiko daugiau kaip 5 000 atvirų įrenginių
5„SonicWall“ perspėja dėl naudojamos VPN spragos: gali būti apeinamas net dviejų veiksnių prisijungimas
NAUJAUSI
10
Taip pat skaitykite
Atrinkome panašius straipsnius, kurie gali jums patikti.
Dirbtinis Intelektas
Ūkininkams gali atsirasti nauji piktžolių naikinimo būdai: DI tyrimams skirta iki 53 mln. dolerių
TechNaujienos.lt | 2026-11-10
Gynyba Ir Saugumas
Britanija investuoja 2,8 mln. svarų į naujus karinius jutiklius: tikslas – aptikti net sunkiai matomus taikinius
TechNaujienos.lt | 2026-11-10
Mokslas Ir It
NASA parodė, kaip Saturnas dingsta už Mėnulio: įspūdingą kadrą sudaro trys fotografijos
TechNaujienos.lt | 2026-11-10
Gynyba Ir Saugumas
ES oficialiame gynybos pristatyme – lietuviškas HORNET XR dronas: vaizdas atkreipė dėmesį į „Granta Autonomy“
TechNaujienos.lt | 2026-11-10
Dirbtinis Intelektas
Lietuva priėmė DI priežiūros įstatymą: nuo gruodžio atsiras naujos institucijų atsakomybės
TechNaujienos.lt | 2026-11-10
Verslas Ir Technologijos
Lietuvos verslui skirta dar 30 mln. eurų: paskoloms atsirado palankesnės sąlygos ir Vilniaus regione
TechNaujienos.lt | 2026-11-10
Kibernetinis Saugumas
Lietuvos technologijų gamintojams – nauja 24 valandų taisyklė: apie išnaudojamas spragas privaloma pranešti
TechNaujienos.lt | 2026-11-10
Energetika
Elektros planų kainų šokas Lietuvoje: nefiksuotų tarifų rodiklis per savaitę padidėjo trečdaliu
TechNaujienos.lt | 2026-11-10
Verslas Ir Technologijos
Europa telkia milijardą eurų puslaidininkiams: investuotojai stiprins lustų tiekimo grandinę
TechNaujienos.lt | 2026-11-09
Mokslas Ir It
Kompiuteriai, skaičiuojantys šviesa: Europoje prasidėjo fotoninių DI procesorių bandymai
TechNaujienos.lt | 2026-11-09