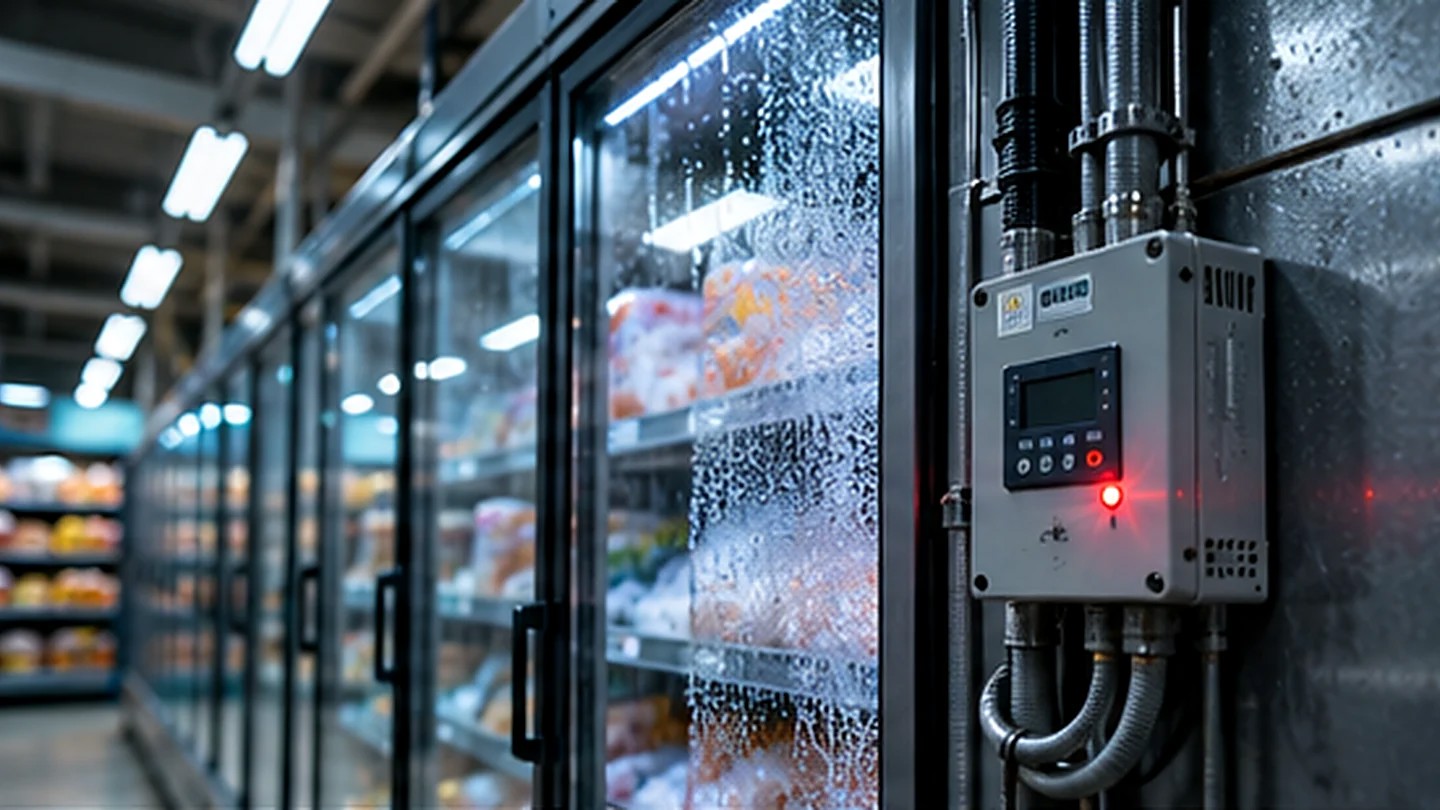
DI sukurta redakcinė iliustracija: prekybos centro šaldymo sistemos ir nuotolinio valdymo įranga
Hakeriai Europoje perėmė šaldymo sistemas: tyrėjai aptiko daugiau kaip 5 000 atvirų įrenginių

Kibernetinė ataka gali prasidėti ne banko sąskaitoje ar nešiojamajame kompiuteryje, o prekybos centro šaldiklyje. Lapkričio 7 d. kibernetinio saugumo tyrimų padalinys „Unit 42“ paskelbė naujus duomenis apie įsilaužimus į Europos šaldymo valdymo sistemas: per dvi dienas specialistai aptiko daugiau kaip 5 tūkst. su internetu susietų gamintojų įrenginių, kurių produktai minėti incidentų tyrimuose. Tai nereiškia, kad visi šie valdikliai buvo nulaužti, tačiau jų pasiekiamumas sukuria didelį rizikos paviršių.
REKLAMA
Lapkričio pradžioje keliose Europos šalyse prekybos centrai pranešė apie šaldytuvų ir šaldiklių temperatūrų pakeitimus. Anot tyrėjų, kai kuriose vietose įrenginiai buvo perjungti į atitirpinimo režimą, dėl to sugadintas maistas. Panašus incidentas spalio viduryje palietė šimtus parduotuvių Prancūzijoje. Lapkričio 1–2 d. banga, „Unit 42“ pateiktais duomenimis, išplito mažiausiai į dešimt papildomų valstybių ir paveikė per šimtą prekybos vietų.
Ataka išsiskiria tuo, kad skaitmeninis įsilaužimas sukėlė realius fizinius padarinius. Temperatūros reguliatoriai paprastai montuojami ne tam, kad būtų naudojami kaip internetinės paslaugos, o tam, kad palaikytų nustatytas sąlygas pramoniniuose ar prekybiniuose šaldytuvuose. Tačiau nuotolinio stebėjimo patogumas kartais reiškia, kad tokie valdikliai tampa pasiekiami iš išorės. Be tinkamos apsaugos tai atveria kelią pavojingiems pakeitimams.
Kas tiksliai nutiko Europoje
Remiantis „Unit 42“ analize, atskirais atvejais temperatūros buvo pakeltos net iki maždaug 50 laipsnių Celsijaus. Tai nėra įprastas šaldymo gedimas: tokios reikšmės rodo netinkamą valdymo režimą ar pašalinį kišimąsi. Prancūzijoje pranešta ir apie šaldymo įrangos sutrikimus sveikatos priežiūros sektoriuje. Vis dėlto tyrėjai pabrėžia, kad nėra įrodymų, jog dėl šių incidentų būtų sugadinti kraujo produktai.
Naujausi straipsniai
Lietuvoje apie 46 tūkst. žmonių baigė pasirengimo krizei mokymus: ką būtina žinoti šeimoms?
Lietuvoje 40 organizacijų išbandė gynybą nuo DI išnaudojančių įsilaužėlių: dalyvavo 200 specialistų
JAV kariuomenė Lenkijoje išbandė FD-1 dronus perėmėjus: ieško pigesnės apsaugos nuo atakų
Kibernetinio saugumo bendrovė „Lupovis“ prieš atakas fiksavo daugybę bandymų tikrinti internete atvirus valdiklius. Per dešimt dienų nustatyti daugiau kaip 276 tokie bandymai iš 91 atskiro grėsmių šaltinio. Tai signalas apie susidomėjimą pažeidžiamais įrenginiais, tačiau vien toks srautas neįrodo, kad už visų Europos incidentų stovi viena organizacija arba konkreti valstybė.
Įsilaužimo būdas kol kas nėra galutinai patvirtintas. Specialistai vertina galimybę, kad buvo išnaudotos senos programinės įrangos spragos arba palikti gamykliniai prisijungimo duomenys. Tyrėjų vertinimu, dalis valdiklių galėjo būti lengvai pasiekiami, nes nebuvo izoliuoti nuo viešojo interneto. Svarbu nemaišyti šių įtariamų priežasčių su jau patvirtinta atakų technine schema.
REKLAMA
Kodėl tai svarbu Lietuvai
Pavojus neapsiriboja prekybos centrais. Panašūs valdikliai veikia maisto sandėliuose, logistikos centruose, ligoninėse, laboratorijose ir gamybinėse patalpose. Kibernetinis incidentas tokioje sistemoje gali reikšti ne vien duomenų praradimą, bet ir sugadintas prekes, prastovas ar grėsmę jautriai įrangai. Lietuvos įmonėms tai tiesioginis priminimas, kad nuotoliniu būdu valdomi prietaisai taip pat yra IT saugumo dalis.
„Unit 42“ pabrėžia būtinybę inventorizuoti iš interneto pasiekiamus valdiklius, apriboti nereikalingą prieigą, atnaujinti programinę įrangą ir stebėti neįprastus nustatymų pakeitimus. Bet net ir tokios priemonės turėtų būti derinamos su fiziniais temperatūros signalizatoriais, kad darbuotojai kuo anksčiau pastebėtų pavojų. Šioje situacijoje saugiausia laikyti, kad kiekviena nuotolinė valdymo galimybė turi būti atskirai pagrįsta.
Pastaruoju metu portale rašėme apie aktyviai išnaudojamą „WordPress“ spragą, debesijos saugumo paklausą ir kritinės infrastruktūros grėsmes. Nauja šaldymo sistemų istorija parodo, kodėl panašūs perspėjimai svarbūs ir visai ne technologijų verslo klientams.
REKLAMA
Kol nepaaiškėjo atsakingi asmenys, skubėti priskirti išpuolių konkrečiai valstybei būtų klaida. Aišku viena: net iš pirmo žvilgsnio paprastas prijungtas termostatas gali tapti visos įmonės veiklos silpnąja grandimi.
Panaši problema gali iškilti ir paprastuose pastatų valdymo tinkluose. Jei nuotoliniame įrenginyje paliktas silpnas slaptažodis, neatnaujinta programinė įranga ar atviras administravimo puslapis, įsilaužėliui nebūtina pirmiausia patekti į darbuotojo kompiuterį. Dėl to saugumo specialistai rekomenduoja atskirti pramoninę įrangą nuo įprasto biuro tinklo, riboti administratorių prisijungimus ir fiksuoti parametrų pakeitimus. Net jei incidentas galiausiai pasirodytų kilęs dėl vieno konkretaus gamintojo konfigūracijos, bendra išvada galioja visai prijungtai įrangai. Ypač svarbu turėti avarinį planą: kaip fiziškai perimti valdymą, kas gauna temperatūros perspėjimus ir kaip išsaugoti prekes, kol sistema atkuriama.
Šaltiniai: pirminė tyrėjų ar institucijos publikacija; papildomi duomenys.
Kaip vertinate šį straipsnį?
NAUJIENOS IŠ INTERNETO
Prenumeruokite mūsų „YouTube“ kanalą ir mėgaukitės įdomiais vaizdo reportažais apie mokslą ir technologijas.
Trumpai, aiškiai ir be triukšmo – gaukite svarbiausias technologijų ir mokslo naujienas pirmieji.
1 700+ narių jau seka mūsų puslapį, laukiame tavęs!
DIENOS SKAITOMIAUSI
1
DI išbandytas su 100 tikros laboratorijos užduočių: rezultatai atskleidė rimtas klaidas
2„Meta“ pristatė „Muse Spaces“: DI leidžia susikurti asmeninę programėlės erdvę paprastu prašymu
3Ukraina pirmą kartą užsakė daugiau nei 2 000 karinių bagių: konkurse sutaupė 1,5 mlrd. grivinų
4ES ir Indija baigė derybas dėl 93,5 mlrd. eurų tyrimų programos: kas keisis Europai?
5Europos zondas nufotografavo asteroidą vos iš 60 km: mokslininkai išvydo nematytą jo pusę
NAUJAUSI
10
Taip pat skaitykite
Atrinkome panašius straipsnius, kurie gali jums patikti.
Gynyba Ir Saugumas
Lietuvoje apie 46 tūkst. žmonių baigė pasirengimo krizei mokymus: ką būtina žinoti šeimoms?
TechNaujienos.lt | 2026-11-09
Energetika
Elektros kainos Lietuvoje šoktelėjo: kodėl lapkričio pradžioje megavatvalandė viršijo 300 eurų?
TechNaujienos.lt | 2026-11-09
Kibernetinis Saugumas
Lietuvoje 40 organizacijų išbandė gynybą nuo DI išnaudojančių įsilaužėlių: dalyvavo 200 specialistų
TechNaujienos.lt | 2026-11-09
Gynyba Ir Saugumas
JAV kariuomenė Lenkijoje išbandė FD-1 dronus perėmėjus: ieško pigesnės apsaugos nuo atakų
TechNaujienos.lt | 2026-11-09
Kibernetinis Saugumas
Lietuvoje beveik kas ketvirtas DI naudotojas atskleidė asmeninius duomenis: kokias klaidas darome?
TechNaujienos.lt | 2026-11-09
Verslas Ir Technologijos
Lietuvio vadovaujama gynybos bendrovė pritraukė 300 mln. dolerių: vertė pasiekė 1,3 mlrd.
TechNaujienos.lt | 2026-11-09
Energetika
Lietuva spalį pati pagamino 80 proc. suvartojamos elektros: augo vėjo ir saulės jėgainių gamyba
TechNaujienos.lt | 2026-11-09
Technologijų Naujienos
Dingo internetas ar mobilusis ryšys? Lietuvoje įsigaliojo nauja operatorių informavimo tvarka
TechNaujienos.lt | 2026-11-09
Technologijų Naujienos
Palydovinis internetas Lietuvoje šovė į viršų: per metus vartotojų skaičius daugiau nei padvigubėjo
TechNaujienos.lt | 2026-11-09
Kosmosas
NASA parodė 4 kilometrų aukščio kalnus prie Mėnulio ašigalio: fotografijoje – būsimos misijos vietovė
TechNaujienos.lt | 2026-11-09