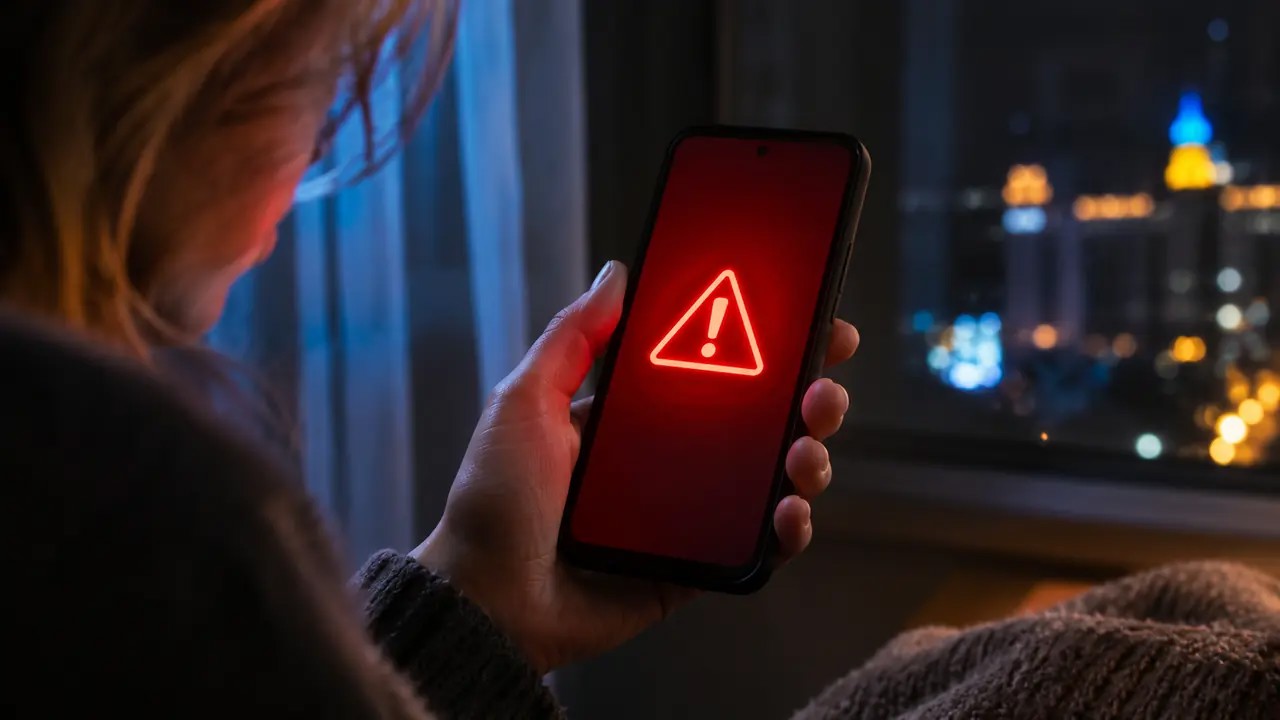
Originali redakcinė iliustracija: telefone rodomas netikras pavojaus perspėjimas
Ukrainoje nulaužta oro pavojaus programėlė: žmonės gavo netikrus branduolinės grėsmės perspėjimus

Lapkričio 1-osios vėlų vakarą Ukrainos gyventojų telefonuose pasirodė klaidingi pranešimai apie tariamą radiacinį pavojų, cheminę ataką ir gatvių kovas. Neįprastus perspėjimus rodė plačiai naudojama oro pavojaus programėlė „Air Alert“. Ukrainos karinės ir civilinės institucijos pranešė, kad programėlės veikla buvo paveikta neteisėto įsikišimo.
REKLAMA
Kaip pranešė „The Kyiv Independent“, klaidingus pranešimus gavo ir pačios redakcijos žurnalistai. Ukrainos karinės oro pajėgos informavo, kad radiacinės grėsmės, apie kurią skelbė programėlė, nebuvo ir gyventojai turėtų sekti oficialius kanalus.
Australijos ABC, remdamasi „Reuters“, patvirtino, kad pranešimuose minėtos branduolinės bei cheminės grėsmės, taip pat tariamas kovų pavojus Kyjive. Buvo paskleistas ir klaidingas pranešimas apie Rusijos raketą „Orešnik“. Institucijos paragino nespausti įtartinose žinutėse esančių nuorodų.
Programėlė laikinai neveikė, tačiau Ukrainos skaitmeninės transformacijos ministerija nurodė, kad kitos perspėjimo priemonės, įskaitant viešąsias sirenas, liko veikiančios. Tai svarbu: vienos mobiliosios programėlės kompromitavimas nereiškia, kad visi nacionaliniai pavojaus skelbimo kanalai vienu metu nustojo veikti.
Naujausi straipsniai
Motinos pieno tyrimas atskleidė netikėtą fermentą: jis padeda formuotis kūdikių žarnyno mikrobiotai
30 tūkst. metų moters DNR atskleidė netikėtus ryšius tarp Europos ledynmečio bendruomenių
NASA Antarktidoje užfiksavo milžinišką „kaukolę“: ką iš tiesų matome palydovo nuotraukoje?
Kas buvo parašyta klaidinguose perspėjimuose
Netrukus apie savo ekstremalių situacijų ministerijos programėlės kibernetinę ataką pranešė ir Rusija. Ten taip pat platinti netikri branduolinio pavojaus pranešimai. Šių įvykių laikas panašus, tačiau kol kas nėra patikimų viešų įrodymų, kad abi atakas vykdė ta pati grupė ar jos buvo tarpusavyje koordinuotos.
Karo metu perspėjimas apie oro pavojų nėra įprasta telefono žinutė: nuo jo gali priklausyti sprendimas eiti į slėptuvę, keisti maršrutą arba stabdyti darbą. Jei gyventojai pradeda abejoti pačiu perspėjimo kanalu, tai tampa ne tik technologine, bet ir visuomenės saugumo problema.
REKLAMA
Netikri pranešimai gali sukelti paniką, perkrauti pagalbos linijas ir paskatinti žmones ieškoti informacijos nepatikimuose socialinių tinklų kanaluose. Kita rizika – atvirkštinis efektas: po kelių melagingų aliarmų dalis žmonių gali nebereaguoti į tikrą pavojaus signalą.
Techniniu požiūriu tokia ataka gali būti nukreipta prieš pranešimų kūrimo sistemą, administravimo paskyras, tiekimo grandinę arba kitus komponentus. Be oficialios tyrimo išvados neįmanoma patikimai pasakyti, kuri konkreti grandis buvo pažeista šiame incidente.
Kodėl tokios atakos pavojingos per karą
Ukrainos pareigūnai gyventojams rekomendavo remtis papildomais oficialiais kanalais ir neprarasti budrumo. Šis principas naudingas ir kitoms šalims: kritinės paskirties programėlė turi turėti alternatyvius perspėjimo būdus, aiškų incidentų komunikacijos planą ir galimybę skubiai sustabdyti kompromituotus pranešimus.
REKLAMA
TechNaujienos.lt jau nagrinėjo kritinės skaitmeninės infrastruktūros apsaugą Baltijos regione. Ukrainos atvejis rodo, kad kritinė infrastruktūra apima ir žmonių kasdien naudojamus programėlių pranešimus.
Nors kai kurie pareigūnai dėl incidento kaltino Rusiją, nusikaltėlių tapatybė nėra nepriklausomai patvirtinta. Todėl svarbu atskirti faktą – programėlė skleidė melagingus aliarmus – nuo dar tik tiriamų klausimų, kas gavo neteisėtą prieigą ir kokiu būdu ji buvo panaudota.
Netikras perspėjimas gali atrodyti įtikinamas vien todėl, kad pasirodo iš jau įdiegtos ir patikimai veikiančios programėlės. Vartotojai dažnai laiko pranešimo siuntėjo pavadinimą pakankamu autentiškumo įrodymu. Tačiau jei užpuolikas gavo prieigą prie pranešimų platinimo grandinės, gali būti imituojamas teisėtas sistemos balsas. Tokiu atveju padeda nepriklausomas patikrinimas oficialiame institucijos kanale.
Kritinio perspėjimo dizainas turi būti aiškus ir nuoseklus. Gyventojui reikia žinoti, ką reiškia konkreti grėsmė, kur patikrinti informaciją ir kokių veiksmų imtis dabar. Kai pranešimai yra dviprasmiški arba į juos įterpiamos keistos nuorodos, didėja galimybė, kad dalis auditorijos pasiduos manipuliacijai. Ši problema aktuali ir civilinėms įstaigoms kitose Europos šalyse.
Organizacijoms svarbu ne tik užkirsti kelią neteisėtai prieigai, bet ir turėti pranešimų atšaukimo bei incidento valdymo procedūras. Jei kompromituotas kanalas neveikia patikimai, gyventojus reikia greitai nukreipti į alternatyvų kanalą – sirenas, transliuotojus, oficialias svetaines arba telefonų sisteminius įspėjimus. Ukrainos atvejis parodo, kodėl tokia atsarginė architektūra turi būti patikrinta dar prieš krizę.
Kaip vertinate šį straipsnį?
NAUJIENOS IŠ INTERNETO
Prenumeruokite mūsų „YouTube“ kanalą ir mėgaukitės įdomiais vaizdo reportažais apie mokslą ir technologijas.
Trumpai, aiškiai ir be triukšmo – gaukite svarbiausias technologijų ir mokslo naujienas pirmieji.
1 700+ narių jau seka mūsų puslapį, laukiame tavęs!
DIENOS SKAITOMIAUSI
1
1977 metais astronomai užfiksavo paslaptingą „Wow!“ signalą: kodėl jis iki šiol nepaaiškintas?
2Kaip buvo įveikta „Enigma“: šifravimo mašina, kurios kodai atrodė beveik neįveikiami
3Lenkijos aukščiausiojo administracinio teismo vadovas sukritikavo įvykius prie Tribunolo
4Pirmasis žmogaus nusileidimas Mėnulyje: kodėl „Apollo 11“ kompiuteris buvo silpnesnis už šiuolaikinę buitinę techniką?
51946 metų ENIAC svėrė dešimtis tonų: kaip atrodė vienas pirmųjų elektroninių kompiuterių?
NAUJAUSI
10
Taip pat skaitykite
Atrinkome panašius straipsnius, kurie gali jums patikti.
Kibernetinis Saugumas
Europos prekybos centruose šaldytuvai pradėjo kaisti iki 50 °C: tiriamos kibernetinės atakos
TechNaujienos.lt | 2026-11-02
Gynyba Ir Saugumas
Jūriniai dronai nuskandino krovininį laivą prie Bulgarijos: įgula išgelbėta, užpuolikai nenustatyti
TechNaujienos.lt | 2026-10-31
Gynyba Ir Saugumas
ES atveria 21,3 mlrd. eurų gynybos paskolų etapą: ragina stiprinti bendrus pirkimus su Ukraina
TechNaujienos.lt | 2026-10-31
Gynyba Ir Saugumas
Rusijos dronai keičia keliones Ukrainoje: keleivius iš traukinių evakuoja kelis kartus per naktį, žuvo per 50 geležinkelininkų
TechNaujienos.lt | 2026-10-29
Energetika
Ukrainos smūgiams sustojus, Rusijos naftos perdirbimas šoktelėjo 25 proc. – paaiškėjo JAV susitarimo detalės
TechNaujienos.lt | 2026-10-29
Gynyba Ir Saugumas
Vokietija ruošiasi pirkti Ukrainos sukurtas raketas, galinčias skristi 1 000 km – Europoje keičiasi ginklų rinka
TechNaujienos.lt | 2026-10-29
Gynyba Ir Saugumas
Oleškuose įsigaliojo laikinos paliaubos: prasidėjo humanitarinis langas, tačiau likusioje Ukrainoje tęsiasi smūgiai
TechNaujienos.lt | 2026-10-29
Gynyba Ir Saugumas
Suomijos ir Norvegijos vadovai tiesiogiai kalbėjosi su Putinu: aptarė derybas dėl karo Ukrainoje
TechNaujienos.lt | 2026-10-29
Gynyba Ir Saugumas
Rusija į Ukrainą paleido 16 balistinių raketų ir daugiau nei 280 dronų: smūgiai apėmė 11 regionų
TechNaujienos.lt | 2026-10-27
Gynyba Ir Saugumas
Ukrainoje sužeistą karį iš mūšio lauko išskraidino dronas: gelbėjimo operacija truko mažiau nei 15 minučių
TechNaujienos.lt | 2026-10-29