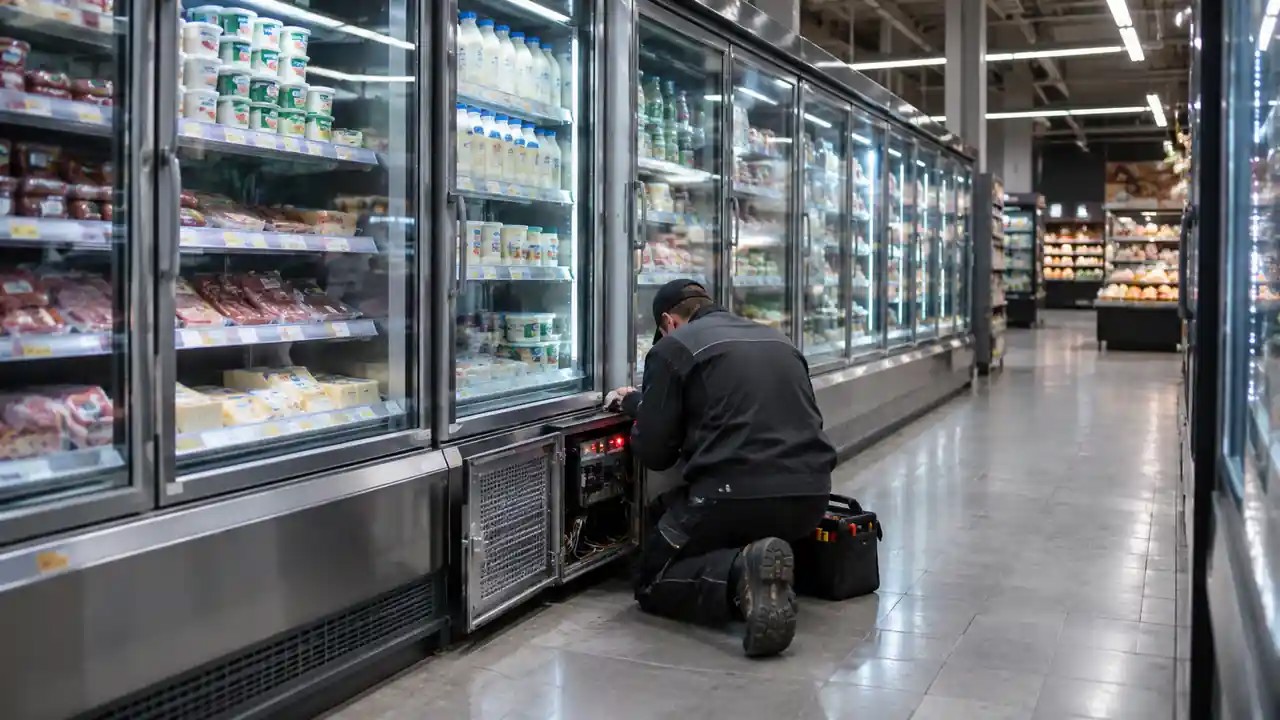
Originali redakcinė iliustracija: prekybos centro šaldymo sistemų priežiūra
Europos prekybos centruose šaldytuvai pradėjo kaisti iki 50 °C: tiriamos kibernetinės atakos

Lapkričio 2-osios rytą kelių Europos šalių prekybos centrai susidūrė su neįprastais šaldymo įrangos gedimais: temperatūra šaldytuvuose ir šaldikliuose kai kur smarkiai pakilo, o parduotuvės turėjo stabdyti prekybą dalimi produktų. Pirminiai pranešimai leidžia įtarti kibernetines atakas prieš nuotoliniu būdu valdomą įrangą, tačiau ne visų atvejų priežastys galutinai nustatytos.
REKLAMA
Kaip lapkričio 2 d. pranešė „Reuters“, šaldymo sistemos sutriko Belgijoje, Liuksemburge, Švedijoje ir Estijoje. „Ahold Delhaize“ patvirtino nesklandumus savo tinklo parduotuvėse, o Belgijos „Colruyt“ grupė pranešė apie penkias paveiktas parduotuves.
Vienas Švedijos „ICA“ prekybos centras socialiniuose tinkluose teigė, kad šaldymo įrangos temperatūros nustatymai buvo pakeisti iki 50 °C. Kitas tinklas „Coop“ informavo apie šešias paveiktas parduotuves. Svarbu atskirti įrangos nustatytą ar fiksuotą temperatūrą nuo faktiškos kiekvieno produkto temperatūros: ne kiekviena pakuotė akimirksniu įkaista iki tokio paties lygio.
Pasak „Associated Press“, Belgijos „Delhaize“ kalbėjo apie IT incidentą, paveikusį kelias dešimtis parduotuvių. Dalis prekių laikinai tapo neprieinamos. Estijoje šaldymo įrangos tiekėjas „Kitman Coldtech“ nurodė, kad neteisėtai prisijungus prie valdymo kompiuterio šaldymo parametrai taip pat buvo pakeisti, tačiau viename minimame objekte problemą pavyko greitai pašalinti.
Naujausi straipsniai
Motinos pieno tyrimas atskleidė netikėtą fermentą: jis padeda formuotis kūdikių žarnyno mikrobiotai
30 tūkst. metų moters DNR atskleidė netikėtus ryšius tarp Europos ledynmečio bendruomenių
NASA Antarktidoje užfiksavo milžinišką „kaukolę“: ką iš tiesų matome palydovo nuotraukoje?
Kokias šalis ir parduotuves paveikė incidentai
Panašus incidentas Prancūzijoje užfiksuotas ir spalį. Ten, policijos duomenimis, įsilaužėliai įgijo prieigą prie šimtų prekybos centrų šaldymo sistemų, dėl ko kilo maisto nuostolių ir buvo pranešimų apie gaisrus. Vis dėlto viešai neįrodyta, kad visus naujausius sutrikimus sukėlė ta pati grupuotė arba ta pati pažeidžiamumo grandinė.
Pramoninės ir buitinės sistemos vis dažniau turi tinklo ryšį: tai leidžia nuotoliniu būdu matyti temperatūras, aptikti gedimus ir optimizuoti elektros sąnaudas. Tačiau netinkamai apsaugotas nuotolinis valdymas gali suteikti užpuolikams galimybę pakeisti parametrus, išjungti valdiklius arba įjungti nepageidaujamus darbo režimus.
REKLAMA
Belgijos šaldymo technikos bendrovės „Sabcobel“ vadovas naujienų agentūrai „Belga“ nurodė, kad dalies įrenginių garintuvai galėjo būti perjungti į atitirpinimo režimą. Tai yra svarbi techninė detalė: tokie režimai įprasti šaldymo sistemų priežiūrai, bet netinkamai aktyvuoti gali sukelti didelį temperatūros šuolį.
Švedijos nacionalinis kibernetinio saugumo centras perspėjo apie daugybę atvirų operacinių technologijų įrenginių, kuriems būtini atnaujinimai. Tokia įranga ne visada prižiūrima taip pat griežtai kaip kompiuteriai ar telefonai, nors tiesiogiai valdo fizinius procesus.
Kodėl paprasta šaldymo įranga tampa kibernetine rizika
Anksčiau rašėme apie veiksmus po duomenų nutekėjimo, tačiau naujieji incidentai iškelia kitą problemą: įsilaužimas nebūtinai turi pavogti klientų duomenis, kad sukeltų realią finansinę žalą.
REKLAMA
Lietuvos mažmenininkams tai signalas patikrinti prieigų valdymą, programinės įrangos atnaujinimus, tiekėjų jungtis ir rankinio valdymo galimybes. Vien tik interneto ryšio atjungimas ne visada išspręs problemą: atsparumui reikia atskirti tinklus, fiksuoti pokyčius ir numatyti procedūras, kaip greitai grąžinti saugius nustatymus.
Kol tyrimai vyksta, teiginys apie koordinuotą visos Europos ataką būtų pernelyg kategoriškas. Aišku viena: prekybos centrų šaldymo įranga tapo dar vienu pavyzdžiu, kaip kibernetinis incidentas gali greitai virsti fiziniais nuostoliais ir tiekimo sutrikimais.
Tokiuose incidentuose ypač svarbus produktų saugumas. Šviežio maisto laikymo sąlygos priklauso nuo laiko ir temperatūros, todėl parduotuvės turi stebėti ne tik šaldiklio ekrane matomus skaičius, bet ir realią produktų būklę. Praradus patikimą temperatūros kontrolę, dalį prekių gali tekti utilizuoti net ir tada, kai pirkėjai vizualiai nepastebi gedimo. Todėl finansinė žala apima daugiau nei technikos remontą.
Skaitmeninę šaldymo sistemą paprastai sudaro keli sluoksniai: vietinis valdiklis, jutikliai, tinklo prieiga, nuotolinė stebėsenos platforma ir techninės priežiūros paskyros. Išorinė prieiga padeda technikams greičiau reaguoti į gedimus, tačiau nepakankama apsauga leidžia pakeisti nustatymus be fizinio apsilankymo parduotuvėje. Specialistai dėl to rekomenduoja atskirti pramoninių įrenginių tinklus nuo kitų IT sistemų ir riboti administratorių teises.
Vartotojams šiuo metu nereikėtų daryti prielaidos, kad visi paveiktų tinklų produktai buvo nesaugūs: sprendimus dėl atšaukimo ar utilizavimo turi priimti pačios bendrovės ir atitinkamos institucijos, remdamosi konkrečiais matavimais. Tačiau incidentai primena, kad parduotuvės veiklos tęstinumas vis labiau priklauso nuo skaitmeninių sistemų atsparumo. Todėl kibernetinis saugumas tampa ne vien duomenų, bet ir maisto saugos klausimu.
Kaip vertinate šį straipsnį?
NAUJIENOS IŠ INTERNETO
Prenumeruokite mūsų „YouTube“ kanalą ir mėgaukitės įdomiais vaizdo reportažais apie mokslą ir technologijas.
Trumpai, aiškiai ir be triukšmo – gaukite svarbiausias technologijų ir mokslo naujienas pirmieji.
1 700+ narių jau seka mūsų puslapį, laukiame tavęs!
DIENOS SKAITOMIAUSI
1
1977 metais astronomai užfiksavo paslaptingą „Wow!“ signalą: kodėl jis iki šiol nepaaiškintas?
2Kaip buvo įveikta „Enigma“: šifravimo mašina, kurios kodai atrodė beveik neįveikiami
3Lenkijos aukščiausiojo administracinio teismo vadovas sukritikavo įvykius prie Tribunolo
4Pirmasis žmogaus nusileidimas Mėnulyje: kodėl „Apollo 11“ kompiuteris buvo silpnesnis už šiuolaikinę buitinę techniką?
51946 metų ENIAC svėrė dešimtis tonų: kaip atrodė vienas pirmųjų elektroninių kompiuterių?
NAUJAUSI
10
Taip pat skaitykite
Atrinkome panašius straipsnius, kurie gali jums patikti.
Mokslas Ir It
30 tūkst. metų moters DNR atskleidė netikėtus ryšius tarp Europos ledynmečio bendruomenių
TechNaujienos.lt | 2026-11-02
Kibernetinis Saugumas
Ukrainoje nulaužta oro pavojaus programėlė: žmonės gavo netikrus branduolinės grėsmės perspėjimus
TechNaujienos.lt | 2026-11-02
Verslas Ir Technologijos
„Microsoft“ plečia Europos DI duomenų centrus: investicijos Jungtinėje Karalystėje siekia 30 mlrd. dolerių
TechNaujienos.lt | 2026-11-02
Gynyba Ir Saugumas
NATO spartina ginklų gamybą: vien didesnio gynybos biudžeto nepakaks
TechNaujienos.lt | 2026-10-31
Gynyba Ir Saugumas
Įsilaužta į valstybės informacinę sistemą: kaip suprasti, ar jūsų duomenys gali būti panaudoti prieš jus
TechNaujienos.lt | 2026-10-03
Auto / Moto
„Tesla“ pardavimai vėl šovė aukštyn: sugrįžimas prasidėjo, bet didžiausia problema niekur nedingo
TechNaujienos.lt | 2026-10-03

Auto / Moto
Europa plečia milžinišką autonominių automobilių bandymų zoną per kelias valstybes
TechNaujienos.lt | 2026-10-01
Auto / Moto
Į Europos gatves išriedės 25 tūkst. autonominių taksi
Rokas | 2026-09-18
Gynyba Ir Saugumas
Tarptautinis tyrimas atskleidė Rusijos valdomą „vienkartinių agentų“ tinklą Europoje
Rokas | 2026-09-15
Auto / Moto
Europa lenkia Kiniją ir Šiaurės Ameriką: kas iš tiesų vyksta elektromobilių rinkoje?
Rokas | 2026-09-14