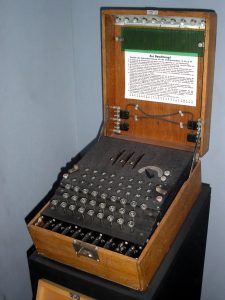
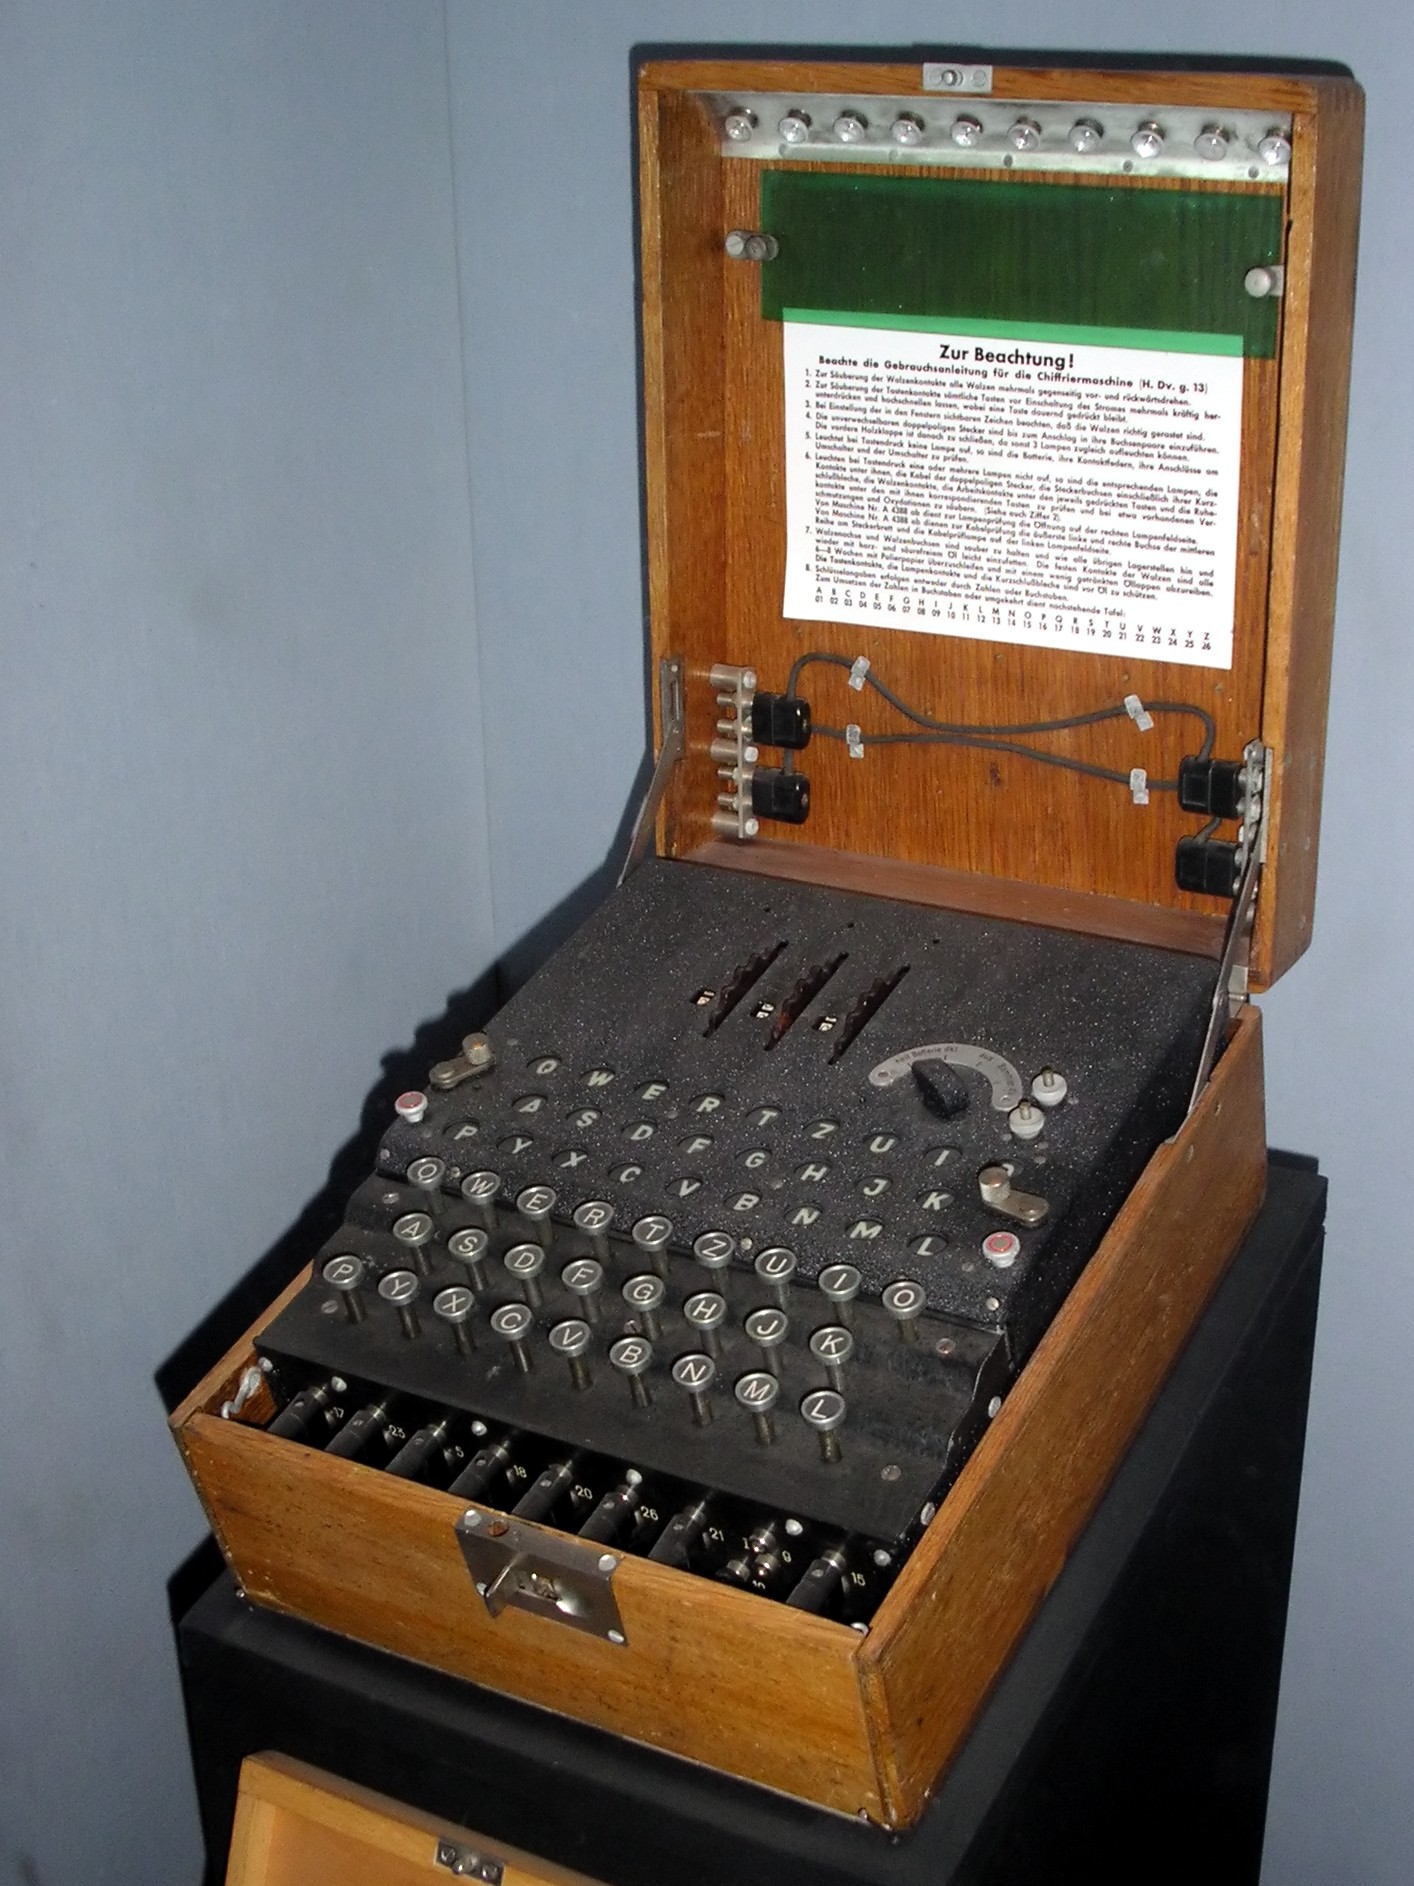
Tikra Antrojo pasaulinio karo laikų šifravimo mašina „Enigma“ Londono muziejuje
Kaip buvo įveikta „Enigma“: šifravimo mašina, kurios kodai atrodė beveik neįveikiami

Antrojo pasaulinio karo metais vokiečių „Enigma“ šifravimo mašinos leido keisti kiekvienos raidės kodavimo taisykles nuolat sukant mechaninius rotorius. Bletchley Park istoriniame paaiškinime aprašomas sąjungininkų darbas siekiant skaityti užšifruotus pranešimus. Tikra Wikimedia archyvo fotografija rodo išlikusį to laikotarpio aparatą.
REKLAMA
Mašinos išvaizda primena rašomąją mašinėlę, tačiau jos viduje esantys rotoriai, laidai ir komutacinės jungtys kiekvieną paspaustą raidę paversdavo kita raide. Jei siuntėjas ir gavėjas turėjo tinkamus nustatymus, pranešimą buvo galima atkurti. Nustatymų gausa sukūrė labai didelę galimų kombinacijų erdvę, todėl vien rankomis tikrinti kiekvieną variantą būtų buvę nepraktiška.
„Enigma“ istorija neatsiejama nuo Lenkijos matematikų. Marian Rejewskis, Jerzy Różyckis ir Henrykas Zygalskis dar iki karo atliko reikšmingą kriptanalizės darbą ir dalijosi rezultatais su sąjungininkais. Britanijoje šiuos pasiekimus plėtojo didesnės komandos, tarp jų ir Alanas Turingas, kurdamas automatizuotą analizės įrangą.
Kodėl vien mašinos sudėtingumo nepakako?
Šifravimo saugumas priklauso ne tik nuo matematikos ir mechanikos. Svarbios kasdienės operatorių procedūros, pranešimų struktūra, pasikartojimai ir tai, kaip dažnai keičiami raktai. Sąjungininkai naudojosi ir perimtais dokumentais, ir procedūrų klaidomis, ir technologine pažanga. Todėl nėra tikslu teigti, kad vienas žmogus per vieną dieną „nulaužė Enigmą“.
Naujausi straipsniai
NASA ir Japonija ruošiasi grąžinti Marso palydovo Fobo mėginius į Žemę
Kosmoso technologijų bendrovė „Redwire“ pristatė „ShadowVision“: DI padės sekti objektus ir valdyti jutiklius
Europos kosminė misija pirmą kartą parodė visą šiaurės pašvaistės žiedą iš kosmoso
Kriptanalizės rezultatai padėjo sąjungininkams geriau suprasti priešo veiksmus, tačiau konkrečių pranešimų skaitymo galimybės skyrėsi pagal laikotarpį bei naudojamą mašinos variantą. Istorija apima ilgą darbą ir daugybę specialistų, o ne vieną filmui tinkamą atradimo akimirką.
„Enigma“ buvo elektromechaninis šifravimo aparatas, kuriame kiekvienas klavišo paspaudimas keitė rotorių padėtį ir kartu šifro transformaciją. Dėl šios savybės paprastas raidžių dažnumo skaičiavimas negalėjo tiesiogiai atskleisti pranešimo. Tačiau tikroji sistema priklausė ir nuo operatorių procedūrų: pranešimų formato, kasdienių raktų, pakartojimų bei žinomų teksto fragmentų. Lenkų kriptoanalitikų, tarp jų Mariano Rejewskio, darbai padėjo pagrindą vėlesniam britų specialistų progresui Bletchley Parke. „Bombe“ įrenginiai automatizavo dalį galimų nustatymų tikrinimo, bet kodų iššifravimas vis tiek reikalavo žmonių darbo, žvalgybinės informacijos ir daugelio skirtingų metodų. Daugiau susijusios informacijos pateikiama straipsnyje apie šiandieninius šifravimo saugumo iššūkius.
REKLAMA
Svarbi „Enigma“ istorijos dalis prasidėjo ne Didžiojoje Britanijoje, o Lenkijoje. Dar iki Antrojo pasaulinio karo lenkų kriptoanalitikai Marianas Rejewskis, Jerzy Różyckis ir Henrykas Zygalskis taikė matematinius metodus vokiečių šifravimo sistemai analizuoti. Jie kūrė įrankius ir sprendimus, leidusius nustatyti dalį kasdien keičiamų raktų. Šio indėlio negalima laikyti vien pagalbine istorija: jis turėjo tiesioginį poveikį vėlesnei sąjungininkų sėkmei.
1939 metų liepos 25–26 dienomis netoli Varšuvos įvyko slaptas lenkų, britų ir prancūzų specialistų susitikimas. Lenkų komanda pasidalijo savo metodais, įranga ir techninėmis žiniomis. Britanijos GCHQ istoriniame aprašyme pažymi, kad ši informacija iš esmės pakeitė britų kriptoanalizės galimybes. Tačiau tuo metu vokiečiai jau buvo patobulinę „Enigma“ veikimo procedūras, todėl ankstyvieji metodai nebegalėjo išspręsti visų naujų šifravimo variantų.
Bletchley Park komandoje Alanas Turingas ir Gordonas Welchmanas kūrė elektromechaninius „Bombe“ įrenginius, skirtus galimiems raktų nustatymams tikrinti. Jų darbas rėmėsi matematiniais apribojimais ir tikėtinomis pradinio teksto dalimis, o ne aklu visų galimų kombinacijų išbandymu. Nacionalinis kompiuterijos muziejus aiškina, kad kasdien reikėjo spręsti skirtingus raktų nustatymo uždavinius. Kai kurių dienų pranešimai būdavo perskaitomi greitai, kitų – visai ne.
REKLAMA
„Enigma“ laužymas taip pat reikalavo didžiulės žvalgybinės infrastruktūros. Ryšio stebėjimo stotys rinko užšifruotus pranešimus, analitikai bandė atpažinti pasikartojančias formuluotes, o specialistai tikrino iššifruoto teksto prasmę. Svarbiausi rezultatai buvo slepiami itin griežtai, nes vokiečiai, sužinoję apie šifravimo sistemos kompromitavimą, galėjo pakeisti procedūras. Todėl vien techninis raktų nustatymas nebuvo visas operacijos tikslas.
Ši istorija primena, kad kriptografinė apsauga priklauso ne tik nuo teorinio galimų raktų skaičiaus. Didelę reikšmę turi operatorių įpročiai, raktų keitimo procedūros ir pasikartojantis turinys. Šiandien panašūs principai svarbūs valdant skaitmeninius raktus, paskyras ir apsaugos priemones. Pavyzdžiui, šiuolaikinio šifravimo atsparumo aptarimas taip pat turi atskirti teorinį algoritmo saugumą nuo realaus diegimo ir naudojimo rizikų.
Šiandien „Enigma“ yra pamoka apie informacijos saugumą. Net sudėtinga sistema gali būti pažeidžiama, jei netinkamai organizuojamas jos naudojimas. Dėl tos pačios priežasties šiuolaikinėje kibernetinėje gynyboje svarbūs ne tik šifravimo algoritmai, bet ir raktų valdymas, procedūros bei žmogiškųjų klaidų mažinimas.
Kaip vertinate šį straipsnį?
NAUJIENOS IŠ INTERNETO
Prenumeruokite mūsų „YouTube“ kanalą ir mėgaukitės įdomiais vaizdo reportažais apie mokslą ir technologijas.

Trumpai, aiškiai ir be triukšmo – gaukite svarbiausias technologijų ir mokslo naujienas pirmieji.
1 700+ narių jau seka mūsų puslapį, laukiame tavęs!
DIENOS SKAITOMIAUSI
1
Po duomenų nutekėjimo: 7 veiksmai, kurie sumažina paskyrų perėmimo riziką
2Kodėl „Google“ iš tiesų vadinasi „Google“? Istorija prasidėjo nuo milžiniško skaičiaus
3Ar verta įsirengti namų bateriją Lietuvoje? Kada energijos kaupiklis atsiperka
4„Intel“ akcijos smuko beveik 30 proc.: investuotojus išgąsdino silpna prognozė ir DI plėtros kaina
5Kas nutiktų nutrūkus Baltijos jūros interneto kabeliams? ES parengė naują apsaugos planą
NAUJAUSI
10
Taip pat skaitykite
Atrinkome panašius straipsnius, kurie gali jums patikti.
Kosmosas
NASA išbandė Mėnulio raketos variklį: 500 sekundžių ir 111 proc. galios režimas
TechNaujienos.lt | 2026-11-01
Kosmosas
NASA ir Japonija ruošiasi grąžinti Marso palydovo Fobo mėginius į Žemę
TechNaujienos.lt | 2026-11-01
Kosmosas
NASA ištyrė „Artemis II“ kapsulės skydą: pažeidimų sumažėjo dešimteriopai
TechNaujienos.lt | 2026-11-01
Kosmosas
ESA atskleidė neįprastą Marso paslaptį: 1 800 km ilgio debesį gali formuoti egzotiška fizika
TechNaujienos.lt | 2026-11-01
Kosmosas
Kosmose aptiktas „smuiko raktas“: NASA aiškina milžiniškos radijo struktūros kilmę
TechNaujienos.lt | 2026-11-01
Mokslas Ir It
NASA perspėja apie išskirtinai stiprų „El Niño“: palydovai stebi Ramiojo vandenyno pokyčius
TechNaujienos.lt | 2026-11-01
Mokslas Ir It
1946 metų ENIAC svėrė dešimtis tonų: kaip atrodė vienas pirmųjų elektroninių kompiuterių?
TechNaujienos.lt | 2026-11-01
Kosmosas
Pirmasis žmogaus nusileidimas Mėnulyje: kodėl „Apollo 11“ kompiuteris buvo silpnesnis už šiuolaikinę buitinę techniką?
TechNaujienos.lt | 2026-11-01
Mokslas Ir It
1977 metais astronomai užfiksavo paslaptingą „Wow!“ signalą: kodėl jis iki šiol nepaaiškintas?
TechNaujienos.lt | 2026-11-01
Kosmosas
Veneros paviršius tikrose nuotraukose: sovietų zondas išgyveno vos dvi valandas
TechNaujienos.lt | 2026-11-01