
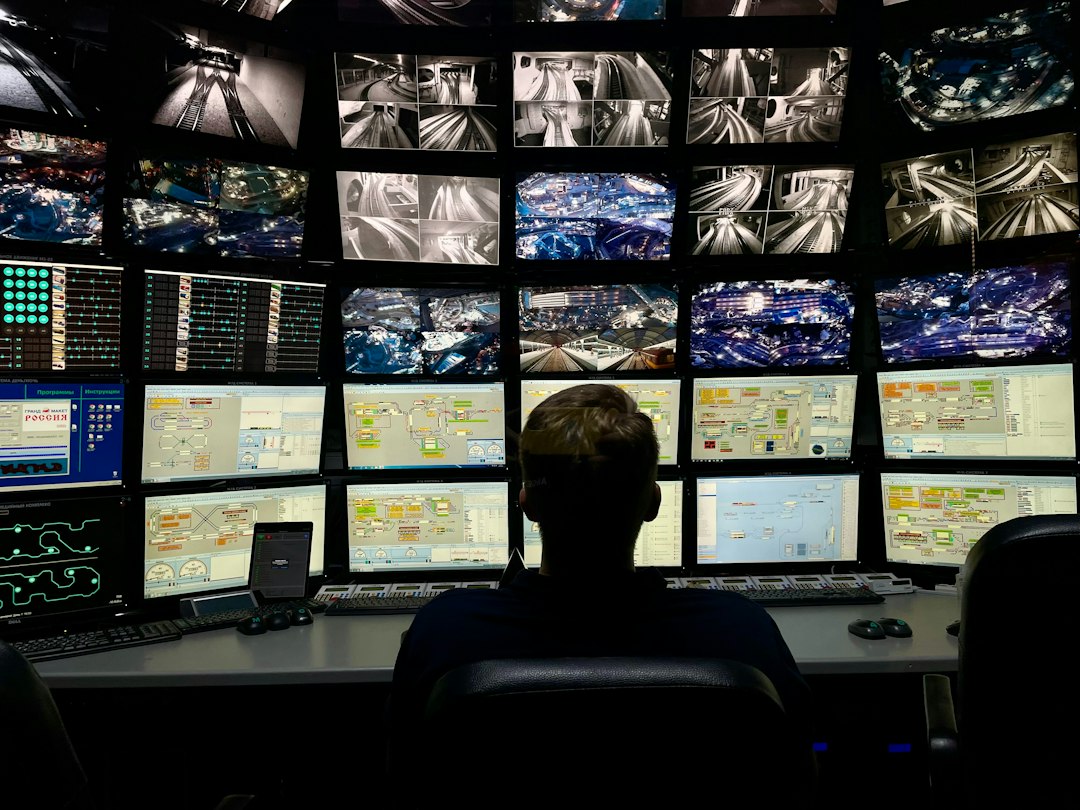
Photo by <a href="https://unsplash.com/@tashakostyuk?utm_source=WP+Agent&utm_medium=referral">Tasha Kostyuk</a> on <a href="https://unsplash.com/?utm_source=WP+Agent&utm_medium=referral">Unsplash</a>
Kibernetinis DI dabar pats tiria atakas ir pateikia verdiktą per kelias minutes

Prancūzijos kibernetinio saugumo bendrovė „Sekoia“ klientams pristatė naują DI pagrįstą platformą „Elevate“, skirtą automatizuoti grėsmių tyrimą ir pagreitinti saugumo komandų reakciją į incidentus.
REKLAMA
„Reuters“ skelbia, kad sistema buvo išbandyta ankstyvos prieigos programoje su maždaug 2 tūkst. vartotojų. Pagrindinis tikslas – sumažinti laiką tarp perspėjimo gavimo ir sprendimo, ar vyksta reali ataka.
Didžiausia problema – perspėjimų kiekis
Didelės organizacijos kasdien gauna tūkstančius saugumo signalų. Dalis jų yra klaidingi arba mažos svarbos, tačiau analitikams vis tiek tenka juos patikrinti. Tai lėtina reakciją į tikrai pavojingus incidentus.
DI gali apjungti skirtingus signalus, patikrinti IP adresus, domenus, prisijungimų istoriją ir kitą telemetriją bei pasiūlyti incidento vertinimą. Žmogus tada daugiau laiko skiria sudėtingoms situacijoms.
Naujausi straipsniai
Sukurta DI duomenų sistema, galinti pasiekti iki 100 TB per sekundę greitį
„Huawei“ nori milijoną procesorių paversti vienu milžinišku kompiuteriu
„Samsung“ skelbia „agentinio DI“ erą – programos ne tik atsakys, bet pačios atliks darbus
Gynyba automatizuojasi kartu su atakomis
Kibernetinio saugumo bendrovės DI diegia todėl, kad užpuolikai taip pat naudoja automatizavimą. Ateityje abi pusės vis dažniau naudosis agentais, kurie sprendimus priims per sekundes ar minutes.
Didžiausia tokio tipo sistemos vertė yra ne tai, kad ji „greita“, o tai, kad ji gali sujungti daugybę signalų, kuriuos žmogui tektų tikrinti atskirai. Vienas perspėjimas apie neįprastą prisijungimą savaime gali būti nereikšmingas. Tačiau jei tuo pačiu metu matomas naujas domenas, neįprastas failo paleidimas ir duomenų perdavimas į išorinį serverį, bendras vaizdas tampa daug aiškesnis.
REKLAMA
Šiuolaikinės SOC komandos kenčia nuo vadinamojo „alert fatigue“ – perspėjimų nuovargio. Analitikams tenka peržiūrėti tūkstančius signalų, nors tik maža dalis yra tikri incidentai. DI gali sumažinti šį triukšmą, susieti įvykius į vieną istoriją ir pateikti prioritetą, kurį žmogus tik patvirtina.
Tačiau autonominis saugumo sprendimas turi ir riziką. Jei sistema klaidingai nuspręstų, kad teisėtas administratorius yra užpuolikas, automatinis paskyros blokavimas ar serverio izoliavimas galėtų sutrikdyti verslo veiklą. Dėl to svarbiausi veiksmai dažnai paliekami žmogaus patvirtinimui, ypač kritinėje infrastruktūroje.
DI taip pat turės nuolat mokytis naujų puolimo taktikų. Užpuolikai sąmoningai keičia elgesį, kad apeitų aptikimo sistemas, todėl vieną kartą išmokytas modelis greitai pasensta. Saugumo platformoms reikės derinti realaus laiko grėsmių žvalgybą, elgsenos analizę ir patikrintas taisykles.
REKLAMA
Ilgainiui tai gali pakeisti kibernetinio saugumo komandų darbą. Žmonės mažiau laiko skirs pirminiam triukšmo filtravimui ir daugiau – incidentų strategijai, atakos šaknies analizei bei sisteminiams pataisymams. Kitaip tariant, DI čia greičiausiai taps jėgos daugikliu, o ne visišku analitikų pakaitalu.
Tokios platformos gali būti ypač naudingos mažesnėms saugumo komandoms. Didelės korporacijos turi atskirus analitikus, grėsmių žvalgybos specialistus ir incidentų valdymo procesus, o mažesnė organizacija dažnai turi vos kelis žmones. Jei DI patikimai atlieka pirmąją analizės dalį, riboti specialistų resursai gali būti nukreipti ten, kur jų kompetencija duoda daugiausia naudos.
Vis dėlto saugumo automatizavimas turi būti audituojamas. Organizacijai reikia žinoti, kokius duomenis modelis naudojo sprendimui, kodėl incidentas gavo konkretų prioritetą ir kas buvo atlikta automatiškai. Be tokio atsekamumo DI gali tapti dar vienu „juodu langeliu“ sistemoje, kurios sprendimais sunku pasitikėti krizės metu.
Svarbus ir duomenų lokalumo klausimas. Kibernetinio saugumo platforma apdoroja labai jautrią telemetriją apie vidinį tinklą, darbuotojus ir sistemas. Organizacijos turės aiškiai žinoti, kur šie duomenys saugomi, ar jie naudojami modelių mokymui ir kokius leidimus turi pats DI agentas.
Automatizuota incidentų analizė dar gali pagerinti reakcijos nuoseklumą. Žmogaus sprendimai priklauso nuo patirties, nuovargio ir konteksto, o sistema gali taikyti tą pačią analizės logiką kiekvienam signalui. Vis dėlto tam reikia nuolat tikrinti, ar pats modelis nėra pasenęs arba šališkas tam tikrų atakų tipų atžvilgiu.
Daugiau apie naujausias grėsmes ir apsaugos priemones skaitykite TechNaujienos.lt kibernetinio saugumo rubrikoje.
Kaip vertinate šį straipsnį?
NAUJIENOS IŠ INTERNETO
Prenumeruokite mūsų „YouTube“ kanalą ir mėgaukitės įdomiais vaizdo reportažais apie mokslą ir technologijas.
Trumpai, aiškiai ir be triukšmo – gaukite svarbiausias technologijų ir mokslo naujienas pirmieji.
1 700+ narių jau seka mūsų puslapį, laukiame tavęs!
DIENOS SKAITOMIAUSI
1
Išvykimo krepšys karo ar krizės atvejui: ką jame turėtų turėti Lietuvos gyventojas
2NASA aptiko 84 paslaptingus objektus – astronomai tokių dar nematė
3Priedanga, slėptuvė ar rūsys? Kur iš tikrųjų saugiausia slėptis Lietuvoje
4Dingo elektra: ar vis dar veiks šviesolaidis, „Wi-Fi“ ir 5G?
5„Anthropic“ statymas stulbina: DI infrastruktūrai – 518 mlrd. JAV dolerių
NAUJAUSI
10
Taip pat skaitykite
Atrinkome panašius straipsnius, kurie gali jums patikti.
Dirbtinis Intelektas
Mokslininkai ChatGPT panaudojo dalelių fizikai – DI pasiūlė netikėtą sprendimą senai problemai
Gabrielė | 2026-10-01
Dirbtinis Intelektas
DI jau randa tūkstančius programinės įrangos pažeidžiamumų – naujas modelis aptiko daugiau kaip 4 000
Gabrielė | 2026-10-01
Technologijų Gidai
QR kodas ant parkavimo automato gali būti spąstai – kaip neapsigauti
Rokas | 2026-09-30
Technologijų Naujienos
Europa gali atidėti „Huawei“ išmetimą iš 5G – kaina siektų 40 mlrd. eurų
Gabrielė | 2026-09-30
Dirbtinis Intelektas
„Nvidia“ sukūrė DI agentų „sargą“ – nepaklusnius izoliuos per milisekundes
Gabrielė | 2026-09-30
Dirbtinis Intelektas
Milijardierius Billas Gatesas dirbtinio intelekto grėsmes lygina su branduoliniu pavojumi
Gabrielė | 2026-09-28
Mokslas Ir It
„Claude“ laboratorijoje atrado naują fermentų sistemą su CRISPR primenančiais pasikartojimais
Gabrielė | 2026-09-28
Verslas Ir Technologijos
„Oracle“ ir „Wild Bio“ pasitelkia DI augalams – tikslas ne tik didesnis derlius, bet ir daugiau pašalinto CO₂
Rokas | 2026-09-28
Technologijų Gidai
Ką draudžiama kelti į ChatGPT ir kitus DI įrankius darbe: 8 duomenų tipai, kuriuos reikia saugoti
Rokas | 2026-09-28
Išmanieji Įrenginiai
„Meta“ pristatė 100 gramų VR akinius – jie vienu metu nori būti kino teatru, darbo vieta ir žaidimų konsole
Rokas | 2026-09-28