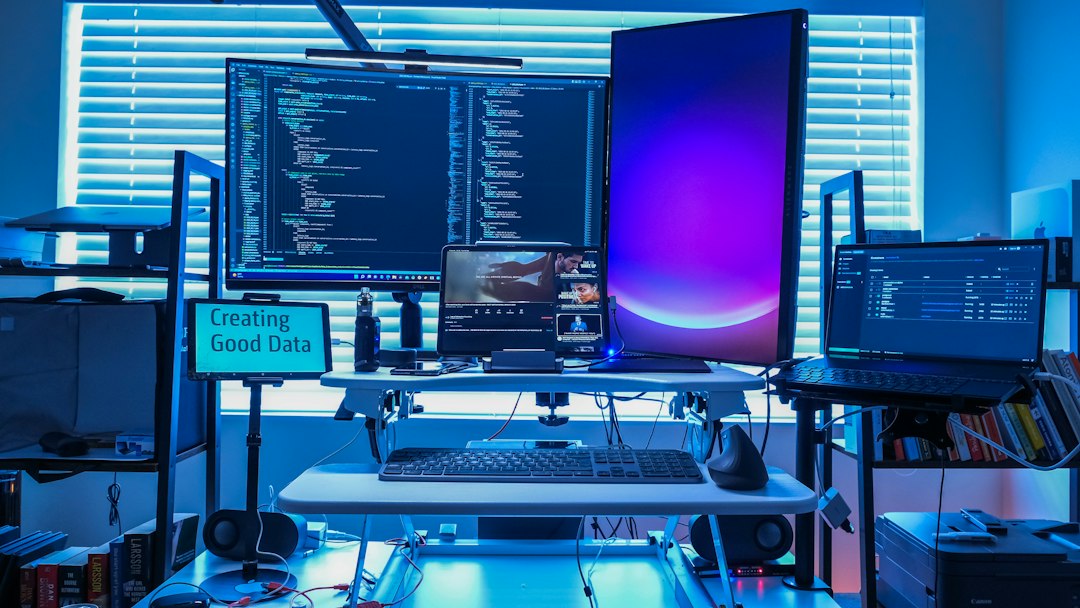
Kibernetinio saugumo operacijų centro darbo vieta
Kibernetinis saugumas Lietuvoje tampa nuolatine sąskaita: vienkartinio audito jau nebeužtenka

Lietuvos įmonių išlaidos kibernetiniam saugumui vis dažniau tampa ne vienkartiniu projektu, o nuolatine veiklos sąnauda. Spalio 2 d. paskelbti „NRD Cyber Security“ pirmojo pusmečio rezultatai rodo, kad bendrovės pajamos augo 3,3 proc. iki 6,2 mln. eurų, o normalizuota EBITDA padidėjo 22 proc. iki 1,1 mln. eurų.
REKLAMA
Dar svarbesnis signalas slypi ne pačiuose finansiniuose rodikliuose. Bendrovė tikisi, kad jos valdomų saugumo paslaugų klientų skaičius iki metų pabaigos bus maždaug dvigubai didesnis nei 2025-ųjų pabaigoje. Kitaip tariant, organizacijos vis dažniau perka ne auditą ar vieną saugumo įrankį, o nuolatinę stebėseną, incidentų analizę ir išorinio saugumo vadovo kompetenciją.
Tai nėra vienos bendrovės sėkmės istorija. Ji atskleidžia platesnį pokytį: kibernetinis saugumas Lietuvoje iš techninio IT skyriaus klausimo tampa nuolat valdoma verslo rizika. Šį pokytį vienu metu skatina NIS2 reikalavimai, specialistų trūkumas ir atakos, kurių nebeįmanoma suvaldyti kartą per metus atlikus patikrą.
Kodėl vienkartinis auditas praranda vertę
Tradicinis modelis buvo paprastas: organizacija pasamdo išorės specialistus, gauna pažeidžiamumų sąrašą, ištaiso svarbiausias spragas ir iki kitos patikros jaučiasi saugi. Problema ta, kad technologinė aplinka pasikeičia greičiau nei baigiasi audito ataskaitos galiojimas. Atsiranda naujų darbuotojų, tiekėjų, debesijos paslaugų, nuotolinių prieigų ir programinės įrangos spragų.
Naujausi straipsniai
NASA ieškos milžiniško urvo Mėnulyje: jis galėtų tapti natūralia astronautų slėptuve
„LitAI“ gamykla startuos 2027 m.: kas realiai galės naudotis Lietuvos DI infrastruktūra?
Įsilaužta į valstybės informacinę sistemą: kaip suprasti, ar jūsų duomenys gali būti panaudoti prieš jus
Todėl rinka juda prie SOC – saugumo operacijų centro – paslaugų, kurios tinklus ir sistemas stebi nuolat. Kartu populiarėja išorinio CISO modelis, kai organizacijai nereikia iš karto samdyti brangaus saugumo vadovo, tačiau ji gauna žmogų ar komandą, atsakingą už rizikų planą, incidentų procedūras ir vadovybės informavimą.
Šio modelio augimą patvirtina ir pačios „NRD Cyber Security“ paskelbti duomenys. Bendrovė augimą sieja su valdomomis CISO bei SOC paslaugomis ir NIS2 poveikiu. Tai logiška: reguliavimas verčia organizacijas ne tik įsigyti apsaugos priemones, bet ir įrodyti, kad rizikos iš tikrųjų stebimos bei valdomos.
REKLAMA
Vien technologijos šios problemos neišsprendžia. Kaip anksčiau rašė „TechNaujienos.lt“, didelę dalį duomenų nutekėjimų lemia žmonių klaidos. Net geriausia stebėsenos sistema nepadės, jei darbuotojas suteiks sukčiui prieigą arba organizacija nežinos, kas turi teisę matyti jautrius duomenis.
Saugumas tampa prenumerata, tačiau atsakomybės perduoti nepavyks
Valdoma paslauga ypač patraukli mažesnėms ir vidutinėms organizacijoms. Jos dažnai negali visą parą išlaikyti savo analitikų komandos, o vienas IT administratorius negali tuo pačiu metu prižiūrėti įrangos, diegti atnaujinimų ir tirti kiekvieno įtartino prisijungimo. Išorinis centras leidžia pasidalyti specialistų bei infrastruktūros sąnaudas tarp daugelio klientų.
Tačiau čia atsiranda nauja priklausomybė. Perkant saugumą kaip paslaugą, tiekėjas gauna prieigą prie jautrių žurnalų, tinklo duomenų ir incidentų informacijos. Todėl svarbu vertinti ne tik kainą, bet ir tai, kur laikomi duomenys, kas juos gali pasiekti, per kiek laiko reaguojama ir kas nutinka nutraukus sutartį.
REKLAMA
Taip pat negalima manyti, kad išorinis CISO perima vadovybės atsakomybę. Paslaugos teikėjas gali parengti rizikų planą ir perspėti apie spragas, tačiau sprendimus dėl biudžeto, sistemų bei darbo procesų vis tiek priima pati organizacija. Jei rekomendacijos lieka stalčiuje, prenumerata tampa tik brangesne „varnele“.
Rinkos kryptis vis dėlto aiški. Augantis pasikartojančių sutarčių skaičius rodo, kad Lietuvos verslas pradeda suvokti saugumą kaip nuolatinę funkciją, panašią į apskaitą ar teisinę priežiūrą. Tai brandesnis modelis nei epizodiniai auditai, bet kartu jis reikalauja daug griežčiau vertinti paslaugų kokybę.
Praktinis klausimas vadovui šiandien turėtų būti ne „ar atlikome auditą?“, o „kas šiąnakt pastebės įsilaužimą ir ką tiksliai darys po pirmojo signalo?“. Jeigu į šį klausimą nėra aiškaus atsakymo, organizacijos saugumo programa greičiausiai dar nėra nuolatinė – net jei jos dokumentų segtuvas atrodo nepriekaištingai.
Kaip vertinate šį straipsnį?
NAUJIENOS IŠ INTERNETO
Prenumeruokite mūsų „YouTube“ kanalą ir mėgaukitės įdomiais vaizdo reportažais apie mokslą ir technologijas.
Trumpai, aiškiai ir be triukšmo – gaukite svarbiausias technologijų ir mokslo naujienas pirmieji.
1 700+ narių jau seka mūsų puslapį, laukiame tavęs!
DIENOS SKAITOMIAUSI
1
Tiesė dujotiekį ir jūros dugne rado 400 metų senumo laivą – viena detalė glumina archeologus
2Natrio baterijos ruošiasi mesti iššūkį ličiui – technologija artėja prie masinės gamybos
3NASA aptiko 84 paslaptingus objektus – astronomai tokių dar nematė
4Elektromobilis tampa namų baterija: Vokietija atveria kelią energiją grąžinti į tinklą
5Android telefonuose atsiranda nauja apsauga nuo šnipinėjimo – štai ką ji fiksuos
NAUJAUSI
10
Taip pat skaitykite
Atrinkome panašius straipsnius, kurie gali jums patikti.
Dirbtinis Intelektas
„LitAI“ gamykla startuos 2027 m.: kas realiai galės naudotis Lietuvos DI infrastruktūra?
Rokas | 2026-10-03
Auto / Moto
Elektromobilių ir šilumos siurblių daugės, bet ar Lietuvos elektros tinklas tam pasiruošęs?
Rokas | 2026-10-03
Technologijų Naujienos
„OpenAI“ atleido tris DI saugumo tyrėjus – kaltina netinkamai perdavus konfidencialią informaciją
Rokas | 2026-10-02
Dirbtinis Intelektas
Kibernetinis DI dabar pats tiria atakas ir pateikia verdiktą per kelias minutes
Rokas | 2026-10-01
Dirbtinis Intelektas
DI jau randa tūkstančius programinės įrangos pažeidžiamumų – naujas modelis aptiko daugiau kaip 4 000
Gabrielė | 2026-10-01
Kosmosas
Lietuvos kosmoso bendrovė pritraukė dar 2,5 mln. eurų – kurs autonomines sistemas palydovams
Rokas | 2026-10-01
Technologijų Gidai
QR kodas ant parkavimo automato gali būti spąstai – kaip neapsigauti
Rokas | 2026-09-30
Gynyba Ir Saugumas
Radaras droną supainiojo su paukščiais – kodėl taip nutinka?
Gabrielė | 2026-09-30
Dirbtinis Intelektas
Lietuva kuria DI sistemą dronams aptikti – sujungs radarus ir sensorius
Gabrielė | 2026-09-30
Dirbtinis Intelektas
Naujoji „Siri AI“ jau veikia – Lietuvoje jos kol kas nebus
Rokas | 2026-09-30