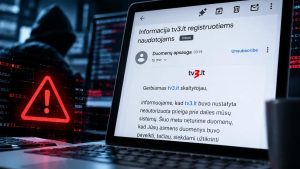
Kompiuterio ekrane rodomas įspėjimas apie galimą duomenų nutekėjimą
Po duomenų nutekėjimo: 7 veiksmai, kurie sumažina paskyrų perėmimo riziką

Nutekėjęs el. pašto adresas dar nereiškia, kad nusikaltėliai gali prisijungti prie jūsų paskyros, tačiau jis gali būti pirmasis požymis, kad internete atsidūrė ir kiti asmeniniai duomenys. Patikrinimą galima pradėti naudojantis „Have I Been Pwned“ paslaugos paaiškinimais ir paieška: ji leidžia sužinoti, ar el. pašto adresas aptiktas į duomenų bazę įtrauktuose saugumo incidentuose.
REKLAMA
Patikra trunka trumpai, bet svarbiausia – teisingai suprasti jos rezultatą. Paieškoje rastas adresas nėra įrodymas, kad šiandien kažkas naudojasi jūsų paskyra. Lygiai taip pat nerastas adresas negarantuoja, kad joks duomenų nutekėjimas niekada neįvyko: ne visi incidentai paviešinami arba patenka į tokią duomenų bazę.
Kaip atlikti patikrą ir suprasti rezultatus
Atverkite svetainę haveibeenpwned.com, įveskite savo naudojamą el. pašto adresą ir peržiūrėkite pateikiamus incidentus. Jei naudojate kelis adresus – darbui, pirkiniams ir asmeniniams laiškams – verta patikrinti kiekvieną atskirai. Tikrinkite tik oficialų domeną, o ne paieškos reklamose ar įtartinose žinutėse siūlomus panašaus pavadinimo puslapius.
Prie kiekvieno incidento paprastai nurodoma paveikta paslauga, laikotarpis ir kokio pobūdžio duomenys buvo atskleisti. Gali būti kalbama apie vardus, el. pašto adresus, telefono numerius, slaptažodžių maišas ar kitą informaciją. Vien tai, kad paslaugos pavadinimas nepažįstamas, dar nereiškia klaidos: bendrovės keičia pavadinimus, jungiasi ar perduoda duomenis partneriams.
Naujausi straipsniai
Kodėl „Microsoft“ nepavyko įsitvirtinti išmaniųjų telefonų rinkoje? „Nokia“ sandorio pamokos
Kodėl pasaulis taip priklausomas nuo Taivano lustų gamintojos TSMC?
Kaip „Nvidia“ iš vaizdo plokščių gamintojos tapo dirbtinio intelekto infrastruktūros pagrindu?
Jei paieškoje nurodytas incidentas senas, vis tiek įvertinkite, ar tuo metu naudojote tą patį slaptažodį ir kitur. Ypač pavojinga, kai vienas slaptažodis kartojamas el. pašte, socialiniame tinkle ir parduotuvėje. Vienos paslaugos įsilaužimas tokiu atveju gali palengvinti atakas prieš kitas paskyras.
„Have I Been Pwned“ turi ir atskirą „Pwned Passwords“ paslaugą, tačiau joje rastas slaptažodis nenurodo, kieno jis buvo. Paslauga tik parodo, kad toks slaptažodis anksčiau pasirodė nutekėjusiuose duomenyse. Bendrovė paaiškina, kad el. pašto adresų ir slaptažodžių paieškos nėra viena su kita susiejamos.
REKLAMA
Ką daryti, jeigu jūsų adresas rastas
Pirmiausia pakeiskite paveiktos paskyros slaptažodį, jeigu ši paskyra vis dar naudojama. Jei tą patį slaptažodį buvote pasirinkę kitur, pakeiskite ir ten. Kiekvienai svarbiai paskyrai naudokite atskirą ilgą slaptažodį arba slaptafrazę; jų saugojimui tinka patikima slaptažodžių tvarkyklė.
Įjunkite dviejų veiksnių autentifikavimą, geriausia – autentifikavimo programėle arba saugos raktu, jeigu paslauga tai palaiko. Šis papildomas žingsnis sumažina riziką, kad vien pavogtas slaptažodis leis perimti paskyrą. El. paštui apsauga ypač svarbi, nes per jį dažnai atkuriama prieiga prie kitų paslaugų.
Peržiūrėkite paskyros prisijungimų istoriją, prijungtus įrenginius ir aktyvias sesijas. Atjunkite nepažįstamus įrenginius, patikrinkite atsarginius el. pašto adresus bei telefono numerius. Jei įtariate, kad buvo pakeistos prisijungimo ar atkūrimo nuostatos, nedelskite kreiptis į konkrečios paslaugos palaikymo komandą.
REKLAMA
Ne visi nutekėjimai apima slaptažodžius. Jeigu paviešintas telefono numeris, vardas ar adresas, didesnė rizika gali būti apgaulingi skambučiai, SMS ir tikroviškai atrodančios žinutės. Gavę pranešimą apie tariamą skubų paskyros blokavimą, prisijunkite prie paslaugos patys, įvesdami jos adresą naršyklėje, o ne spausdami atsiųstą nuorodą.
Pastarosiomis dienomis apie saugumo incidentą informavo ir TV3.lt. Tokių atvejų metu svarbiausia skaityti oficialų pranešimą: jame turi būti nurodyta, kokie duomenys galėjo būti paveikti ir kokių veiksmų prašoma imtis.
Pranešimą apie nutekėjimą pirmiausia vertinkite pagal jo turinį: ar atskleistas tik el. pašto adresas, ar taip pat slaptažodžio maiša, telefono numeris, atsiskaitymo arba tapatybės duomenys. Nuo šio skirtumo priklauso veiksmai. Jei nutekėjo vien viešai naudotas adresas, didžiausias pavojus gali būti tikslesnės apgaulingos žinutės. Jei pažeisti prisijungimo duomenys, būtina keisti slaptažodį ir nutraukti aktyvias sesijas. Jei galėjo būti paveikti mokėjimo duomenys, reikia pasitarti su kortelę išdavusiu banku. Nepagrįsta visiems incidentams taikyti vienodą reagavimo planą.
Antra, patikrinkite, kokius paskyros atkūrimo būdus esate nurodę: atsarginį el. pašto adresą, telefono numerį, patikimus įrenginius ir atkūrimo kodus. Jei užpuolikas perėmė el. pašto paskyrą, jis gali mėginti atkurti prieigą ir prie kitų paslaugų. Todėl svarbiausią el. pašto paskyrą verta laikyti prioritetu net tada, kai pradinis incidentas įvyko mažoje interneto parduotuvėje. Po reikšmingo nutekėjimo patikrinkite ir persiuntimo taisykles bei filtrus: jie kartais naudojami laiškams tyliai nukreipti į kitą adresą.
Trečia, stebėkite įtartinus prisijungimo pranešimus bent artimiausiomis savaitėmis, tačiau neįveskite slaptažodžių per laiškuose pateikiamas nuorodas. Jei bendrovė išsiuntė įspėjimą, jo tikrumą galima patikrinti prisijungus prie paslaugos oficialiu adresu. JAV Federalinė prekybos komisija rekomenduoja po incidentų priemones rinktis pagal atskleistų duomenų pobūdį. Lietuvoje dėl galimo tapatybės duomenų panaudojimo taip pat verta remtis nacionalinių institucijų ir savo finansų įstaigos nurodymais.
Norint iš anksto sužinoti apie naujai aptinkamus incidentus, galima įjungti „Have I Been Pwned“ el. pašto įspėjimus. Ši funkcija veikia tik patvirtinus adresą, kurį norite stebėti. Tai naudinga stebėsenos priemonė, tačiau ji nepakeičia unikalių slaptažodžių, atnaujinimų ir atsargumo su netikėtais pranešimais.
Kaip vertinate šį straipsnį?
NAUJIENOS IŠ INTERNETO
Prenumeruokite mūsų „YouTube“ kanalą ir mėgaukitės įdomiais vaizdo reportažais apie mokslą ir technologijas.
Trumpai, aiškiai ir be triukšmo – gaukite svarbiausias technologijų ir mokslo naujienas pirmieji.
1 700+ narių jau seka mūsų puslapį, laukiame tavęs!
DIENOS SKAITOMIAUSI
1
Įsilaužta į TV3.lt sistemas: siunčia įspėjimą registruotiems naudotojams
2Kartus „iPhone Duo“ debiutas: sugenda vos per kelias valandas – „Apple“ pripažino problemą
3Netikėtas atradimas: pelėms Parkinsono ligą primenantys simptomai išnyko be gydymo – kas nutiko smegenyse?
4Sprogimas „Intel“ gamykloje Izraelyje: bendrovė prognozuoja 600 mln. dolerių pajamų netektį
5DI agentai jau perima įmonių pirkimus: naujas startuolis pritraukė 56 mln. dolerių – kas laukia darbuotojų?
NAUJAUSI
10
Taip pat skaitykite
Atrinkome panašius straipsnius, kurie gali jums patikti.
Technologijų Gidai
Kaip patikrinti ir atšaukti programėlių prieigą prie „Google“ bei „Apple“ paskyrų?
TechNaujienos.lt | 2026-10-31
Technologijų Gidai
Kaip patikrinti DI nuotraukos kilmę naudojant „Content Credentials“?
TechNaujienos.lt | 2026-10-31
Kibernetinis Saugumas
Įsilaužta į TV3.lt sistemas: siunčia įspėjimą registruotiems naudotojams
TechNaujienos.lt | 2026-10-30
Kibernetinis Saugumas
„Windows“ pašalino pavojingus skaitmeninius sertifikatus: kompromituoti raktai galėjo padėti apsimesti patikimomis svetainėmis
TechNaujienos.lt | 2026-10-29
Kibernetinis Saugumas
„Starlink“ naudotojus daugiau nei 100 šalių galėjo sekti per reklamas: tyrimas atskleidė šnipinėjimo schemą
TechNaujienos.lt | 2026-10-27
Technologijų Gidai
Skambina pažįstamu balsu, bet tai gali būti DI: kaip atpažinti sukčius ir apsaugoti savo pinigus
TechNaujienos.lt | 2026-10-25
Kibernetinis Saugumas
Kinijai priskiriami programišiai įsilaužė į IT milžinę: atakoms naudojo DI agentus
Rokas | 2026-10-24
Kibernetinis Saugumas
Įsilaužta į debesijos platformą „Railway“: klientus ragina skubiai pakeisti visus slaptus raktus
TechNaujienos.lt | 2026-10-24
Kibernetinis Saugumas
PHP spragų krizė pasiekė Japoniją: sutriko bankų ir valstybės paslaugos, DI ruošiamas kibernetinėms atakoms
Rokas | 2026-10-23
Kibernetinis Saugumas
Įtampa internete: kritinių PHP spragų pataisos jau išleistos, bet ne visi gali jas įdiegti
TechNaujienos.lt | 2026-10-22