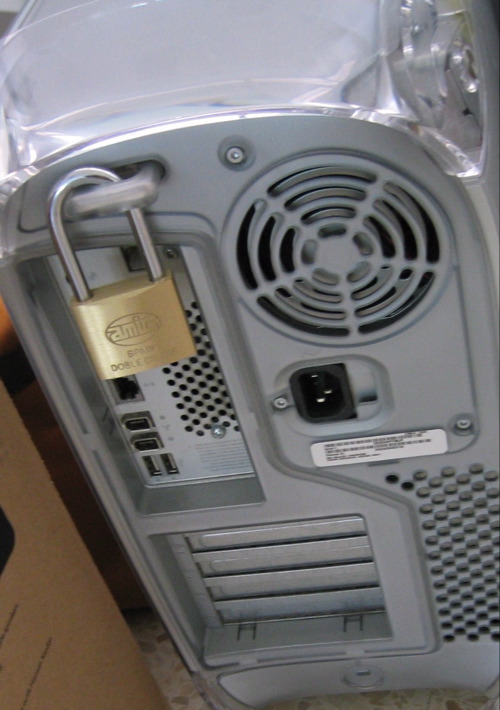
Apsaugotas kompiuteris. Iliustracinė nuotrauka apie kibernetinio saugumo priemones.
Britanija siūlo iki 75 proc. nuolaidą kibernetinei apsaugai: pradėta nauja paramos programa

Jungtinės Karalystės vyriausybė ir Nacionalinis kibernetinio saugumo centras paskelbė paramos programą, kuria siekiama padėti mažesnėms organizacijoms stiprinti skaitmeninę apsaugą. Pradedama teikti nuolaida „Cyber Essentials“ saugumo sertifikavimui, kai kurioms įmonėms ir labdaros organizacijoms sieksianti iki 75 proc. Tai konkreti valstybės finansuojama priemonė, skirta mažinti pagrindinių kibernetinės apsaugos veiksmų kainą.
REKLAMA
NCSC lapkričio 3 d. pranešime nurodoma, kad programa skirta tam tikrų kategorijų mažoms organizacijoms, kurioms kibernetinio saugumo konsultacijos ir sertifikavimo sąnaudos sudaro finansinę naštą. Nuolaidų dydis ir tinkamumas priklauso nuo atitikties konkrečioms taisyklėms, todėl teiginys, kad kiekvienas JK gyventojas gauna 75 proc. nuolaidą, būtų netikslus.
„Cyber Essentials“ remiasi penkiais pagrindiniais aspektais: ugniasienių konfigūracija, saugiu sistemų nustatymu, vartotojų prieigos kontrole, apsauga nuo kenksmingos programinės įrangos ir reguliariu saugumo pataisų diegimu. Tai nėra pažadas apsaugoti nuo visų pasaulio kibernetinių atakų. Pagrindinis tikslas – sumažinti dažniausiai pasitaikančias ir gana lengvai išnaudojamas spragas.
Kokią apsaugą suteikia „Cyber Essentials“?
Mažos įmonės neretai turi kelis darbuotojus, o techniniai procesai išskaidyti tarp skirtingų paslaugų tiekėjų. Kai nėra vieno už saugumą atsakingo žmogaus, net paprastas programinės įrangos atnaujinimas gali būti atidėtas mėnesiams. Tokios problemos didina riziką, kad pasenusi įranga arba silpna paskyra taps įsilaužimo pradžia.
Naujausi straipsniai
Šiąnakt Lietuvoje verta pakelti akis: Tauridų meteorai gali sužibėti ryškiais ugnies kamuoliais
CERN atveria mokslinių publikacijų sistemą: nauja platforma gali pasiekti 2,5 mln. tyrėjų
Po įsilaužimų į bankus Pietų Korėja svarsto naują nacionalinę kibernetinio saugumo instituciją
Valstybinė parama gali turėti praktinį poveikį, jei ji padeda organizacijai ne tik gauti sertifikatą, bet ir įgyvendinti pakeitimus. Pavyzdžiui, naudingiau pakeisti neapsaugotą nuotolinę prieigą ir parengti atsarginių kopijų strategiją, nei tiesiog sumokėti už auditą, kurio rekomendacijos liks neįgyvendintos.
Britanijos iniciatyva įdomi ir kitoms Europos šalims, nes smulkus verslas dažnai sudaro didelę tiekimo grandinės dalį. Silpna mažo tiekėjo apsauga gali atverti kelią ir į didesnės įmonės sistemas, jei tarp jų yra techninės integracijos bei plataus lygio prisijungimo teisės.
REKLAMA
Tačiau nuolaida pati savaime nekompensuoja visų ilgalaikių kibernetinio saugumo išlaidų. Organizacijai toliau gali reikėti atnaujinti įrangą, mokyti darbuotojus ir vykdyti periodines patikras. Svarbu vertinti ne vien pirmojo sertifikavimo kainą, bet ir nuolatinį saugumo palaikymą.
Kodėl svarbiausios priemonės gali būti gana paprastos?
Anksčiau pateikėme praktinius veiksmus po duomenų nutekėjimo. Smulkiosioms organizacijoms naudinga šiuos principus pritaikyti dar prieš incidentą: naudoti daugiapakopę autentifikaciją, apriboti prieigos teises ir turėti aiškų atsakingų asmenų sąrašą.
Programos aktualumas Lietuvai yra labiau politinis ir praktinis pavyzdys, ne tiesioginė finansinė nauda Lietuvos įmonėms. Ši britų schema nėra ES masto subsidija, todėl Lietuvos verslas negali automatiškai tikėtis tokios pačios nuolaidos. Vis dėlto toks modelis galėtų būti naudingas svarstant nacionalines saugumo skatinimo priemones.
REKLAMA
Kol kas patvirtinta, kad JK paskelbė naują finansinės pagalbos mechanizmą. Toliau reikės stebėti, kiek organizacijų juo pasinaudos ir ar jos pasieks realų saugumo pagerėjimą, kuris matuojamas ne vien išduotų sertifikatų skaičiumi.
Smulkiam verslui saugumo sertifikavimas gali būti ir būdas sustiprinti pasitikėjimą tiekimo grandinėje. Didelės įmonės vis dažniau reikalauja, kad jų partneriai pateiktų įrodymų apie įdiegtas pagrindines apsaugos priemones. Todėl paprastas sertifikatas kartais padeda dalyvauti viešuosiuose ar privačiuose konkursuose, tačiau jis neturėtų būti laikomas universalia saugumo garantija visoms situacijoms.
Organizacijai, norinčiai pasinaudoti nuolaida, svarbu iš anksto įsivertinti, ar ji atitinka programos kriterijus. Pavyzdžiui, gali būti nustatytos ribos pagal darbuotojų skaičių, veiklos pobūdį arba ankstesnį sertifikavimą. Taip pat verta patikrinti, kurios išlaidos kompensuojamos, o kurios lieka pačiai organizacijai. Net ir su valstybės pagalba saugumas reikalauja nuolatinio dėmesio.
Kitas svarbus aspektas – darbuotojų mokymai. Ugniasienė ir programų atnaujinimai negali visiškai apsaugoti, jei darbuotojas atiduoda prisijungimo duomenis sukčiui. Todėl saugumo kultūra turėtų apimti aiškias įtartinų laiškų tikrinimo, incidentų pranešimo ir nuotolinio darbo taisykles. Tokios priemonės dažnai kainuoja mažiau nei sudėtingi technologiniai sprendimai, bet gali sumažinti daugelį dažnų rizikų.
Lietuvos įmonėms tokios iniciatyvos gali būti naudingos kaip pavyzdys svarstant vidaus saugumo biudžetą. Net be specialios valstybės nuolaidos verta skirti išteklių reguliariems atnaujinimams, atsarginėms kopijoms ir darbuotojų mokymams. Svarbiausia – kiekvienai priemonei priskirti atsakingą asmenį ir periodiškai tikrinti, ar ji iš tiesų veikia. Vienkartinis auditas neturėtų pakeisti kasdienės saugumo praktikos. Tai aktualu ir labai mažoms organizacijoms, kurios neturi atskiro IT skyriaus.
Nuotrauka: Juan Pablo Olmo, Wikimedia Commons, CC BY 2.0. Iliustracinis apsaugotas kompiuteris, ne konkrečios programos dalyvio įranga.
Kaip vertinate šį straipsnį?
NAUJIENOS IŠ INTERNETO
Prenumeruokite mūsų „YouTube“ kanalą ir mėgaukitės įdomiais vaizdo reportažais apie mokslą ir technologijas.

Trumpai, aiškiai ir be triukšmo – gaukite svarbiausias technologijų ir mokslo naujienas pirmieji.
1 700+ narių jau seka mūsų puslapį, laukiame tavęs!
DIENOS SKAITOMIAUSI
1
„Google“ skandalas Suomijoje: iškirto 330 hektarų miško, policija pradeda tyrimą
2Lenkijoje aptikta nelegali karinių dronų gamyba: tarp kaltinamųjų – trys Baltarusijos piliečiai
3Latvija paleido droną perimti oro erdvės pažeidėjo: kodėl kariškiai jį susprogdino prie Rusijos sienos?
4Pasitraukus iš II pensijų pakopos į „Sodrą“ grįžo dar 132 mln. eurų: paaiškino, kur nukeliauja pinigai
5Nuo lapkričio pasikeitė kelių eismo taisyklės: greitis mažėja, o vairuotojams artėja svarbus terminas
NAUJAUSI
10
Taip pat skaitykite
Atrinkome panašius straipsnius, kurie gali jums patikti.
Kibernetinis Saugumas
Po įsilaužimų į bankus Pietų Korėja svarsto naują nacionalinę kibernetinio saugumo instituciją
TechNaujienos.lt | 2026-11-04
Verslas Ir Technologijos
Britanijos ryšio milžinė stabdo šviesolaidžio plėtrą: 800 mln. svarų taupymas palies ir darbuotojus
TechNaujienos.lt | 2026-11-04
Kibernetinis Saugumas
Britų žvalgyba įspėja: iki 2028 m. DI gali padėti paralyžiuoti kritinę infrastruktūrą
TechNaujienos.lt | 2026-11-04
Kriptovaliutos
Po 6,3 mlrd. dolerių įsilaužimo „Binance“ skelbia naujus duomenis: ką iš tikrųjų žino klientai?
TechNaujienos.lt | 2026-11-03
Technologijų Gidai
Kaip patikrinti DI nuotraukos kilmę naudojant „Content Credentials“?
TechNaujienos.lt | 2026-10-31
Technologijų Gidai
Po duomenų nutekėjimo: 7 veiksmai, kurie sumažina paskyrų perėmimo riziką
TechNaujienos.lt | 2026-10-31
Kibernetinis Saugumas
Įsilaužta į TV3.lt sistemas: siunčia įspėjimą registruotiems naudotojams
TechNaujienos.lt | 2026-10-30
Kibernetinis Saugumas
„Windows“ pašalino pavojingus skaitmeninius sertifikatus: kompromituoti raktai galėjo padėti apsimesti patikimomis svetainėmis
TechNaujienos.lt | 2026-10-29
Kibernetinis Saugumas
„Starlink“ naudotojus daugiau nei 100 šalių galėjo sekti per reklamas: tyrimas atskleidė šnipinėjimo schemą
TechNaujienos.lt | 2026-10-27
Technologijų Gidai
Skambina pažįstamu balsu, bet tai gali būti DI: kaip atpažinti sukčius ir apsaugoti savo pinigus
TechNaujienos.lt | 2026-10-25