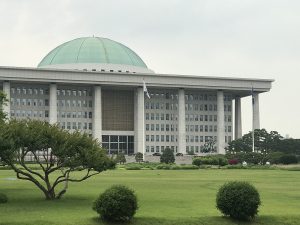
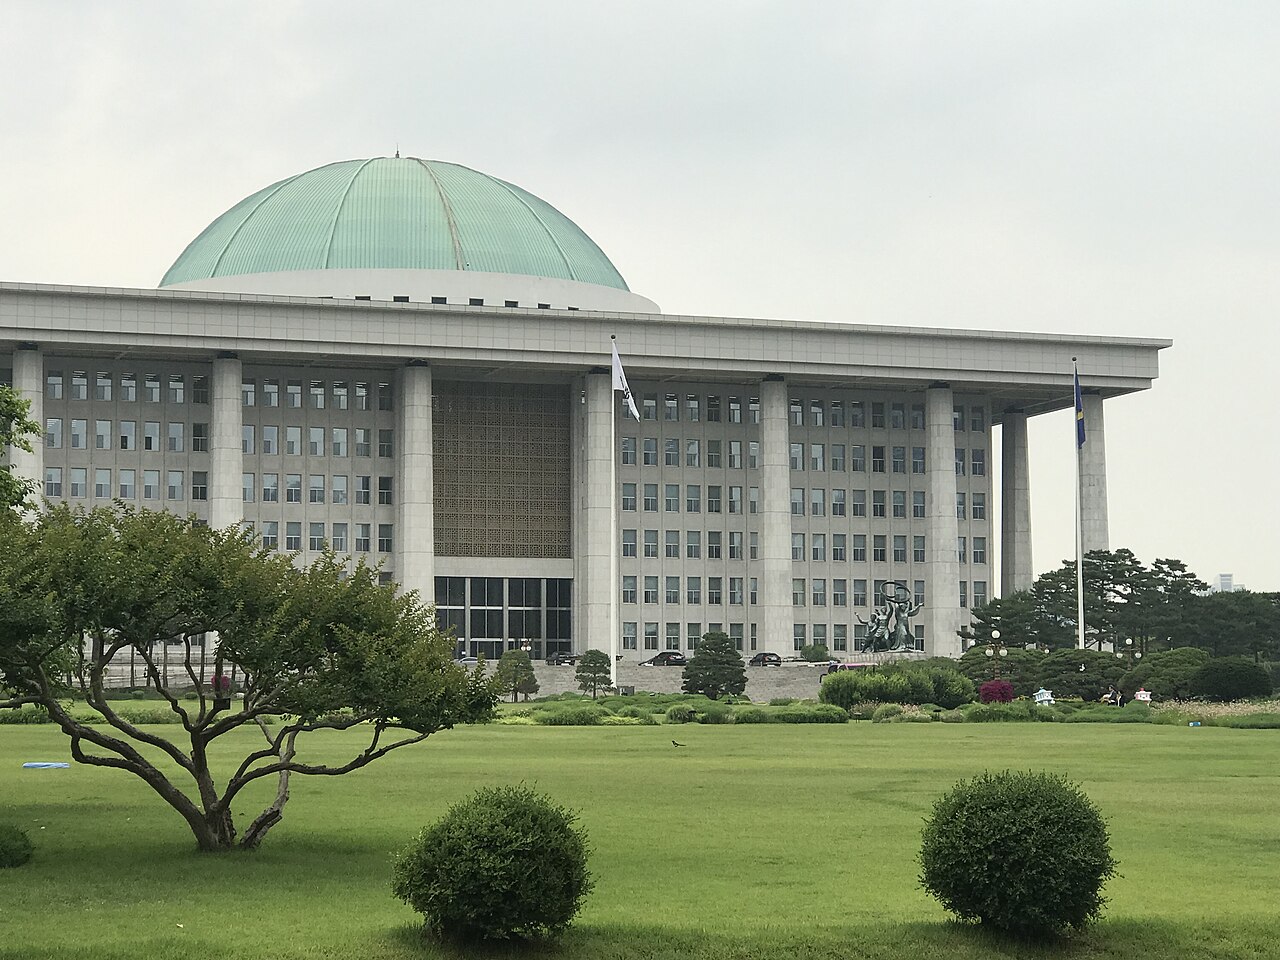
Pietų Korėjos parlamento pastatas Seule. Archyvinė, iliustracinė nuotrauka.
Po įsilaužimų į bankus Pietų Korėja svarsto naują nacionalinę kibernetinio saugumo instituciją

Pietų Korėjos prezidentas Lee Jae-myungas lapkričio 3 d. pavedė pareigūnams svarstyti, ar valstybei reikia atskiros centrinės kibernetinio saugumo institucijos. Toks siūlymas paskelbtas po kelių rimtų įsilaužimų į finansines bendroves ir kitus svarbius paslaugų teikėjus. Kalbama apie politinį pavedimą įvertinti naują struktūrą, o ne jau priimtą įstatymą, kuriuo agentūra būtų įsteigta.
REKLAMA
Korėjos naujienų agentūra „Yonhap“ lapkričio 3 d. pranešė, kad prezidentas ministrų kabineto posėdyje akcentavo didėjančią įsilaužimų grėsmę visai nacionalinei ekonomikai. Neseniai problemų patyrė finansų bendrovės, tarp jų „Mirae Asset Global Investments“, „Bithumb“ ir „Daishin Securities“. Kiekvienos iš šių istorijų mastas ir aplinkybės skiriasi.
Prezidentas teigė, kad dirbtinio intelekto pažanga didina nusikaltėlių veiklos galimybes ir parodo kai kurių senųjų apsaugos modelių ribas. Tačiau ne kiekviena aptarta ataka būtinai buvo vykdyta DI agentais. Tokiam teiginiui reikalinga atskira techninė tyrimo išvada.
Kodėl Seulas nori stipresnio kibernetinio koordinavimo?
Siūlomos institucijos esmė būtų koordinuoti viešojo ir privataus sektoriaus reagavimą. Šiandien saugumo atsakomybės gali būti paskirstytos tarp finansų priežiūros, žvalgybos, policijos bei skaitmeninių paslaugų reguliuotojų. Kai įvyksta plataus masto incidentas, per daug atskirų centrų gali sulėtinti informacijos perdavimą.
Naujausi straipsniai
Šiąnakt Lietuvoje verta pakelti akis: Tauridų meteorai gali sužibėti ryškiais ugnies kamuoliais
CERN atveria mokslinių publikacijų sistemą: nauja platforma gali pasiekti 2,5 mln. tyrėjų
Britanija siūlo iki 75 proc. nuolaidą kibernetinei apsaugai: pradėta nauja paramos programa
Vien centralizuota institucija automatiškai neapsaugo nuo įsilaužimo. Jos veiksmingumas priklausytų nuo įgaliojimų, specialistų, techninių priemonių ir bendradarbiavimo su privačiomis įmonėmis. Be to, reikėtų užtikrinti, kad saugumo kontrolė nesuteiktų nepagrįstos prieigos prie privačių klientų duomenų.
Finansų sektoriuje kibernetinis incidentas gali paveikti ne tik vienos įmonės veiklą, bet ir mokėjimus, sąskaitų prieinamumą bei vartotojų pasitikėjimą. Todėl valstybės svarsto, kaip greičiau keistis perspėjimais apie aptiktus atakų metodus, neatskleidžiant perteklinės komercinės informacijos.
REKLAMA
Korėjos prezidentas taip pat atkreipė dėmesį į pagrindinių infrastruktūros sistemų, įskaitant ryšius ir energetiką, saugumą. Tai primena, kad daug svarbių paslaugų šiandien priklauso nuo bendrų technologinių komponentų. Viena tiekimo grandinės klaida gali sukelti problemų keliose skirtingose organizacijose.
Kokių sprendimų dar nėra priimta?
Anksčiau aprašėme atvejį, kai tyrėjai nustatė DI agentų naudojimą atakose prieš Pietų Korėjos finansų įstaigas. Naujas valdžios svarstymas – politinė reakcija į bendrą grėsmių situaciją, todėl jo nereikia pateikti kaip galutinio vienos konkrečios bylos tyrimo rezultato.
Pietų Korėja yra viena svarbių pasaulio elektronikos, puslaidininkių ir skaitmeninių paslaugų ekonomikų. Todėl šalies kibernetinio saugumo politikos pokyčiai gali turėti įtakos didelėms technologijų bendrovėms ir tarptautinėms tiekimo grandinėms.
REKLAMA
Kol kas prezidentas pavedė apsvarstyti centralizuoto koordinavimo galimybę. Nėra paskelbta, kad nauja institucija jau veikia, kiek ji kainuos ar kokius konkrečius įgaliojimus turės. Šie klausimai priklausys nuo būsimų vyriausybės ir parlamento sprendimų.
Centralizuoto koordinavimo modelis taip pat kelia atsakomybės klausimą. Jeigu nauja institucija gautų daug informacijos iš privačių įmonių, būtina aiškiai nustatyti, kas gali ją peržiūrėti ir kokiam tikslui naudoti. Per platus duomenų rinkimas gali kelti privatumo rizikų, o per siauri įgaliojimai – riboti reagavimo greitį. Todėl vien naujo pavadinimo sukūrimas nėra pakankamas sprendimas be teisinės ir techninės sistemos.
Finansinių institucijų incidentų metu svarbu ir skaidrus klientų informavimas. Žmogus turi žinoti, ar paveikti jo asmens duomenys, mokėjimų istorija, prisijungimo informacija arba tik vidinė įmonės sistema. Kiekvienai situacijai reikia skirtingų veiksmų. Jei šios detalės neatskleidžiamos, gali plisti gandai ir atsirasti papildomų sukčiavimo bandymų, kai nusikaltėliai apsimeta pagalbos tarnybomis.
Tarptautinis bendradarbiavimas tokiuose tyrimuose būtinas, nes užpuolikų infrastruktūra ir finansiniai srautai dažnai būna keliose valstybėse. Pietų Korėjos sprendimai gali būti naudingi ir kitų šalių priežiūros institucijoms, bet kiekvienos valstybės modelis priklausys nuo jos teisės sistemos. Svarbiausia stebėti, ar nauja agentūra sugebėtų padėti bendrovėms greičiau užkirsti kelią realiems incidentams.
Viena iš sudėtingiausių centralizuotos institucijos užduočių būtų subalansuoti greitą grėsmių informacijos perdavimą ir organizacijų savarankiškumą. Finansų įmonės gali nenorėti atskleisti techninių detalių, kurios kelia reputacijos ar verslo riziką. Todėl naujai sistemai reikėtų aiškių konfidencialumo taisyklių ir galimybių dalytis kompromitavimo indikatoriais, neatskleidžiant perteklinių klientų duomenų. Tik toks modelis skatintų realų bendradarbiavimą, o ne vien formalų atsiskaitymą institucijai.
Nuotrauka: Wikimedia Commons, Pietų Korėjos parlamento pastato archyvinis kadras; tai nėra prezidento lapkričio 3 d. posėdžio nuotrauka.
Kaip vertinate šį straipsnį?
NAUJIENOS IŠ INTERNETO
Prenumeruokite mūsų „YouTube“ kanalą ir mėgaukitės įdomiais vaizdo reportažais apie mokslą ir technologijas.

Trumpai, aiškiai ir be triukšmo – gaukite svarbiausias technologijų ir mokslo naujienas pirmieji.
1 700+ narių jau seka mūsų puslapį, laukiame tavęs!
DIENOS SKAITOMIAUSI
1
Lenkijoje aptikta nelegali karinių dronų gamyba: tarp kaltinamųjų – trys Baltarusijos piliečiai
2„Google“ skandalas Suomijoje: iškirto 330 hektarų miško, policija pradeda tyrimą
3Latvija paleido droną perimti oro erdvės pažeidėjo: kodėl kariškiai jį susprogdino prie Rusijos sienos?
4Pasitraukus iš II pensijų pakopos į „Sodrą“ grįžo dar 132 mln. eurų: paaiškino, kur nukeliauja pinigai
5Nuo lapkričio pasikeitė kelių eismo taisyklės: greitis mažėja, o vairuotojams artėja svarbus terminas
NAUJAUSI
10
Taip pat skaitykite
Atrinkome panašius straipsnius, kurie gali jums patikti.
Kibernetinis Saugumas
Britanija siūlo iki 75 proc. nuolaidą kibernetinei apsaugai: pradėta nauja paramos programa
TechNaujienos.lt | 2026-11-04
Verslas Ir Technologijos
Saudo Arabijos naftos milžinė perėmė 49 proc. DI bendrovės: iki 2030 m. planuojama 3 GW infrastruktūra
TechNaujienos.lt | 2026-11-04
Energetika
20 mlrd. svarų DI projektas: Britanijos elektrinę siūloma paversti milžinišku duomenų centru
TechNaujienos.lt | 2026-11-04
Verslas Ir Technologijos
„DigitalOcean“ DI klientų pajamos išaugo 288 proc.: bendrovė kelia 2027 metų augimo prognozę
TechNaujienos.lt | 2026-11-04
Verslas Ir Technologijos
„Palantir“ DI verslas JAV šoktelėjo 148 proc.: komercinės pajamos pirmą kartą aplenkė valdžios užsakymus
TechNaujienos.lt | 2026-11-04
Verslas Ir Technologijos
„Apple“ uždirbo rekordinius 114,5 mlrd. dolerių, bet perspėja: DI bumas brangina atminties lustus
TechNaujienos.lt | 2026-11-04
Kibernetinis Saugumas
Britų žvalgyba įspėja: iki 2028 m. DI gali padėti paralyžiuoti kritinę infrastruktūrą
TechNaujienos.lt | 2026-11-04
Išmanieji Įrenginiai
„Apple“ atveria „Siri AI“ programuotojams: programėles bus galima valdyti balsu naujais būdais
TechNaujienos.lt | 2026-11-04
Dirbtinis Intelektas
Stanfordo mokslininkai kuria skaitmeninį žmogaus smegenų modelį: DI bandys prognozuoti jų veiklą
TechNaujienos.lt | 2026-11-03
Gynyba Ir Saugumas
Britanija ir Vokietija kuria daugiau nei 2 000 km siekiančią smūgio sistemą: į planus įtrauktas ir DI
TechNaujienos.lt | 2026-11-03