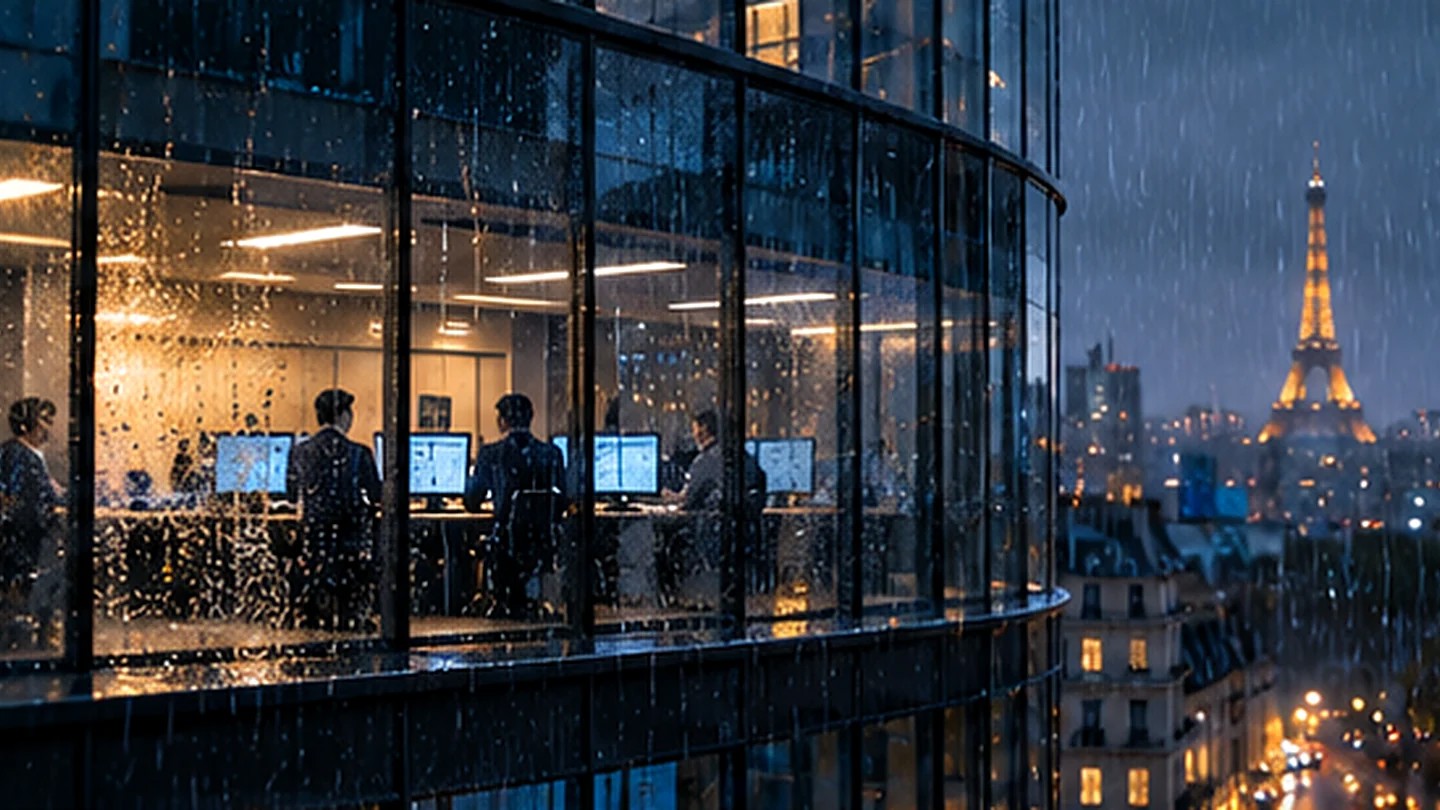
DI sukurta redakcinė iliustracija: Prancūzijos finansų centro pastatas lietingą vakarą
Prancūzijos banką užpuolė per išorinį tiekėją: kalbama apie dešimtis milijonų eurų

Prancūzijoje išaiškėjo neįprasta banko kibernetinė ataka, kurios taikiniu tapo ne klientų sąskaitos, o paties banko valdomas finansinis kanalas. „Crédit Mutuel Arkéa“ oficialiai patvirtino, kad užpuolikai per išorinio paslaugų tiekėjo platformą pasiekė banko sistemą ir inicijavo neteisėtas operacijas. Iš pradžių viešojoje erdvėje minėta 118 mln. eurų suma, tačiau bankas jos nepatvirtina ir sako, kad galutiniai finansiniai padariniai dar skaičiuojami.
REKLAMA
Lapkričio 4 d. paskelbtuose pranešimuose banko grupė nurodė, kad aptikusi įtartiną veiklą sustabdė dalį mokėjimų, informavo institucijas ir pradėjo saugumo patikras. Vėliau operacijos buvo atnaujinamos. Lapkričio 7 d. istorija sulaukė naujo dėmesio, nes saugumo specialistai išsamiau aptarė puolimo kelią ir galimą finansinių srautų nukreipimą per kriptovaliutų infrastruktūrą.
Svarbiausias banko teiginys – klientų lėšos nebuvo tiesiogiai paliestos. Neteisėti pavedimai atlikti per pačiai „Arkéa“ priklausančią sąskaitą, o ne per individualių klientų paskyras. Tai skiriasi nuo įprastų fišingo atvejų, kai sukčiai bando priversti žmogų pats patvirtinti pavedimą. Čia žala pirmiausia buvo patiriama pačios institucijos lygmeniu.
Kaip buvo pasiekti banko pinigai
Pasak „Crédit Mutuel Arkéa“, atakos kelias vedė per vieno iš jos paslaugų tiekėjų platformą. Bankas specialiai paneigė spėliones, kad užpuolikai pateko per „Fortuneo“ klientų sistemą. Tiksli tiekėjo tapatybė ir techninis pažeidimo mechanizmas pranešimuose neatskleisti, todėl nederėtų spėlioti apie konkrečias programines spragas ar darbuotojų veiksmus.
Naujausi straipsniai
Lietuvoje apie 46 tūkst. žmonių baigė pasirengimo krizei mokymus: ką būtina žinoti šeimoms?
Lietuvoje 40 organizacijų išbandė gynybą nuo DI išnaudojančių įsilaužėlių: dalyvavo 200 specialistų
JAV kariuomenė Lenkijoje išbandė FD-1 dronus perėmėjus: ieško pigesnės apsaugos nuo atakų
Bankas taip pat teigia, kad incidentas nebuvo paprasta jo darbuotojų klaida. Finansų įstaiga ataką įvardijo kaip sudėtingą išorinį įsilaužimą, dabar jau suvaldytą. Dalis susijusių lėšų, anot oficialios informacijos, buvo užblokuota, kitas dalis siekiama susigrąžinti. Ši detalė svarbi: paskelbta galima neteisėtų operacijų suma nebūtinai sutaps su galutiniais negrįžtamais nuostoliais.
Tyrėjai ir žiniasklaida aptarė galimą vėlesnį pinigų konvertavimą į kriptovaliutas per specializuotas platformas. Tačiau bankas savo pranešime nurodė tik tokią galimybę ir jos nepateikė kaip galutinės patvirtintos visų operacijų schemos. Dėl to saugiausia skirti tris klausimus: kaip užpuolikai pateko į sistemą, kokie pavedimai buvo atlikti ir kiek pinigų iš tikrųjų bus neatgauta.
REKLAMA
Pamoka Lietuvos finansų ir technologijų bendrovėms
Ši istorija primena, kad įmonės saugumas neapsiriboja jos pačios serveriais. Bankai, mokėjimų organizacijos, el. prekybos bendrovės ir net mažesni paslaugų teikėjai naudoja išorines platformas duomenims perduoti ar operacijoms vykdyti. Jei toks tiekėjas tampa silpnąja grandimi, užpuolikas gali bandyti pasiekti ir gerai apsaugotą klientą. Tokia rizika ypač svarbi Lietuvai, kur veikia aktyvus finansinių technologijų sektorius.
Kartu svarbu nepamiršti, kad pranešimas apie banko ataką savaime nereiškia, jog klientams reikėtų skubiai išsiimti indėlius. Oficialiai „Arkéa“ teigia, kad jos finansiniam stabilumui incidentas grėsmės nekelia. Vartotojams bankas nurodė saugotis su įvykiu susijusių galimų sukčių laiškų ir neatskleisti prisijungimo bei mokėjimų patvirtinimo kodų.
Apie panašius sisteminius iššūkius esame rašę nagrinėdami Europolo tyrimą dėl investicinių sukčių, mokėjimų kortelėmis sukčiavimo mastą Lietuvoje ir bankų apsaugos pokyčius Azijoje. Prancūzijos atvejis išsiskiria tuo, kad apėjo įprastą klientų apgavystės kelią.
REKLAMA
Galutinius skaičius paaiškins teisinis tyrimas ir lėšų susigrąžinimo rezultatai. Kol kas svarbiausia tiksliai atskirti banko pripažintus faktus nuo internete pasklidusių sumų, kurių jis oficialiai nepatvirtino.
Finansų institucijoms incidentas dar kartą iškelia vadinamosios trečiųjų šalių rizikos valdymo klausimą. Tiekėjo paslauga gali būti technologiškai patogi, bet ji taip pat turi atskiras prieigos teises, operatorius ir incidentų valdymo procesus. Todėl sutartyse ir praktikoje svarbu žinoti, kaip tikrinami prieigos žurnalai, ar yra mokėjimų limitai, kas gali sustabdyti neįprastus pervedimus ir kiek laiko užtrunka informacijos apsikeitimas tarp organizacijų. „Arkéa“ paskelbė, kad po incidento sustiprino apsaugą, tačiau neskelbia visų techninių kontrolės priemonių. Dėl šios priežasties iš pavienių viešų detalių nereikėtų kurti išsamaus, bet nepatvirtinto atakos scenarijaus.
Šaltiniai: pirminė oficiali publikacija; papildoma informacija.
Kaip vertinate šį straipsnį?
NAUJIENOS IŠ INTERNETO
Prenumeruokite mūsų „YouTube“ kanalą ir mėgaukitės įdomiais vaizdo reportažais apie mokslą ir technologijas.
Trumpai, aiškiai ir be triukšmo – gaukite svarbiausias technologijų ir mokslo naujienas pirmieji.
1 700+ narių jau seka mūsų puslapį, laukiame tavęs!
DIENOS SKAITOMIAUSI
1
DI išbandytas su 100 tikros laboratorijos užduočių: rezultatai atskleidė rimtas klaidas
2„Meta“ pristatė „Muse Spaces“: DI leidžia susikurti asmeninę programėlės erdvę paprastu prašymu
3Ukraina pirmą kartą užsakė daugiau nei 2 000 karinių bagių: konkurse sutaupė 1,5 mlrd. grivinų
4ES ir Indija baigė derybas dėl 93,5 mlrd. eurų tyrimų programos: kas keisis Europai?
5Europos zondas nufotografavo asteroidą vos iš 60 km: mokslininkai išvydo nematytą jo pusę
NAUJAUSI
10
Taip pat skaitykite
Atrinkome panašius straipsnius, kurie gali jums patikti.
Gynyba Ir Saugumas
Lietuvoje apie 46 tūkst. žmonių baigė pasirengimo krizei mokymus: ką būtina žinoti šeimoms?
TechNaujienos.lt | 2026-11-09
Energetika
Elektros kainos Lietuvoje šoktelėjo: kodėl lapkričio pradžioje megavatvalandė viršijo 300 eurų?
TechNaujienos.lt | 2026-11-09
Kibernetinis Saugumas
Lietuvoje 40 organizacijų išbandė gynybą nuo DI išnaudojančių įsilaužėlių: dalyvavo 200 specialistų
TechNaujienos.lt | 2026-11-09
Gynyba Ir Saugumas
JAV kariuomenė Lenkijoje išbandė FD-1 dronus perėmėjus: ieško pigesnės apsaugos nuo atakų
TechNaujienos.lt | 2026-11-09
Kibernetinis Saugumas
Lietuvoje beveik kas ketvirtas DI naudotojas atskleidė asmeninius duomenis: kokias klaidas darome?
TechNaujienos.lt | 2026-11-09
Verslas Ir Technologijos
Lietuvio vadovaujama gynybos bendrovė pritraukė 300 mln. dolerių: vertė pasiekė 1,3 mlrd.
TechNaujienos.lt | 2026-11-09
Energetika
Lietuva spalį pati pagamino 80 proc. suvartojamos elektros: augo vėjo ir saulės jėgainių gamyba
TechNaujienos.lt | 2026-11-09
Technologijų Naujienos
Dingo internetas ar mobilusis ryšys? Lietuvoje įsigaliojo nauja operatorių informavimo tvarka
TechNaujienos.lt | 2026-11-09
Technologijų Naujienos
Palydovinis internetas Lietuvoje šovė į viršų: per metus vartotojų skaičius daugiau nei padvigubėjo
TechNaujienos.lt | 2026-11-09
Kosmosas
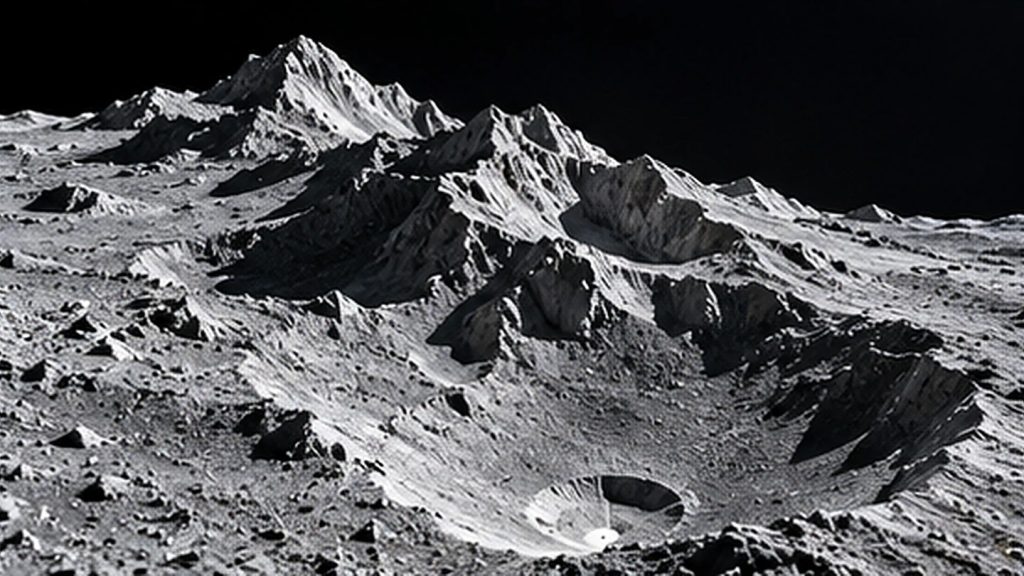
NASA parodė 4 kilometrų aukščio kalnus prie Mėnulio ašigalio: fotografijoje – būsimos misijos vietovė
TechNaujienos.lt | 2026-11-09