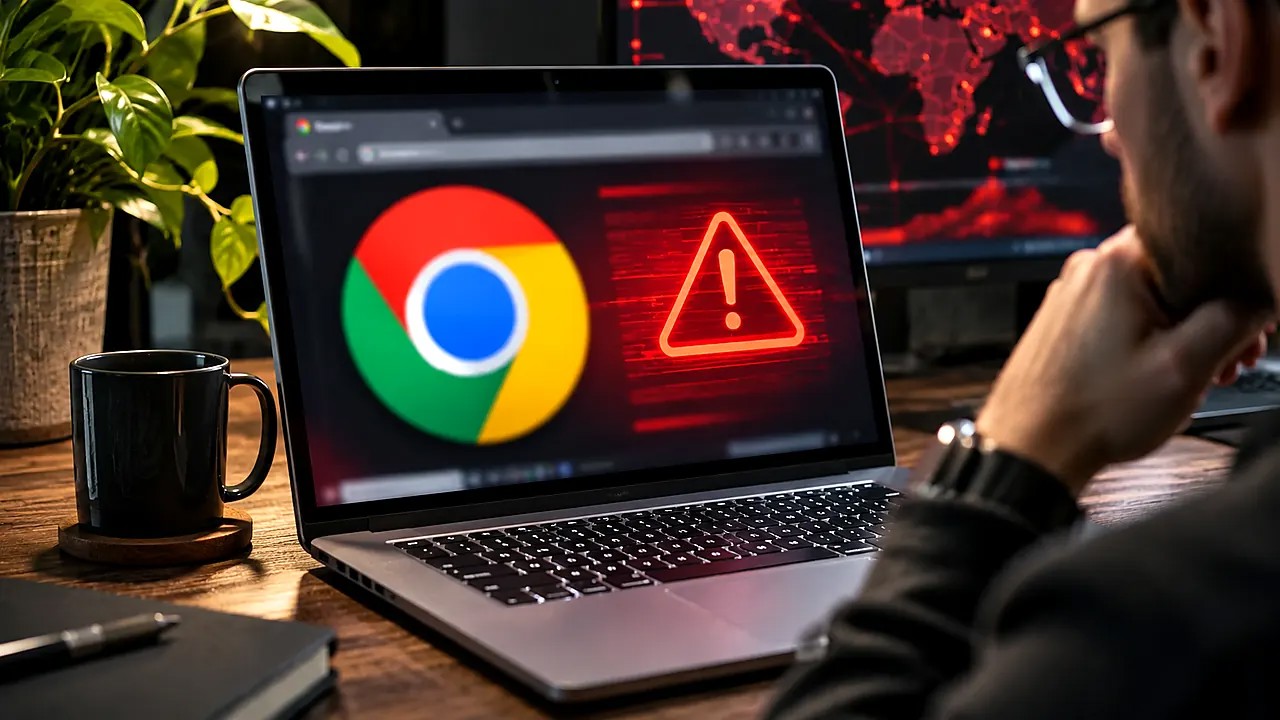
Redakcinė iliustracija, sugeneruota DI; nėra dokumentinė įvykio fotografija.
„Chrome“ naudotojams – skubus įspėjimas: „Google“ patvirtino, kad nauja saugumo spraga jau išnaudojama

„Google“ išleido „Chrome“ naršyklės saugumo atnaujinimą ir patvirtino, kad viena iš ištaisytų spragų jau naudojama realiose atakose. Lapkričio 9 dieną paskelbtoje oficialioje „Chrome“ versijų suvestinėje įvardytas pažeidžiamumas CVE-2026-125350, susijęs su XML apdorojimu. Pataisa aktuali kompiuteriams su „Windows“, „macOS“ ir „Linux“. Lietuvos vartotojams tai paprastas, bet svarbus priminimas: naršyklės atnaujinimo negalima laikyti vien kosmetiniu pakeitimu.
REKLAMA
„Google“ pabrėžia, kad žino apie realiomis sąlygomis egzistuojantį šio pažeidžiamumo išnaudojimo būdą. Tačiau gamintojas nepateikė išsamaus viešo incidentų sąrašo, todėl neteisinga teigti, jog jau užkrėsti konkretūs Lietuvos bankų ar gyventojų kompiuteriai. Pataisa įtraukta į stabilią 157.0.8103.50 arba .51 versiją, priklausomai nuo operacinės sistemos; diegimas vartotojus pasiekia etapais.
Kas nutiko ir kodėl spraga pavojinga
Pažeidžiamumas priskiriamas „use-after-free“ klaidų kategorijai. Taip vadinamos situacijos, kai programa netinkamai tvarko jau atlaisvintą atmintį ir dėl to tam tikromis aplinkybėmis gali veikti nenuspėjamai. Tokios klaidos kartais sudaro sąlygas užpuolikui atlikti neleistinus veiksmus, tačiau vien bendras jų pavadinimas neleidžia spręsti, kad bet kuri svetainė automatiškai perims kompiuterį. Konkreti ataka priklauso nuo techninių sąlygų ir kitų apsaugos priemonių.
„Google“ saugumo pranešime CVE-2026-125350 įvertinta kaip aukšto rimtumo spraga. Kartu ištaisytos ir kelios kitos klaidos, susijusios su naršyklės grafikos apdorojimu, failų sistema ir „V8“ komponentu. Bendrovė laikinai riboja dalį techninių detalių, kad kuo daugiau vartotojų spėtų įdiegti pataisas. Toks ribojimas yra įprasta atsakingo pažeidžiamumų atskleidimo praktika, o ne įrodymas, kad gamintojas slepia konkretaus įsilaužimo mastą.
Naujausi straipsniai
„Amazon“ paskelbė neįprastą rekordą: tūkstančiai DI agentų parašė visą programos kodą be žmonių
Naujas smūgis „Nvidia“: pranešta apie dar vieną J. Huango neištikimybės atvejį
„Microsoft Edge“ pradėjo ieškoti nuolaidų už pirkėją: nauji įrankiai lygina kainas ir kuponus
Ką padaryti per minutę
Kompiuteryje atidarykite „Chrome“ meniu, pasirinkite „Pagalba“ ir „Apie Google Chrome“. Naršyklė patikrins, ar pasiekiamas naujinimas. Jei jis įdiegiamas, spauskite paleidimo iš naujo mygtuką, nes tik uždarius ir vėl atidarius naršyklę nauji komponentai gali pradėti veikti. Organizacijose įrenginių administratoriai turėtų patikrinti ne tik naujinimo išsiuntimą, bet ir faktinę programų versiją darbuotojų kompiuteriuose.
Šis pažeidžiamumas paveikia „Chromium“ pagrindu sukurtą programinės įrangos komponentą, bet nereikėtų automatiškai teigti, jog visos kitos naršyklės jau turi identišką pataisą. Jeigu naudojate kitą naršyklę, sekite jos gamintojo oficialius saugumo pranešimus ir versijų istoriją. Be to, prieš diegiant bet kokius atnaujinimus nereikėtų spausti atsitiktinių reklaminių langų, siūlančių neva skubų „Chrome“ taisymo failą – saugiausia naudoti pačios programos meniu.
REKLAMA
Pastarosiomis dienomis jau rašėme apie aktyviai išnaudojamą „Outlook“ spragą ir „Android“ saugumo atnaujinimus. Platesniam kontekstui aktualus ir mūsų telefonų saugumo nustatymų gidas. Nors tai skirtingos grėsmės, visos jos primena, kad palaikoma, laiku atnaujinama programinė įranga yra viena svarbiausių apsaugos priemonių.
Rizikos vertinime svarbu atskirti vartotojo pareigas ir pačios naršyklės apsaugą. Net atsargiai besielgiantis žmogus gali atsidurti kenkėjiškame ar kompromituotame tinklalapyje, todėl vien taisyklė nespausti įtartinų nuorodų nėra pakankama. „Chrome“ paprastai izoliuoja skirtingus svetainių procesus, tačiau sudėtingose atakose užpuolikai kartais mėgina sujungti kelias spragas. Dėl to ne tik saugumo naujiniai, bet ir mažiausių būtinų kompiuterio leidimų principas išlieka aktualūs. Organizacijoms verta riboti atvejus, kai kasdienis darbuotojas dirba su administratoriaus teisėmis.
Po naujinimo taip pat pravartu patikrinti, ar kompiuterio data, laikas ir automatinio atnaujinimo nustatymai yra teisingi. Jei naudojate kelis vartotojo profilius arba kelias skirtingas naršykles, jos gali turėti nepriklausomą atnaujinimo procesą. Nuolatiniuose darbo kompiuteriuose, kuriuos valdo įmonės IT skyrius, pataisos kartais diegiamos centralizuotai. Tokiu atveju neverta savarankiškai diegti nepatvirtintų paketų: geriau informuoti atsakingus specialistus, kad konkreti spraga jau aktyviai išnaudojama. Gamintojo puslapis yra tinkamiausias šaltinis pasitikrinti versijos numerį.
REKLAMA
Ne mažiau svarbu, kad klaida buvo paskelbta oficialiame „Chrome“ stabilios versijos atnaujinimų kanale. Tai reiškia, kad pataisa skirta plačiai naudojamai naršyklei, o ne tik eksperimentinei kūrėjų versijai. Jei atnaujinimų langas ilgai nerodo naujos versijos, verta patikrinti operacinės sistemos ir organizacijos nustatymus, o prireikus kreiptis į techninį administratorių. Saugumo požiūriu svarbiausia ne vien žinoti apie įspėjimą, bet įsitikinti, kad įrenginys iš tiesų naudoja pataisytą programą.
Skubus naujinimas nereiškia, kad reikėtų panikuoti ar iškart keisti visus slaptažodžius, jei nėra incidento požymių. Tačiau nereikėtų atidėlioti atnaujinimo, nes žinoma aktyviai išnaudojama spraga skiriasi nuo vien teoriškai rastos klaidos. Svarbiausia dabar – patikrinti naršyklės versiją, įdiegti gamintojo pataisą ir užbaigti atnaujinimą programą paleidžiant iš naujo.
Kaip vertinate šį straipsnį?
NAUJIENOS IŠ INTERNETO
Prenumeruokite mūsų „YouTube“ kanalą ir mėgaukitės įdomiais vaizdo reportažais apie mokslą ir technologijas.
Trumpai, aiškiai ir be triukšmo – gaukite svarbiausias technologijų ir mokslo naujienas pirmieji.
1 700+ narių jau seka mūsų puslapį, laukiame tavęs!
DIENOS SKAITOMIAUSI
1
Šildymas Lietuvoje per mėnesį pabrango 13,55 proc.: Vilnius vis tiek lenkia Rygą ir Taliną
2Lietuva statys 10 naujų elektrinių ir kurs 7 energetines salas: elektros tiekimą saugos net sabotažo atveju
3Pabradėje prasidėjo kovos su dronais bandymai: 10 bendrovių, tarp jų ir „Teltonika“, tikrina naujas sistemas
4Lietuva priėmė DI priežiūros įstatymą: nuo gruodžio atsiras naujos institucijų atsakomybės
5Lietuvoje užblokuota 5,25 mln. sukčių SMS: per tris mėnesius jų padaugėjo daugiau nei keturis kartus
NAUJAUSI
10
Taip pat skaitykite
Atrinkome panašius straipsnius, kurie gali jums patikti.
Technologijų Gidai
Telefonas rodo žalią ar oranžinį tašką? Kaip patikrinti, kuri programėlė naudoja kamerą ir mikrofoną
TechNaujienos.lt | 2026-11-12
Verslas Ir Technologijos
IBM tyrimas: 94 proc. didžiųjų įmonių susidūrė su skaitmeninės kontrolės problemomis, DI tampa nauja rizika
TechNaujienos.lt | 2026-11-12
Dirbtinis Intelektas
„ChatGPT“ keičia verslo paiešką: įmonės jau gali registruoti oficialius profilius ir matyti klientų susidomėjimą
TechNaujienos.lt | 2026-11-12
Technologijų Gidai
Ar jūsų „Wi-Fi“ maršrutizatorius jau pasenęs? 7 požymiai, kad laikas keisti ne interneto planą, o įrangą
TechNaujienos.lt | 2026-11-12
Išmanieji Įrenginiai
„Google“ DI telefone galės atlikti daugiau užduočių už žmogų: pristatyti nauji „Gemini Intelligence“ įrankiai
TechNaujienos.lt | 2026-11-12
Kosmosas
NASA paskelbė istorinį etapą: „Voyager 1“ nuo Žemės skirs net viena šviesos diena
TechNaujienos.lt | 2026-11-12
Technologijų Gidai
„Juodasis penktadienis“ 2026: kaip per minutę patikrinti, ar 70 proc. nuolaida nėra spąstai
TechNaujienos.lt | 2026-11-12
Dirbtinis Intelektas
„Amazon“ paskelbė neįprastą rekordą: tūkstančiai DI agentų parašė visą programos kodą be žmonių
TechNaujienos.lt | 2026-11-12
Verslas Ir Technologijos
Naujas smūgis „Nvidia“: pranešta apie dar vieną J. Huango neištikimybės atvejį
TechNaujienos.lt | 2026-11-12
Technologijų Naujienos
„Microsoft Edge“ pradėjo ieškoti nuolaidų už pirkėją: nauji įrankiai lygina kainas ir kuponus
TechNaujienos.lt | 2026-11-11