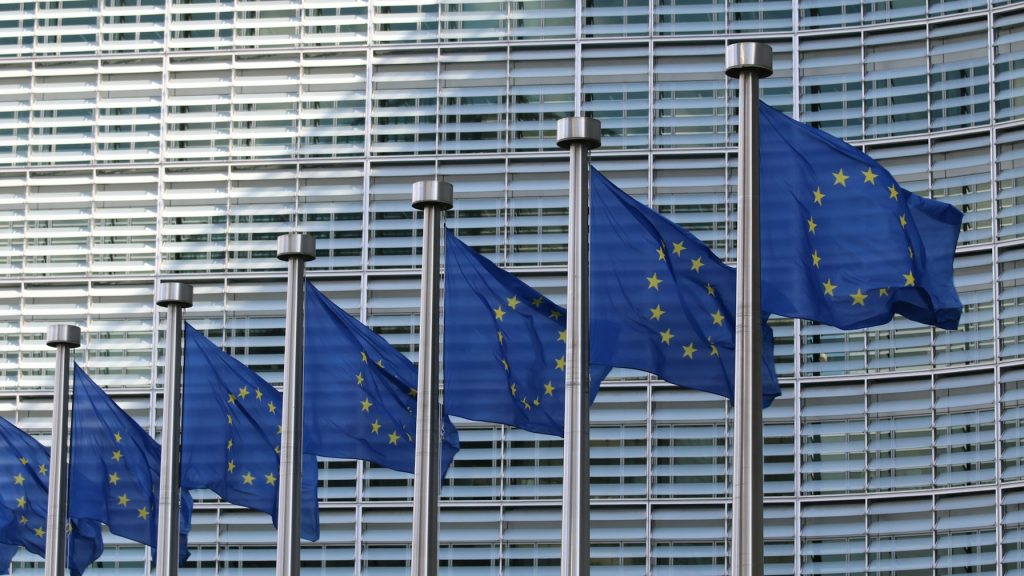
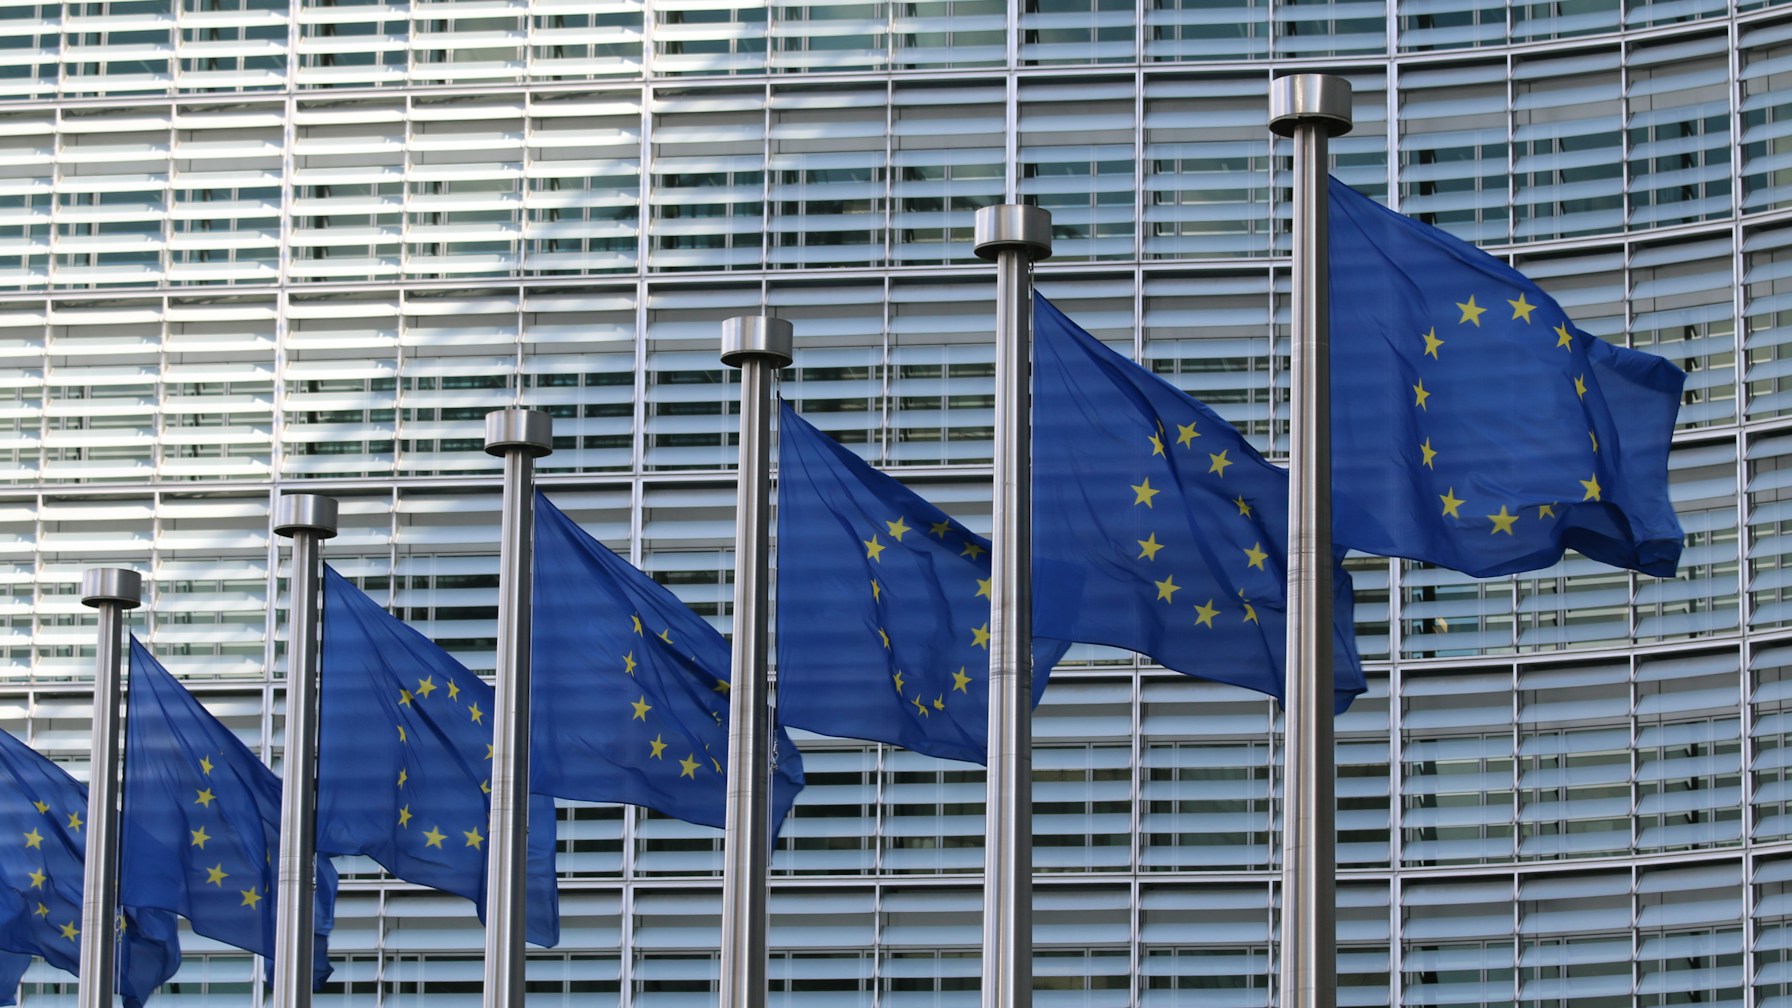
Europos Sąjungos vėliavos. ES skaitmeninio reguliavimo reformos iliustracija. Nuotrauka: <a href="https://unsplash.com/@guillaumeperigois">Guillaume Périgois</a> / <a href="https://unsplash.com/">Unsplash</a>.
Europos Komisija peržiūri skaitmenines taisykles: DI, duomenų ir platformų reguliavimą žada paprastinti

Europos Komisijos vykdomoji vicepirmininkė Henna Virkkunen lapkričio 4 d. pristatė naują pažangos ataskaitą, kurioje kalbama apie bandymus paprastinti Europos Sąjungos skaitmeninį reguliavimą. Ji apima dirbtinio intelekto taisyklių įgyvendinimą, duomenų valdymo reikalavimus, interneto platformų priežiūrą ir įmonių administracinės naštos mažinimą. Šis dokumentas nėra visų ES skaitmeninių įstatymų panaikinimas – jame aprašomi jau vykdomi pokyčiai ir tolesnio darbo kryptys.
REKLAMA
Oficialioje Komisijos publikacijoje nurodoma, kad ataskaita apima laikotarpį nuo 2025 m. rugpjūčio 1 d. iki 2026 m. liepos 31 d. Tarp įvardytų priemonių – skaitmeninio paprastinimo paketas, Europos verslo piniginės pasiūlymai, DI akto pagalbos centras ir Duomenų akto teisinės pagalbos priemonės. Komisija taip pat mini platformų priežiūrą pagal Skaitmeninių paslaugų ir Skaitmeninių rinkų aktus.
Kas iš tiesų keistųsi įmonėms?
Europos skaitmeninis reguliavimas per kelerius metus tapo daugiasluoksnis. Vienos taisyklės nustato duomenų apsaugą, kitos – skaidrumo reikalavimus didelėms platformoms, dar kitos apima konkrečius dirbtinio intelekto naudojimo atvejus. Verslas kartais susiduria su panašių dokumentavimo ir rizikos vertinimo procesų dubliavimu. Komisijos paprastinimo kryptis siekia palengvinti tokį administravimą, tačiau tai nereiškia, kad visi saugumo ar privatumo reikalavimai praranda prasmę. Įmonėms vis tiek reikės suprasti, kokius duomenis jos tvarko ir kokį poveikį vartotojui gali daryti jų technologija.
Oficialiame pranešime minimos informacinės priemonės, kurios padėtų aiškiau taikyti DI akto ir Duomenų akto normas. Tai gali būti naudinga jaunai bendrovei, kuri kuria programą visai Europos rinkai, bet neturi didelio teisininkų padalinio. Kita vertus, kiekvienas konkretaus teisės akto pakeitimas turi pereiti numatytą institucinį procesą. Komisijos pažangos ataskaita pati savaime nėra nauja privaloma reglamento versija. Todėl svarbu atskirti ketinimus, parengtas gaires, pateiktus pasiūlymus ir jau įsigaliojusias prievoles.
Naujausi straipsniai
ES atveria naują biometano prekybos mechanizmą: iki gruodžio 23 d. kviečia pirkėjus registruoti paklausą
Europolas aptiko daugiau kaip 9 tūkst. ekstremistinio turinio nuorodų internetiniuose žaidimuose ir platformose
Elektros kainos ES verslui mažėjo, bet ne visur: Suomijoje ir Švedijoje fiksuotas beveik 19 proc. šuolis
Lietuviškoms technologijų įmonėms naudinga stebėti ne tik garsiausią DI reguliavimo dalį, bet ir sektorių, kuriame jos veikia. Mokėjimų įmonė, medicinos technologijų kūrėjas ir interneto platforma gali turėti visiškai skirtingas pareigas. Elektronikos remonto reguliavimo pokyčiai parodo, kad net panašiai skambanti europinė iniciatyva gali paveikti visai kitus produktus. Verslo sprendimus geriausia grįsti oficialiais teisės aktais, jų įgyvendinimo datomis ir konkrečiai veiklai aktualiomis gairėmis.
Smulkesniam verslui dažniausiai svarbūs ne vien abstraktūs teisės aktų tikslai, bet ir tai, kiek skirtingų dokumentų reikia pildyti, kokios ataskaitos teikiamos ir kur ieškoti aiškių paaiškinimų. Komisijos teigimu, naujosios priemonės turėtų padėti įmonėms geriau suprasti skaitmeninių produktų, DI sistemų ir duomenų tvarkymo reikalavimus. Tačiau konkrečių prievolių apimtį lemia priimti teisės aktai, jų taikymo datos ir veiklos rizika.
REKLAMA
DI technologijas kuriančioms įmonėms svarbi galimybė naudotis testavimo aplinkomis, oficialiomis gairėmis ir aiškiau suprasti, kuriai rizikos kategorijai priklauso jų sistema. Vien ataskaitos paskelbimas nesuteikia teisės ignoruoti asmens duomenų apsaugos ar saugumo reikalavimų. Jis rodo Komisijos siekį užtikrinti, kad taisyklių laikymasis nekliudytų naujoms technologijoms patekti į rinką.
Kodėl tai aktualu Lietuvai?
Skaitmeninių paslaugų kūrėjams Lietuvoje ypač svarbus taisyklių nuoseklumas tarp šalių, nes nedidelė komanda dažnai iškart aptarnauja klientus keliose ES rinkose. Vis dėlto net vienodas europinis reglamentas praktikoje gali būti taikomas per skirtingas nacionalines priežiūros institucijas. Todėl bendrovėms naudinga stebėti ne tik viešus politinius pareiškimus, bet ir oficialias gaires, priežiūros institucijų aiškinimus bei konkrečių pareigų įsigaliojimo datas. Paprastinimo siekis neturėtų būti suprantamas kaip teisė atsisakyti duomenų saugumo priemonių. Geriausia praktika lieka dokumentuoti sprendimus, vertinti vartotojų riziką ir keitimus įgyvendinti tada, kai jie iš tiesų priimti.
Lietuvoje daug programinės įrangos bendrovių teikia paslaugas visoje ES, todėl vienodos taisyklės gali sumažinti teisinį neapibrėžtumą. Kita vertus, net ir supaprastintos procedūros išlieka reikalavimais, kuriuos įmonės turi įgyvendinti savo procesuose. Ankstesnėje ES elektronikos taisyklių apžvalgoje rašėme, kad reglamentavimo poveikis vartotojams priklauso nuo konkrečių nuostatų, o ne nuo vienos politinės antraštės.
REKLAMA
Komisija taip pat įvardija darbą su Europos žiniasklaidos laisvės aktu ir kibernetinio saugumo teisės aktų įgyvendinimu. Skirtingi dokumentai reguliuoja skirtingas sritis, todėl juos sudėti į vieną sakinį „ES atšaukė DI kontrolę“ būtų netikslu. Kol kas tai politinė ir administracinė kryptis, kurios rezultatus reikės vertinti pagal ateityje paskelbtus teisės tekstus.
Skaitmeninis verslas turėtų sekti konkrečių Komisijos pasiūlymų eigą Taryboje ir Europos Parlamente, o ne daryti išvadą, kad pasikeitė visos šiandien galiojančios taisyklės. Naujoji pažangos ataskaita duoda kryptį, bet nepakeičia teisinės konsultacijos ar oficialiai įsigaliojusių reikalavimų.
Kaip vertinate šį straipsnį?
NAUJIENOS IŠ INTERNETO
Prenumeruokite mūsų „YouTube“ kanalą ir mėgaukitės įdomiais vaizdo reportažais apie mokslą ir technologijas.
Trumpai, aiškiai ir be triukšmo – gaukite svarbiausias technologijų ir mokslo naujienas pirmieji.
1 700+ narių jau seka mūsų puslapį, laukiame tavęs!
DIENOS SKAITOMIAUSI
1
Graikija perka pirmuosius skraidančius tanklaivius: pasirašyta sutartis dėl 3+3 KC-390 lėktuvų
2Po audros generatorių pardavimai Lietuvoje šoktelėjo 150 kartų: ar 400 eurų įrenginio pakanka namams?
3Šiąnakt Lietuvoje verta pakelti akis: Tauridų meteorai gali sužibėti ryškiais ugnies kamuoliais
4„Google“ skandalas Suomijoje: iškirto 330 hektarų miško, policija pradeda tyrimą
5Mokslininkai sukūrė nago dydžio lustą, gebantį atskirti susimaišiusią šviesą: kuo tai svarbu?
NAUJAUSI
10
Taip pat skaitykite
Atrinkome panašius straipsnius, kurie gali jums patikti.
Energetika
ES atveria naują biometano prekybos mechanizmą: iki gruodžio 23 d. kviečia pirkėjus registruoti paklausą
TechNaujienos.lt | 2026-11-05
Technologijų Naujienos
„Meta“ sulaukė skundo Europoje: leidėjai baiminasi, kad jų turinys bus naudojamas dirbtiniam intelektui
TechNaujienos.lt | 2026-10-23
Gynyba Ir Saugumas
Europa ruošia naują priešraketinės gynybos sistemą: kokias grėsmes ji turėtų padėti atremti?
Rokas | 2026-09-22

Gynyba Ir Saugumas
Ukrainai – dar 3,47 mlrd. eurų gynybai: pirks dronus, raketas ir „Gripen“ naikintuvus
TechNaujienos.lt | 2026-08-01
Dirbtinis Intelektas
ES pradeda milžinišką DI plėtrą: „gigafabrikams“ – daugiau nei 30 mlrd. eurų
Rokas | 2026-07-31

Verslas Ir Technologijos
Europos Komisija perspėja dėl „TikTok“: milijonų paauglių paskyros gali būti nepakankamai apsaugotos
Rokas | 2026-07-24

Verslas Ir Technologijos
ES skyrė „AliExpress“ 550 mln. eurų baudą dėl nesaugių ir padirbtų prekių
TechNaujienos.lt | 2026-07-22

Dirbtinis Intelektas
Nuo rugpjūčio – naujos dirbtinio intelekto taisyklės: kas keičiasi vartotojams?
Agnė | 2026-07-21
Kibernetinis Saugumas
Štai kaip ES ketina apsaugoti gyventojus nuo DI sukeltų kibernetinių grėsmių
Agnė | 2026-07-08

Gynyba Ir Saugumas
Užsienio žiniasklaida: ES bus „pasiruošusi“ karui su Rusija iki 2030 m.
Agnė | 2025-10-16