


Photo by <a href="https://unsplash.com/@zacwolff?utm_source=WP+Agent&utm_medium=referral">Zac Wolff</a> on <a href="https://unsplash.com/?utm_source=WP+Agent&utm_medium=referral">Unsplash</a>
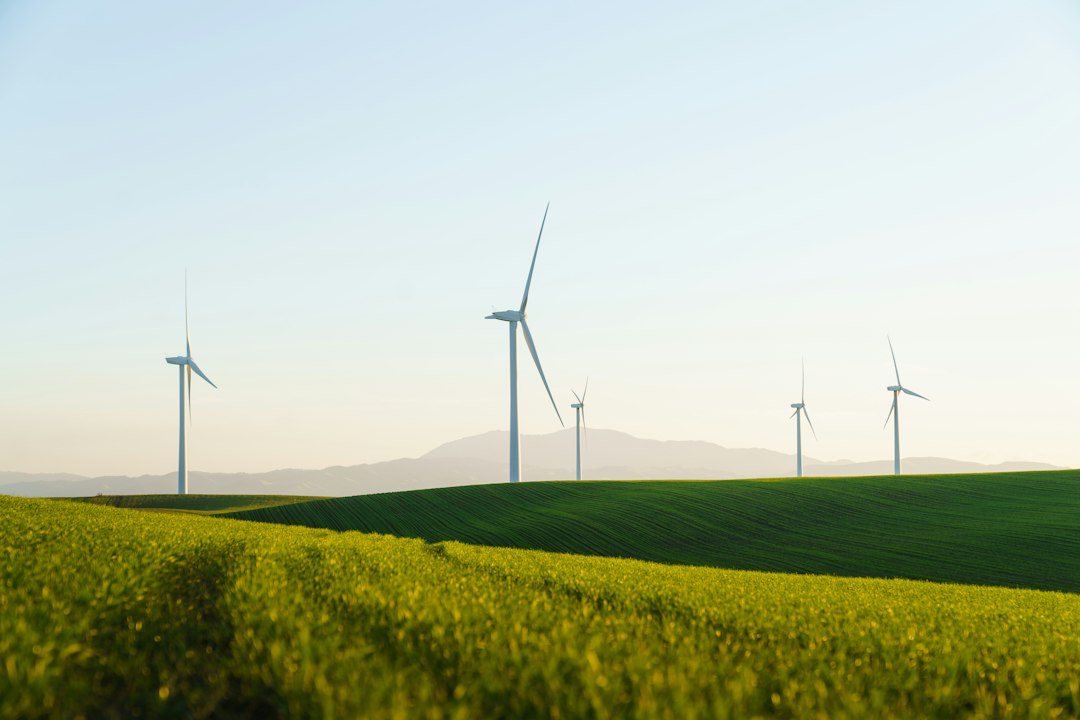
„Vestas“ ragina ES griežčiau tikrinti kinišką programinę įrangą vėjo elektrinėse

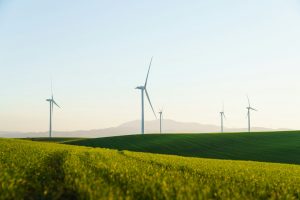
Vėjo jėgainių gamintojos „Vestas“ vadovas Henrikas Andersenas paragino Europos Sąjungą griežčiau tikrinti Kinijos kilmės programinę įrangą ir valdymo sistemas kritinėje energetikos infrastruktūroje. Pirminis šaltinis.
REKLAMA
Ką atskleidžia naujiena
Diskusija vyksta ES peržiūrint kibernetinio saugumo taisykles. Vėjo jėgainių programinė įranga naudojama nuotolinei priežiūrai, gedimų diagnostikai ir atnaujinimams, todėl svarbu kontroliuoti prieigos teises ir duomenų saugojimą.
Šiuolaikinė vėjo elektrinė nėra vien mechaninis įrenginys. Jos veikimą reguliuoja valdikliai, jutikliai ir programinė įranga, kuri padeda keisti menčių kampą, stebėti įrangos būklę ir optimizuoti gamybą. Kai kuriuos procesus gamintojai gali prižiūrėti nuotoliniu būdu, todėl kibernetinio saugumo klausimas susijęs ir su prieigos prie kritinės infrastruktūros valdymu.
Programinės įrangos kilmė savaime neįrodo, kad sistema nesaugi. Vertinant riziką svarbūs konkretūs techniniai kriterijai: kas gali prisijungti prie valdiklių, ar veikia kelių veiksnių autentifikavimas, kaip registruojami pakeitimai, kas pasirašo atnaujinimus ir ar operatorius gali išjungti nereikalingą nuotolinę prieigą.
Naujausi straipsniai
Kvantinių kompiuterių rezultatus vis sunkiau patikrinti: mokslininkai išbandė naują metodą
Aštuonerių metų tyrimas: vaikų ekranų laikas susijęs su netikėtais pažintiniais rezultatais
Italijos teismas paskyrė „Revolut“ veiklos priežiūrą: ką žinoti Lietuvos klientams
ES reguliuotojams sudėtinga rasti pusiausvyrą tarp atvirų tiekimo grandinių ir infrastruktūros apsaugos. Per griežti apribojimai gali didinti projektų kainą, tačiau nepakankama kontrolė gali palikti sunkiai pastebimų priklausomybių nuo tiekėjų. Todėl svarbu vertinti ne tik įrangos pagaminimo šalį, bet ir realias jos priežiūros bei audito galimybes.
Lietuvoje atsinaujinančios energetikos plėtra didina elektros gamybos diversifikaciją. Kartu auga poreikis užtikrinti, kad elektrinių valdymo sistemos būtų atsparios techniniams gedimams ir kibernetiniams incidentams. Energetikos saugumas šiame kontekste apima ir fizinį tinklą, ir programinę jo dalį.
REKLAMA
„Vestas“ vadovo pasisakymas yra pramonės atstovo pozicija, o ne jau priimtas ES draudimas. Kol taisyklės nepatvirtintos, nederėtų teigti, kad konkrečių gamintojų programinė įranga bus pašalinta iš Europos elektrinių. Tolimesni sprendimai priklausys nuo reguliavimo proceso ir techninio rizikos vertinimo.
Energetikos objektų programinė įranga dažnai veikia ilgiau nei įprastos vartotojų programėlės. Elektrinės projektuojamos ilgam laikotarpiui, todėl valdymo sistemos turi gauti saugumo atnaujinimus ir po daugelio metų. Operatoriams svarbu iš anksto žinoti, kiek laiko gamintojas teiks palaikymą ir kas nutiks pasikeitus tiekėjui.
Nuotolinė prieiga gali būti naudinga greitai diagnozuojant gedimus, tačiau ji taip pat sukuria papildomą rizikos paviršių. Tinkama prieigos kontrolė apima aiškius leidimus, veiksmų žurnalus ir galimybę laiku nutraukti prisijungimą. Tokie principai aktualūs nepriklausomai nuo įrangos gamintojo šalies.
REKLAMA
Tiekimo grandinės saugumas apima ir komponentų kilmės dokumentus, ir programinės įrangos atnaujinimų patikimumą. Jei operatorius negali patikrinti, kas pakeitė sistemos kodą, sudėtinga įvertinti riziką. Todėl techninis auditas gali būti svarbesnis už vien politinius pareiškimus.
Energetikos infrastruktūra yra susieta su elektros tinklo stabilumu. Vienos jėgainės sutrikimas nebūtinai reiškia plataus masto tiekimo problemą, tačiau koordinuotos atakos prieš daug įrenginių galėtų kelti sudėtingesnių iššūkių. Tokius scenarijus būtina vertinti pagal konkrečias apsaugos priemones, o ne remiantis vien teorinėmis galimybėmis.
Lietuvos rinkai reikšminga, kad nauji energetikos projektai turėtų aiškius kibernetinio saugumo reikalavimus dar pirkimo stadijoje. Vėliau keisti valdymo sistemas gali būti brangu. Dėl to techninės specifikacijos, atnaujinimų politika ir tiekėjo atsakomybė tampa ilgalaikės projekto vertės dalimi.
„Reuters“ aprašytas „Vestas“ vadovo raginimas yra įmonės pozicija, o ne jau priimtas Europos Sąjungos sprendimas. Todėl teiginiai apie būsimus draudimus būtų per ankstyvi. Šaltinio pranešimas pateikia pagrindą šiam vertinimui.
Energetikos įrangos saugumas priklauso nuo konkrečių valdymo sistemų, atnaujinimų ir nuotolinės prieigos kontrolės. Net vienos kilmės komponentų naudojimas savaime neatskleidžia visos rizikos.
Lietuvoje statomų elektrinių operatoriams svarbu iš anksto numatyti techninės priežiūros, programinės įrangos atnaujinimų ir nepriklausomo saugumo audito sąlygas.
Kibernetinis atsparumas tampa vis svarbesniu kriterijumi vertinant energetikos projektų ekonomiką. Pigesnė įranga gali pareikalauti daugiau priežiūros, jei jos atnaujinimų politika neaiški arba nėra nepriklausomo audito galimybės. Kita vertus, vien brangesnis sprendimas negarantuoja geresnio saugumo. Operatoriams reikalingi patikrinami techniniai reikalavimai ir aiški atsakomybė už gedimų šalinimą. Tai leidžia saugumo klausimą vertinti ne vien geopolitiniu, bet ir praktiniu infrastruktūros valdymo požiūriu.
Kodėl tai aktualu Lietuvai
„Vestas“ vadovas nepasiūlė drausti visų Kinijoje pagamintų komponentų. Lietuvai, plečiančiai vėjo energetiką, aktualu, kaip bus vertinamas ilgalaikis elektrinių valdymo sistemų saugumas.
Taip pat skaitykite apie elektros kainas Lietuvoje, NATO kibernetinės gynybos sprendimus, Europos verslo priežiūros klausimus.
Kaip vertinate šį straipsnį?
NAUJIENOS IŠ INTERNETO
Prenumeruokite mūsų „YouTube“ kanalą ir mėgaukitės įdomiais vaizdo reportažais apie mokslą ir technologijas.






Trumpai, aiškiai ir be triukšmo – gaukite svarbiausias technologijų ir mokslo naujienas pirmieji.
1 700+ narių jau seka mūsų puslapį, laukiame tavęs!
DIENOS SKAITOMIAUSI
1
Aminorūgštis sustiprino pelių imuninį atsaką: ką iš tiesų parodė arginino tyrimas?
2Sukurta bioninė akis robotams: matymo kampas viršija 160 laipsnių
3Dirbtinis intelektas lazerių skaičiavimus paspartino 250 kartų: mokslininkai atskleidė metodą
4JAV kariuomenė Vokietijoje išbandė robotą, paleidžiantį 18 dronų spiečių
5Nemokamus kibernetinio saugumo mokymus Lietuvoje baigė beveik 74 tūkst. žmonių: kur mokytis?
NAUJAUSI
10
Taip pat skaitykite
Atrinkome panašius straipsnius, kurie gali jums patikti.
Mokslas Ir It
Kvantinių kompiuterių rezultatus vis sunkiau patikrinti: mokslininkai išbandė naują metodą
TechNaujienos.lt | 2026-11-17
Mokslas Ir It
Aštuonerių metų tyrimas: vaikų ekranų laikas susijęs su netikėtais pažintiniais rezultatais
TechNaujienos.lt | 2026-11-17
Verslas Ir Technologijos
Italijos teismas paskyrė „Revolut“ veiklos priežiūrą: ką žinoti Lietuvos klientams
TechNaujienos.lt | 2026-11-17
Verslas Ir Technologijos
Lietuvos „Biomatter“ pritraukė 18 mln. dolerių: Vilniuje planuoja biotechnologijų centrą
TechNaujienos.lt | 2026-11-17
Gynyba Ir Saugumas
Lietuvoje prasidėjo Vokietijos brigados pratybos: išbandys smogiamuosius dronus
TechNaujienos.lt | 2026-11-17
Kibernetinis Saugumas
NATO kibernetinėje gynyboje naudoja „OpenAI“ modelius: ieško spragų sąjungininkų tinkluose
TechNaujienos.lt | 2026-11-17
Mokslas Ir It
KTU mokslininkai pasitelks akių judesius: sieks anksčiau pastebėti vaikų matematikos sunkumus
TechNaujienos.lt | 2026-11-17
Mokslas Ir It
Mokslininkai sukūrė ekraną, kurį žmogus mato spalvomis, o robotas skaito nematomoje šviesoje
TechNaujienos.lt | 2026-11-17
Mokslas Ir It
CRISPR proveržis: mokslininkai sukūrė būdą aptikti ir neplanuotus DNR pakeitimus
TechNaujienos.lt | 2026-11-17
Energetika
Lietuvoje elektros kainos per savaitę smuko 15 proc., bet išlieka neįprastai aukštos
TechNaujienos.lt | 2026-11-17