


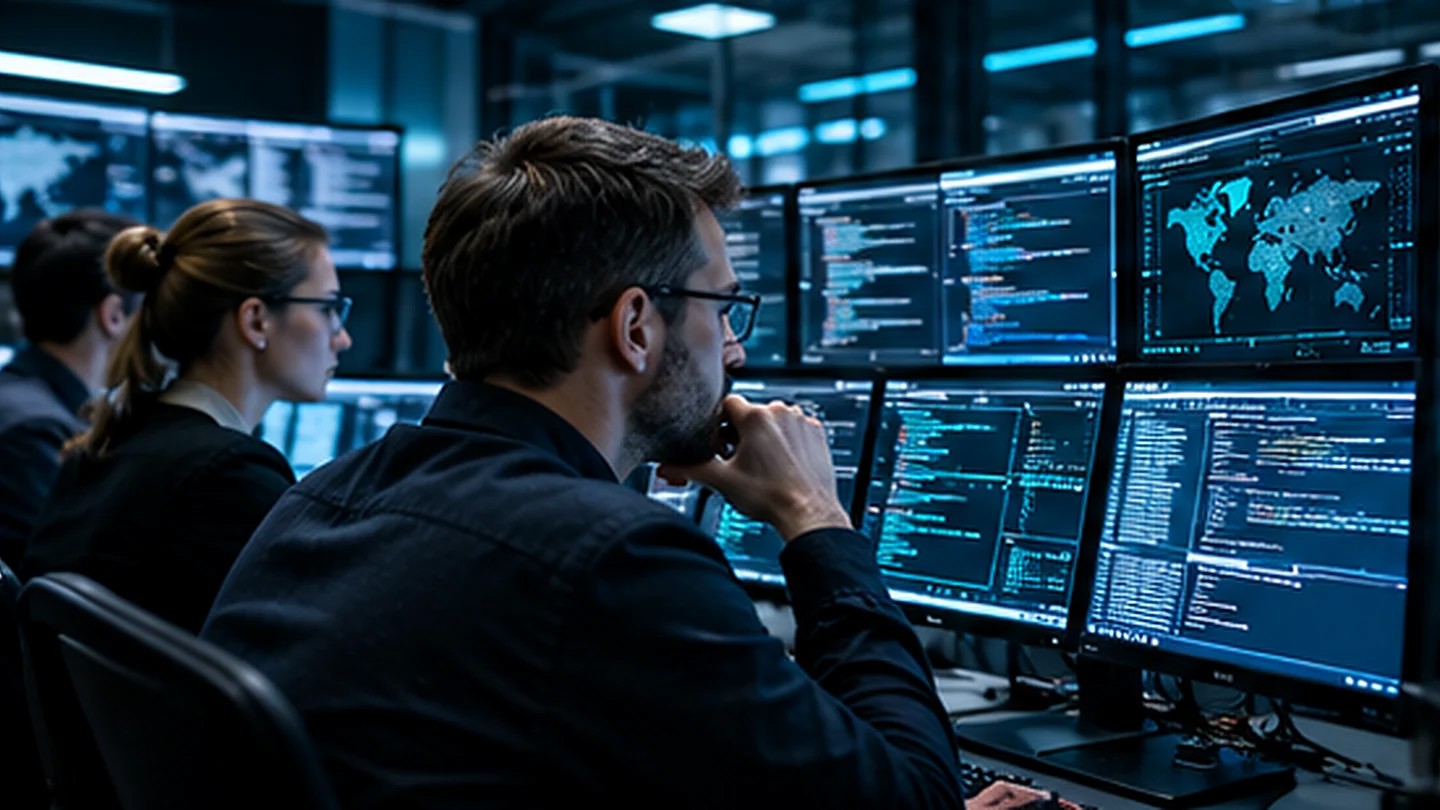
DI sukurta redakcinė iliustracija: kibernetinio saugumo ekspertai tiria programinės įrangos spragas
NATO kibernetinėje gynyboje naudoja „OpenAI“ modelius: ieško spragų sąjungininkų tinkluose

NATO ryšių ir informacijos agentūra (NCIA) pasitelkia „OpenAI“ modelius kibernetinio saugumo darbams. Bendrovė lapkričio 17 d. pranešė, kad technologija padeda įgaliotiems specialistams analizuoti kodą, tirti incidentus, aptikti pažeidžiamumus ir rengti pataisas. Pirminis šaltinis.
REKLAMA
Ką atskleidžia naujiena
Bendradarbiavimas vyksta per „Daybreak“ iniciatyvą. Pasak „OpenAI“, NATO institucijose DI įrankių naudojimas jau pasiekė didelį mastą, bet vien naudojimo statistika neįrodo konkrečių sustabdytų atakų skaičiaus.
Šis sprendimas atspindi platesnį pokytį kibernetinio saugumo sektoriuje: DI nebėra vien eksperimentinė pokalbių technologija. Specializuoti modeliai gali apibendrinti didelius žurnalų įrašų kiekius, pasiūlyti tikrinimo hipotezes ir padėti saugumo analitikams greičiau suprasti, kurioje sistemos vietoje galėjo atsirasti pažeidžiamumas. Vis dėlto automatinė rekomendacija nėra tas pats, kas patvirtintas saugumo incidentas.
Ypač jautriose organizacijose svarbu ne tik modelio gebėjimai, bet ir jo naudojimo aplinka. Specialistai turi žinoti, kokie duomenys siunčiami analizei, kas gali juos matyti, kiek laiko jie saugomi ir ar rezultatus galima audituoti. Klaidų rizika išlieka: DI gali neteisingai interpretuoti įrašus, praleisti kontekstą arba pasiūlyti neveiksmingą pataisą.
Naujausi straipsniai
Kvantinių kompiuterių rezultatus vis sunkiau patikrinti: mokslininkai išbandė naują metodą
Aštuonerių metų tyrimas: vaikų ekranų laikas susijęs su netikėtais pažintiniais rezultatais
„Vestas“ ragina ES griežčiau tikrinti kinišką programinę įrangą vėjo elektrinėse
Praktikoje toks įrankis turėtų veikti kaip papildomas analitiko instrumentas. Saugumo komanda gali naudoti jį pradinei analizei, tačiau galutiniai sprendimai dėl tinklo pakeitimų, incidentų klasifikavimo ir duomenų perdavimo turi priklausyti atsakingiems specialistams. Tai ypač svarbu karinėse organizacijose, kur klaidingas perspėjimas ar neatsargus sistemos pakeitimas gali turėti platesnių pasekmių.
Lietuvos organizacijoms ši naujiena kelia praktinį klausimą: kaip suderinti spartesnę incidentų analizę su duomenų apsauga ir nacionalinio saugumo reikalavimais. NATO masto iniciatyva pati savaime nereiškia, kad analogiški įrankiai jau įdiegti Lietuvos valstybės sistemose. Tokią išvadą būtų galima daryti tik sulaukus atskirų institucijų patvirtinimų.
REKLAMA
NATO ir nacionalinės institucijos turi skirtingus vaidmenis. Aljanso infrastruktūrai skirti sprendimai nebūtinai iš karto pasiekia kiekvieną šalies viešojo sektoriaus tinklą. Įgyvendinimo mastas priklauso nuo konkrečių sistemų, prieigos taisyklių ir institucijų susitarimų.
Įtartino kodo analizė prasideda nuo aiškiai apibrėžto leidimo. Kibernetinio saugumo specialistas gali prašyti modelio paaiškinti programos veikimą arba surasti įtartiną instrukcijų seką, bet tai nėra leidimas savarankiškai vykdyti atakas. Testavimo ir realios gynybos aplinkos turi būti atskirtos.
DI siūlomi pataisų variantai gali turėti šalutinių poveikių. Pakeitus vieną programinės įrangos komponentą kartais sutrinka suderinamumas su kitomis sistemomis. Todėl pataisos paprastai išbandomos kontroliuojamoje aplinkoje, dokumentuojamos ir tik tada perkeliamos į produkciją.
REKLAMA
Kibernetinių incidentų valdymui reikalingas ne vien technologinis įrankis. Komanda turi žinoti, kas priima sprendimus, kaip eskaluojamas pavojus, kaip saugomi įrodymai ir kaip informuojami partneriai. DI gali pagreitinti tam tikrus etapus, bet negali pakeisti atsakomybės grandinės.
Vertinant tokio bendradarbiavimo sėkmę reikėtų stebėti ne reklaminius naudojimo skaičius, o praktinius rodiklius: ar trumpėja reagavimo laikas, ar mažėja klaidingų perspėjimų, ar lengviau aptikti sudėtingas spragas. Kol tokie duomenys nepateikti, teiginiai apie efektyvumą turi išlikti atsargūs.
„OpenAI“ pranešime pabrėžiama, kad sistemos skirtos įgaliotiems saugumo specialistams, o ne savarankiškai vykdyti operacijas. Tai svarbus skirtumas: dirbtinis intelektas gali pasiūlyti analizės kryptį, tačiau galutinį sprendimą turi patvirtinti žmogus. Šaltinio pranešimas pateikia pagrindą šiam vertinimui.
Tarp galimų taikymo sričių yra programinio kodo tikrinimas, incidentų dokumentų apibendrinimas ir pažeidžiamumų tyrimas. Tačiau viešai paskelbta informacija neleidžia patvirtinti, kokie konkretūs NATO tinklai jau naudoja šias funkcijas ar kiek incidentų pavyko išspręsti greičiau.
Lietuvos institucijoms ši istorija aktuali ir dėl duomenų tvarkymo: jautrią informaciją analizuojant išoriniais įrankiais būtinos aiškios prieigos, saugojimo ir audito taisyklės.
Svarbu ir tai, kad kibernetinių atakų aplinka nuolat keičiasi. Net gerai apmokytas modelis gali neatpažinti naujo metodo, todėl saugumo komandos turi nuolat atnaujinti procedūras, tikrinti rekomendacijas ir rengti praktines pratybas. Įrankio diegimas savaime nėra apsaugos garantija: būtina žinoti jo ribas, vertinti klaidingus rezultatus ir užtikrinti, kad atsakingi darbuotojai galėtų sustabdyti automatizuotą veiksmą. Tik tada DI tampa naudinga platesnės gynybos sistemos dalimi.
Kodėl tai aktualu Lietuvai
Kibernetinės gynybos specialistų darbui DI gali sutrumpinti rutininių patikrų laiką, tačiau rezultatų patikimumas priklauso nuo žmogaus priežiūros. Lietuvos institucijoms svarbu, kad NATO saugumo priemonės būtų suderintos tarp sąjungininkų.
Taip pat skaitykite apie Vokietijos brigados pratybas Lietuvoje, energetikos sistemų kibernetinio saugumo klausimus, NATO sąjungininkų pasirengimą.
Šaltinis: https://openai.com/index/strengthening-nato-allied-cyber-defences-ai/.
Kaip vertinate šį straipsnį?
NAUJIENOS IŠ INTERNETO
Prenumeruokite mūsų „YouTube“ kanalą ir mėgaukitės įdomiais vaizdo reportažais apie mokslą ir technologijas.






Trumpai, aiškiai ir be triukšmo – gaukite svarbiausias technologijų ir mokslo naujienas pirmieji.
1 700+ narių jau seka mūsų puslapį, laukiame tavęs!
DIENOS SKAITOMIAUSI
1
Aminorūgštis sustiprino pelių imuninį atsaką: ką iš tiesų parodė arginino tyrimas?
2Sukurta bioninė akis robotams: matymo kampas viršija 160 laipsnių
3Dirbtinis intelektas lazerių skaičiavimus paspartino 250 kartų: mokslininkai atskleidė metodą
4JAV kariuomenė Vokietijoje išbandė robotą, paleidžiantį 18 dronų spiečių
5Nemokamus kibernetinio saugumo mokymus Lietuvoje baigė beveik 74 tūkst. žmonių: kur mokytis?
NAUJAUSI
10
Taip pat skaitykite
Atrinkome panašius straipsnius, kurie gali jums patikti.
Mokslas Ir It
Kvantinių kompiuterių rezultatus vis sunkiau patikrinti: mokslininkai išbandė naują metodą
TechNaujienos.lt | 2026-11-17
Mokslas Ir It
Aštuonerių metų tyrimas: vaikų ekranų laikas susijęs su netikėtais pažintiniais rezultatais
TechNaujienos.lt | 2026-11-17
Energetika
„Vestas“ ragina ES griežčiau tikrinti kinišką programinę įrangą vėjo elektrinėse
TechNaujienos.lt | 2026-11-17
Verslas Ir Technologijos
Italijos teismas paskyrė „Revolut“ veiklos priežiūrą: ką žinoti Lietuvos klientams
TechNaujienos.lt | 2026-11-17
Verslas Ir Technologijos
Lietuvos „Biomatter“ pritraukė 18 mln. dolerių: Vilniuje planuoja biotechnologijų centrą
TechNaujienos.lt | 2026-11-17
Gynyba Ir Saugumas
Lietuvoje prasidėjo Vokietijos brigados pratybos: išbandys smogiamuosius dronus
TechNaujienos.lt | 2026-11-17
Mokslas Ir It
KTU mokslininkai pasitelks akių judesius: sieks anksčiau pastebėti vaikų matematikos sunkumus
TechNaujienos.lt | 2026-11-17
Mokslas Ir It
Mokslininkai sukūrė ekraną, kurį žmogus mato spalvomis, o robotas skaito nematomoje šviesoje
TechNaujienos.lt | 2026-11-17
Mokslas Ir It
CRISPR proveržis: mokslininkai sukūrė būdą aptikti ir neplanuotus DNR pakeitimus
TechNaujienos.lt | 2026-11-17
Energetika
Lietuvoje elektros kainos per savaitę smuko 15 proc., bet išlieka neįprastai aukštos
TechNaujienos.lt | 2026-11-17