


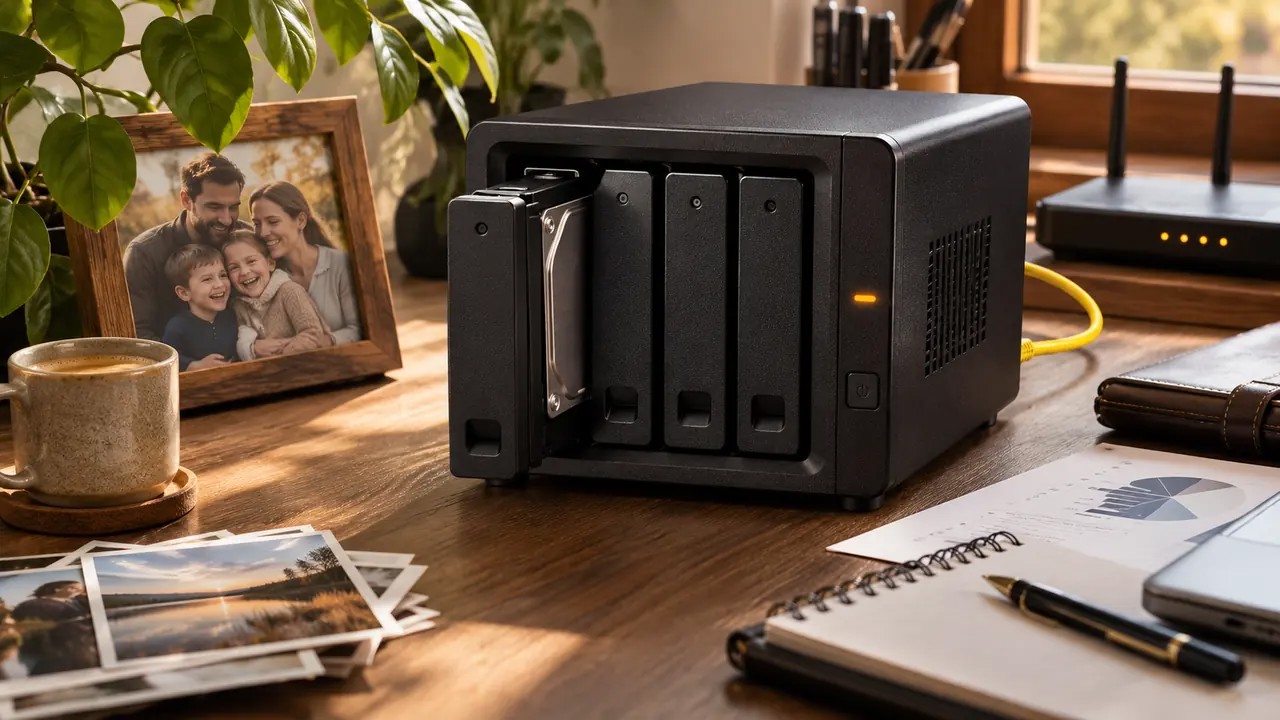
DI sukurta iliustracija.
„Synology“ saugyklų spraga jau naudojama atakoms: ką patikrinti savininkams

„Synology“ tinklinių saugyklų savininkams atsirado nauja priežastis patikrinti sistemos versiją: JAV kibernetinio saugumo agentūra CISA lapkričio 18 d. patvirtino, kad CVE-2024-10441 spraga naudojama realiose atakose. Pažeidžiama saugyklos programinė įranga gali leisti nuotoliniu būdu vykdyti svetimą kodą. Taisymas jau išleistas, tačiau seniai neatnaujintiems įrenginiams tai išlieka aktuali problema.
REKLAMA
Įrašas paskelbtas CISA aktyviai išnaudojamų pažeidžiamumų kataloge, o jo lapkričio 18 d. data matoma ir oficialioje katalogo duomenų kopijoje. Naujas faktas yra patvirtintas išnaudojimas, ne naujai atrasta programavimo klaida. Agentūros įraše ryšys su išpirkos reikalaujančių programų kampanijomis pažymėtas kaip nežinomas.
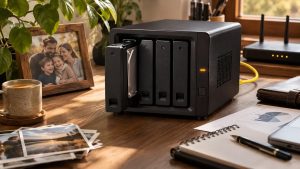
Tinklinė saugykla, dažnai vadinama NAS, namuose gali laikyti šeimos nuotraukas, o mažoje įmonėje – darbo dokumentus ir atsargines kopijas. Ji paprastai veikia nuolat, todėl atnaujinimą lengva atidėti tol, kol failai vis dar atsidaro. Tačiau įprastas veikimas neparodo, ar įrenginyje likusi užtaisoma saugumo spraga.
Kurią DSM versiją reikia tikrinti
„Synology“ saugumo pranešime CVE-2024-10441 įvertinta 9,8 balo iš 10. Ji susijusi su netinkamu sistemos papildinio tarnybos išvesties apdorojimu. Gamintojo aprašyme nurodytas nuotolinio kodo vykdymas, o techniniame rizikos vertinime neprivalomi nei prisijungimo duomenys, nei naudotojo sąveika.
REKLAMA
Naujausi straipsniai
IT sektoriaus vyrai: kompiuterį išjungė, bet galva vis dar darbe – kada ieškoti pagalbos?
DI agentui – atskira darbo aplinka: „Eclipse Enclave“ ribos prieigą prie failų ir tinklo
100 GWh baterijų paklausos gali atitekti užsieniui: T&E perspėja dėl Europos taisyklių
Konkrečiai šiai spragai pataisytomis nurodomos DSM 7.2.2-72806-1, 7.2.1-69057-6 ir 7.2-64570-4 arba naujesnės atitinkamų šakų versijos. Dokumente minimas ir „BeeStation OS“: jai nurodoma 1.1-65374 versija. Tai minimalios dokumente pažymėtos pataisytos versijos, o ne rekomendacija šiandien specialiai diegti būtent seną leidimą.
Praktinė patikra prasideda nuo viso įdiegtos sistemos numerio, įskaitant po brūkšnelio nurodytą atnaujinimą. Vien užrašo „DSM 7.2“ palyginimui neužtenka. Tada gamintojo atnaujinimo lange reikia patikrinti, koks naujausias leidimas siūlomas konkrečiam modeliui, ir perskaityti jo įdiegimo sąlygas.
Atnaujinimo metu gali reikėti perkrauti saugyklą, todėl biure jį verta suplanuoti tada, kai nevyksta kritiniai failų įrašymo darbai. Prieš pradedant naudinga patikrinti, ar neseniai sukurta atsarginė kopija ir ar iš jos tikrai galima atkurti bent bandomąjį dokumentą. Matomas kopijavimo užduoties pavadinimas savaime dar nepatvirtina, kad paskutinis kopijavimas pavyko.
REKLAMA
Atsarginė kopija turi išlikti ir sutrikus saugyklai
Viename įrenginyje laikomas darbinis failas ir jo kopija dalijasi tuo pačiu gedimo ar įsilaužimo tašku. Todėl namų archyvui ir įmonės dokumentams verta turėti atkūrimo kelią, nepriklausantį vien nuo tos pačios NAS paskyros. Tai ypač aktualu, jei į saugyklą kopijuojami visi kiti šeimos ar biuro įrenginiai.
Atskirai reikėtų peržiūrėti, kaip saugykla pasiekiama iš išorės: kokios nuotolinės paslaugos įjungtos ir ar maršrutizatoriuje paliktas tiesioginis prievadų persiuntimas. CISA ragina vertinti kiekvieno įrenginio pasiekiamumą internetu. Tam padeda ir namų maršrutizatoriaus saugumo nustatymų patikra, tačiau ji nepakeičia pačios DSM pataisos.
Savininkui verta užsirašyti, kuri versija įdiegta, kada atnaujinimas baigtas ir kur laikoma patikrinta kopija. Toks trumpas įrašas praverčia, kai saugyklą prižiūri keli žmonės arba po kelių mėnesių vėl pasirodo perspėjimas. Atnaujinimo užduotis turi baigtis patikrinimu po perkrovimo, kad įrenginys rodo naują versiją ir reikalingos paslaugos veikia.
Panašią atnaujinimų svarbą parodė ir neseniai paskelbtos „NGINX“ serverių saugumo spragos. Vis dėlto CISA įtraukimas į katalogą turi konkrečią reikšmę: turima žinių apie spragos naudojimą užpuolikų veikloje. Tai nėra teiginys, kad kiekvienas „Synology“ įrenginys jau užkrėstas ar kad visi modeliai pažeidžiami. Katalogas padeda nustatyti taisymo prioritetą, tačiau konkrečios saugyklos būseną turi parodyti jos versijos, konfigūracijos ir veiklos patikra.
Gamintojo pranešime aprašytos kelios skirtingos spragos, todėl būtina sutikrinti būtent CVE numerį. Tame pačiame dokumente matoma senesnės DSM šakos pataisa nebūtinai reiškia, kad konkrečiai CVE-2024-10441 paveikė visas jame išvardytas versijas. Modelio palaikymo būseną ir visas jam taikomas pataisas reikia vertinti kartu, vengiant vieno numerio pritaikymo visiems įrenginiams.
Jeigu NAS prižiūri išorinis tiekėjas, savininkui naudingas konkretus atsakymas: įdiegtos DSM versijos numeris, patikros data ir atnaujinimo rezultatas. Vien pažado, kad „apsauga įjungta“, šiai spragai įvertinti nepakanka. Tas pats galioja saugyklai, kuri įrengta prieš kelerius metus ir nuo tada palikta veikti be nuolatinės priežiūros.
Jei saugykloje matomi nepažįstami prisijungimai, naujos administratoriaus paskyros ar nepaaiškinami failų pakeitimai, vien įdiegta pataisa neįrodo, kad ankstesnio įsilaužimo nebuvo. Tokiu atveju reikalingas atskiras incidento įvertinimas, išsaugant žurnalus ir kreipiantis į įrenginį prižiūrintį specialistą.
Kaip vertinate šį straipsnį?
NAUJIENOS IŠ INTERNETO
Prenumeruokite mūsų „YouTube“ kanalą ir mėgaukitės įdomiais vaizdo reportažais apie mokslą ir technologijas.






Trumpai, aiškiai ir be triukšmo – gaukite svarbiausias technologijų ir mokslo naujienas pirmieji.
1 700+ narių jau seka mūsų puslapį, laukiame tavęs!
DIENOS SKAITOMIAUSI
1
„Nvidia“ krizė gilėja: pranešama apie tyrimą dėl galimo investuotojų klaidinimo
2Masinis „Apple“ paslaugų sutrikimas: neveikė „iCloud“, „App Store“ ir „Apple Pay“
3Kvantinių kompiuterių rezultatus vis sunkiau patikrinti: mokslininkai išbandė naują metodą
4Aštuonerių metų tyrimas: vaikų ekranų laikas susijęs su netikėtais pažintiniais rezultatais
5NATO kibernetinėje gynyboje naudoja „OpenAI“ modelius: ieško spragų sąjungininkų tinkluose
NAUJAUSI
10
Taip pat skaitykite
Atrinkome panašius straipsnius, kurie gali jums patikti.
Technologijų Gidai
Keičiate telefoną? Kaip perkelti 2FA kodus ir neužsirakinti savo paskyrų
TechNaujienos.lt | 2026-11-19
Technologijų Gidai
„Windows“ prašo 48 skaitmenų rakto: kur rasti „BitLocker“ atkūrimo kodą
TechNaujienos.lt | 2026-11-19
Kibernetinis Saugumas
„NGINX“ aptiktos penkios spragos: serverį galima atakuoti be slaptažodžio
TechNaujienos.lt | 2026-11-19
Kibernetinis Saugumas
„Windows“ tikrins aštuonias apsaugas vienu kartu: rezultatą galės vertinti ir programėlės
TechNaujienos.lt | 2026-11-19
Kibernetinis Saugumas
Sukčių laiškus perrašo DI: tyrėjai atskleidė filtrus bandantį apeiti „TheMailer“
TechNaujienos.lt | 2026-11-18
Kibernetinis Saugumas
„Chrome“ ištaisė 204 saugumo spragas: atnaujinimą užbaigia naršyklės paleidimas iš naujo
TechNaujienos.lt | 2026-11-18
Kibernetinis Saugumas
Patikimo kolegos žinutė gali būti spąstai: „Google“ atskleidė Rusijos šnipų grandinę
TechNaujienos.lt | 2026-11-18
Kibernetinis Saugumas
Nemokamus kibernetinio saugumo mokymus Lietuvoje baigė beveik 74 tūkst. žmonių: kur mokytis?
TechNaujienos.lt | 2026-11-16
Verslas Ir Technologijos
„Cloudflare“ pajamos šoktelėjo 39 proc.: DI saugumo paklausa spartina bendrovės augimą
TechNaujienos.lt | 2026-11-07
Kibernetinis Saugumas
Europolas smogė investicinių sukčių tinklui: konfiskuota per 100 serverių, nukentėjusiųjų gali būti 50 šalių
TechNaujienos.lt | 2026-11-05
Diskusija
0Ką manote apie šią naujieną? Pasidalinkite savo nuomone.
Komentuodami laikykitės komentavimo taisyklių .
Komentarai
Naujausi pirmiausiaĮkeliama...