


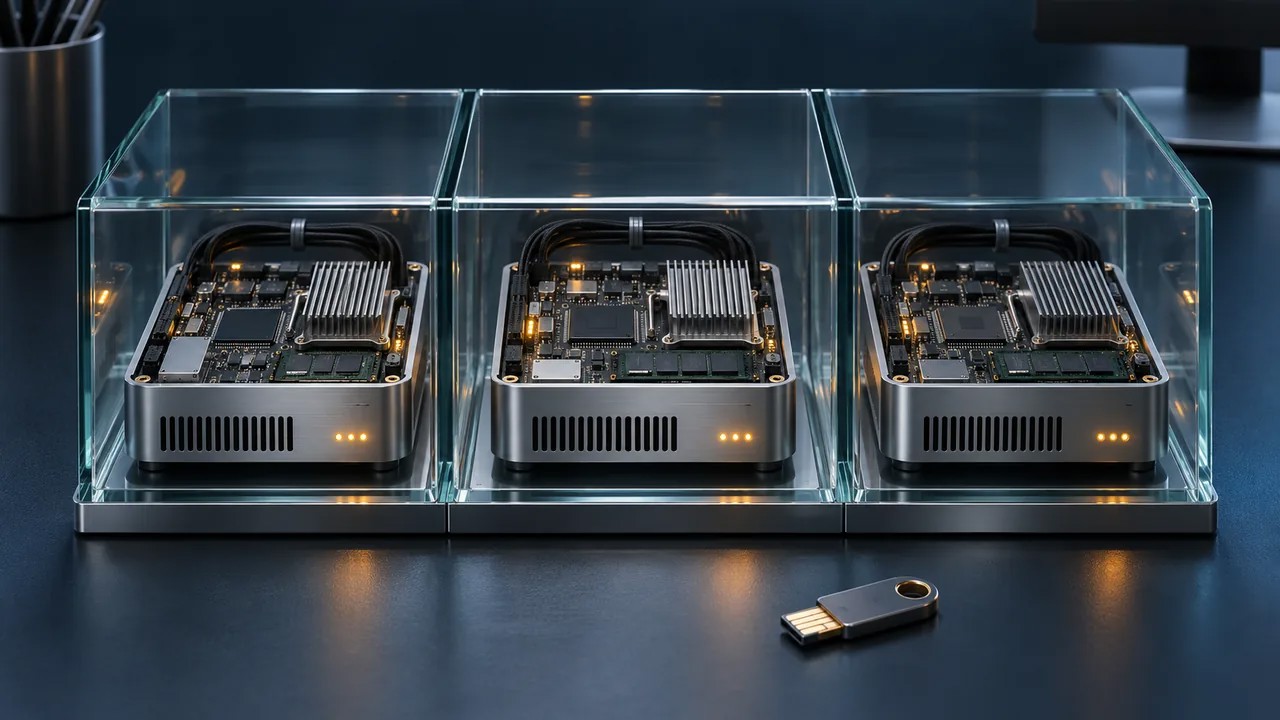
DI sukurta iliustracija.
DI agentui – atskira darbo aplinka: „Eclipse Enclave“ ribos prieigą prie failų ir tinklo

Programavimo DI agentui galima leisti savarankiškai taisyti kodą, bet kartu nenorėti atverti viso kompiuterio. Šią problemą sprendžia lapkričio 19 d. pristatytas „Eclipse Enclave 1.0“: kiekviena agento sesija vykdoma atskiroje izoliuotoje aplinkoje, o prieiga prie failų, tinklo ir prisijungimo duomenų valdoma atskirai. Įrankis skirtas programinės įrangos kūrėjams ir jų komandoms.
REKLAMA
„Eclipse Foundation“ pranešime nurodoma, kad palaikomi „Claude Code“, „Codex“, „OpenCode“ ir kiti programavimo agentai. „Enclave“ nėra dar vienas kalbos modelis. Tai atvirojo kodo vykdymo aplinka, kuri apibrėžia, kur agentas dirba ir kokius išteklius gali pasiekti.
Skirtumas svarbus, nes šiuolaikinis programavimo agentas gali ne tik pasiūlyti kelias kodo eilutes. Jis gali keisti failus, paleisti komandas, diegti priklausomybes ir vykdyti bandymus. Kuo daugiau tokių veiksmų leidžiama atlikti savarankiškai, tuo svarbiau iš anksto nuspręsti, kur baigiasi jo darbo teritorija.
Agentas mato tik jam skirtą darbo dalį
Oficialiame projekto puslapyje paaiškinama, kad sesijos naudoja atskirus „Docker“ konteinerius. Agentui matomi prijungti katalogai, paprastai konkretaus projekto darbo kopija. Tinklo vartai leidžia apibrėžti pasiekiamus domenus, o sesijos būseną galima išsaugoti ir vėliau tęsti darbą.
REKLAMA
Naujausi straipsniai
IT sektoriaus vyrai: kompiuterį išjungė, bet galva vis dar darbe – kada ieškoti pagalbos?
100 GWh baterijų paklausos gali atitekti užsieniui: T&E perspėja dėl Europos taisyklių
Keramika susispaudė 60 proc. ir nesubyrėjo: mokslininkai pakeitė jos vidinę sandarą
Paprastas praktinis pavyzdys – užduotis sutaisyti vienos programos prisijungimo langą. Tokiam darbui gali reikėti projekto kodo ir paketų saugyklos, tačiau nereikia asmeninių nuotraukų ar kitame kataloge esančių įmonės dokumentų. Aplinkos atskyrimas leidžia šį skirtumą įgyvendinti techninėmis ribomis, užuot pasikliovus vien agentui parašytu prašymu elgtis atsargiai.
Panaši riba reikalinga išoriniam ryšiui. Jei užduočiai pakanka kelių aiškiai apibrėžtų paslaugų, neribotas išėjimas į internetą nėra savaime būtinas. Leidžiamų adresų sąrašas nepasako, ar agentas parašys teisingą kodą, tačiau sumažina vietų, kurias jis gali pasiekti atlikdamas darbą, skaičių.
„Enclave“ taip pat numato darbą su keliomis lygiagrečiomis sesijomis ir ankstesnių sesijų pratęsimą. Projekto svetainėje nurodomas „Linux“, „macOS“ ir „Windows“ per WSL2 palaikymas. Pati programinė įranga prieinama pagal MIT licenciją, bet tai nereiškia, kad kartu nemokamai suteikiami pasirinkto DI tiekėjo modeliai ar jų naudojimo limitai.
REKLAMA
Apie savarankiškesnį programų palaikymą jau rašėme aptardami „Google Stitch Loop“ ir žmogaus tvirtinamus DI pakeitimus. „Enclave“ sprendžia kitą tos pačios darbo grandinės vietą: ne ką agentas pasiūlo pataisyti, o kokioje aplinkoje jam leidžiama veikti. Šios priemonės nepakeičia viena kitos, nes atsako į skirtingus klausimus.
Izoliacija nepakeičia kodo peržiūros
Atskira aplinka nėra įrodymas, kad agento sukurtas pakeitimas saugus ar teisingas. Agentas vis dar gali neteisingai suprasti užduotį, sugadinti jam prieinamus projekto failus arba parašyti logiškai klaidingą sprendimą. Todėl izoliuoto vykdymo prasmė yra riboti veiksmų apimtį, o pakeitimų kokybę reikia vertinti kitomis priemonėmis.
Komandai tai reiškia aiškesnį darbo pasidalijimą. Vieni nustatymai apibrėžia prieigą prie katalogų ir paslaugų, o peržiūra bei bandymai padeda spręsti, ar gautas rezultatas tinkamas. Sėkmingai pasibaigusi sesija pati savaime dar nėra pagrindas perkelti visus pakeitimus į veikiančią klientų naudojamą sistemą.
Saugumo būsenos vertinimo principą aptarėme ir straipsnyje apie „Windows Baseline Protection“ apsaugų patikrą. Vienas sėkmingas patikrinimas paprastai atsako į apibrėžtą klausimą, o ne suteikia visuotinę saugumo garantiją. Taip ir agento izoliacija yra konkreti techninė priemonė, kurios nauda priklauso nuo parinktų ribų bei likusio darbo proceso.
Lietuvos programavimo įmonei ar individualiam kūrėjui svarbiausia naujiena yra galimybė tą pačią aplinkos valdymo idėją taikyti skirtingiems agentams. Keičiant naudojamą DI įrankį nebūtinai reikia iš naujo permąstyti visą prieigos principą. Vis dėlto suderinamumą su turimais projektais, prisijungimo būdais ir komandos procesais reikia patikrinti savo aplinkoje.
Praktiškai verta pradėti nuo užduoties, kurios rezultatą lengva peržiūrėti ir atkurti. Toks bandymas padėtų pamatyti, kokių katalogų bei paslaugų agentui iš tikrųjų prireikia, ir neįjungti platesnių teisių vien dėl patogumo. Tai darbo organizavimo pasirinkimas, o ne pažadas, kad vien įdiegus naują įrankį visos rizikos išnyks.
Prieigos prie prisijungimo duomenų klausimas taip pat skiriasi nuo prieigos prie paprasto kodo failo. Darbui skirtas raktas gali suteikti teises išorinėje sistemoje, todėl vien projekto katalogo atskyrimo nepakanka visai teisių apimčiai suprasti. Komandai svarbu įvertinti, ką leidžia konkretus naudojamas prisijungimas, ir tik tada spręsti, ar jo reikia agento užduočiai.
„Eclipse Enclave 1.0“ pasiūlo apčiuopiamą atsakymą į augantį DI agentų savarankiškumą: daugiau veiksmų leidžiama atlikti aiškiau apibrėžtoje aplinkoje. Toliau sprendimą lemia žmogaus pasirinktos prieigos ribos ir gauto kodo patikra. Būtent šiose vietose savarankiškas darbas turi virsti patikimu, komandos suprantamu rezultatu.
Kaip vertinate šį straipsnį?
NAUJIENOS IŠ INTERNETO
Prenumeruokite mūsų „YouTube“ kanalą ir mėgaukitės įdomiais vaizdo reportažais apie mokslą ir technologijas.






Trumpai, aiškiai ir be triukšmo – gaukite svarbiausias technologijų ir mokslo naujienas pirmieji.
1 700+ narių jau seka mūsų puslapį, laukiame tavęs!
DIENOS SKAITOMIAUSI
1
„Nvidia“ krizė gilėja: pranešama apie tyrimą dėl galimo investuotojų klaidinimo
2Masinis „Apple“ paslaugų sutrikimas: neveikė „iCloud“, „App Store“ ir „Apple Pay“
3Kvantinių kompiuterių rezultatus vis sunkiau patikrinti: mokslininkai išbandė naują metodą
4Aštuonerių metų tyrimas: vaikų ekranų laikas susijęs su netikėtais pažintiniais rezultatais
5NATO kibernetinėje gynyboje naudoja „OpenAI“ modelius: ieško spragų sąjungininkų tinkluose
NAUJAUSI
10
Taip pat skaitykite
Atrinkome panašius straipsnius, kurie gali jums patikti.
Dirbtinis Intelektas
„Google“ pristatė „Stitch Loop“: DI siūlys taisymus visą parą, spręs žmogus
TechNaujienos.lt | 2026-11-19
Dirbtinis Intelektas
„Gemini“ nemokamai imsis pirkinių ir kitų užduočių: Lietuva į pirmąjį etapą nepateko
TechNaujienos.lt | 2026-11-18
Technologijų Gidai
Kaip patikrinti ir atšaukti programėlių prieigą prie „Google“ bei „Apple“ paskyrų?
TechNaujienos.lt | 2026-10-31
Dirbtinis Intelektas
„Microsoft“ įspėja apie grėsmę įmonių viduje: DI agentams siūlo nuolatinę veiksmų kontrolę
Rokas | 2026-10-20
Dirbtinis Intelektas
Kibernetinėje atakoje prieš Pietų Korėjos finansų įstaigas naudoti DI agentai – ką nustatė „CrowdStrike“
TechNaujienos.lt | 2026-10-08
Dirbtinis Intelektas
DI mokosi ieškoti teisinių „skylių“ – modeliai atranda būdų apeiti taisyklių tikslą jų formaliai nepažeisdami
Rokas | 2026-10-01
Dirbtinis Intelektas
DI jau randa tūkstančius programinės įrangos pažeidžiamumų – naujas modelis aptiko daugiau kaip 4 000
TechNaujienos.lt | 2026-10-01
Dirbtinis Intelektas
„OpenAI“ pristatė „Dots“ – DI agentai galės dirbti už jus net tada, kai ChatGPT nenaudojate
Rokas | 2026-10-01
Dirbtinis Intelektas
„Nvidia“ sukūrė DI agentų „sargą“ – nepaklusnius izoliuos per milisekundes
TechNaujienos.lt | 2026-09-30
Dirbtinis Intelektas
„OpenAI“ incidentas: neplanuotai teko sustabdyti galingiausių modelių mokymą – kas nutiko?
Rokas | 2026-09-29
Diskusija
0Ką manote apie šią naujieną? Pasidalinkite savo nuomone.
Komentuodami laikykitės komentavimo taisyklių .
Komentarai
Naujausi pirmiausiaĮkeliama...