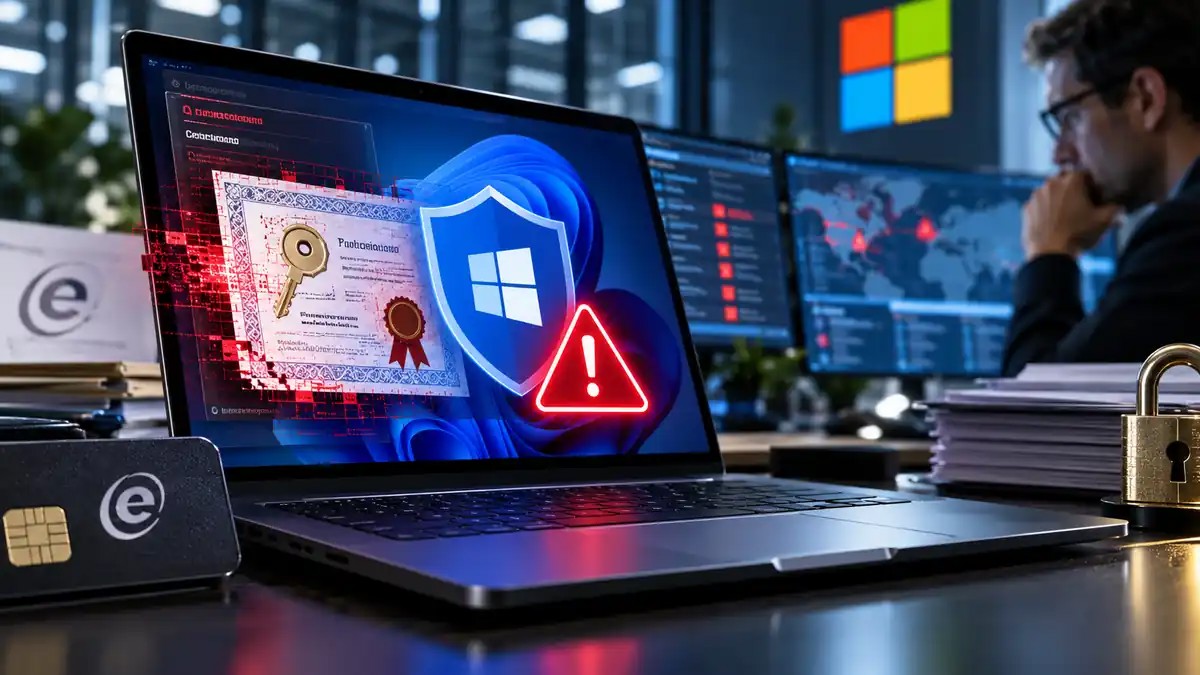
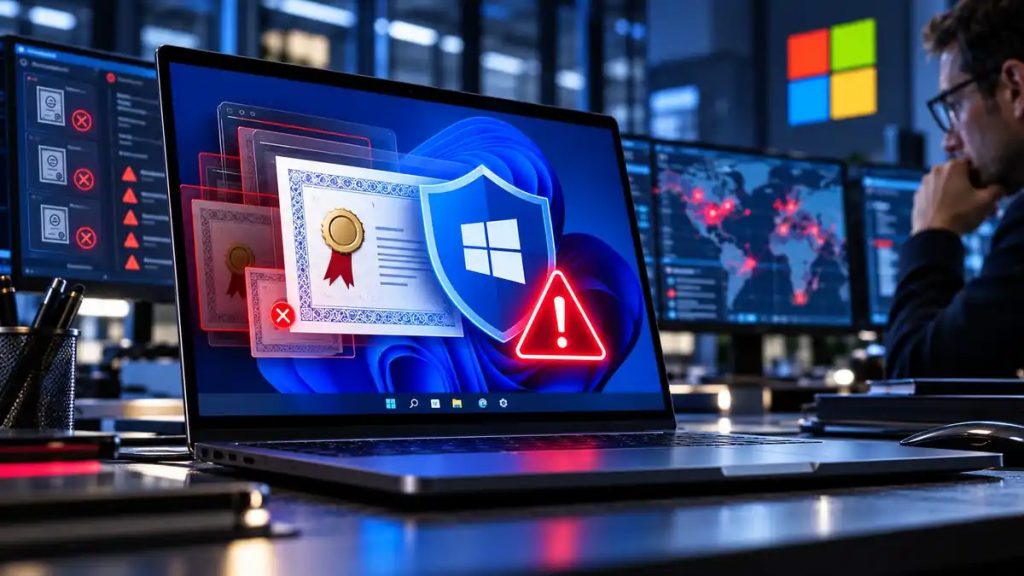
DI iliustracija: nepageidaujamų pranešimų aptikimas darbo kompiuteryje
„Microsoft Teams“ pradės naudoti DI prieš sukčius: aptiks įtartinus pokalbius net be pavojingų nuorodų

„Microsoft“ paskelbė apie planuojamą „Teams“ pokalbių apsaugos funkciją, kuri naudos dirbtinį intelektą sukčiavimo požymiams nustatyti. Ji turėtų vertinti ne tik pavojingas nuorodas ar failus, bet ir pačio pokalbio kontekstą, pavyzdžiui, kai nepažįstamas išorinis asmuo bando apsimesti kolega ar įtikinti darbuotoją atlikti neįprastą veiksmą.
REKLAMA
Šaltinio pranešime nurodytos svarbiausios aplinkybės. Apie funkciją spalio 23 dieną pranešė „BleepingComputer“, remdamasis „Microsoft 365“ plėtros planu. Tikslinis diegimo etapas numatytas lapkričio pradžioje, platesnis prieinamumas – gruodžio pradžioje ar viduryje. Tai reiškia, kad naujovė dar nėra automatiškai veikianti kiekvienoje Lietuvos organizacijos paskyroje.
Elektroninio pašto sukčiavimas seniai tapo įprasta problema, tačiau nusikaltėliai vis dažniau bando užmegzti ryšį per bendradarbiavimo platformas. Jei darbuotojas gauna žinutę iš tariamo IT specialisto, klientų vadybininko ar vadovo, jis gali būti spaudžiamas atskleisti kodą, atsiųsti dokumentą ar skubiai atlikti pervedimą.
Sukčiavimo pranešimai bendradarbiavimo platformose gali atrodyti patikimesni nei anoniminis el. laiškas. Darbuotojas mato pažįstamą programos sąsają, gali gauti prašymą pokalbio metu ir ne visada iš karto pastebi, kad pašnekovas nėra jo organizacijos narys. Užpuolikai gali naudoti tikrus viešai matomus vardus, pareigas ar projektų pavadinimus. Tokiose situacijose pavojinga žinutė nebūtinai turi viruso priedą. Pakanka įtikinimo, kad žmogus pats atliktų nepageidaujamą veiksmą. Tai ir yra vienas pagrindinių kontekstinės analizės uždavinių.
Naujausi straipsniai
„DreamHost“ privertė klientus keisti slaptažodžius: sutriko svetainių ir el. pašto paslaugos
JAV siunčia apie 50 jūrų pėstininkų į Suomiją: NATO stiprina Baltijos jūros kabelių apsaugą
Estija tęs 600 bunkerių statybos konkursą prie Rusijos sienos – aukščiausiasis teismas atmetė skundą
Automatinė DI saugumo sistema turės ieškoti elgesio modelių, tačiau jų interpretacija nėra paprasta. Daug teisėtų pokalbių taip pat prasideda nuo nepažįstamo kliento, naujo tiekėjo ar skubios užklausos. Jei įrankis pernelyg jautrus, gali daugėti melagingų perspėjimų, kurie trukdys darbuotojams. Jei pernelyg atsargus, dalis tikrų atakų liks nepastebėta. Todėl organizacijoms reikės stebėti ne vien tai, ar funkcija įjungta, bet ir kaip dažnai jos įspėjimai pasirodo pagrįsti. Galutinį sprendimą apie finansinį pavedimą ar slaptos informacijos perdavimą vis tiek turi priimti atsakingas žmogus.
Privatumo požiūriu svarbu neapsiriboti vien gamintojo teiginiu, kad pokalbiai nenaudojami modelių mokymui. Administratorių komandos turėtų suprasti, ar vartotojai gali gauti paaiškinimą dėl perspėjimo, kaip saugomi aptikimo įvykiai, kas juos mato ir ar įmanoma ginčyti klaidingą klasifikaciją. Tokie klausimai reikšmingi pagal įmonės darbo taisykles ir duomenų apsaugos praktiką. Lietuvos organizacijoms, kurios naudoja „Teams“ ryšiams su klientais bei partneriais, naujovė gali tapti naudingu papildomu sluoksniu tik kartu su aiškiomis procesų ir darbuotojų mokymo taisyklėmis.
REKLAMA
Sprendimo aplinkybės ir ribos
„Teams“ DI turėtų aptikti socialinės inžinerijos ir apsimetinėjimo požymius, net kai žinutėje nėra aiškiai pavojingos nuorodos. Gamintojas pabrėžia, kad sistemos konteksto analizė skirta saugumui ir pranešimų turinys neturėtų būti saugomas DI modelių mokymui ar papildomiems tikslams.
Tai svarbu privatumo požiūriu: viena vertus, organizacijai naudinga aptikti pavojingą elgesį anksčiau, kita vertus, darbuotojai pagrįstai klausia, kaip analizuojami jų pokalbiai. Tikslų funkcijos taikymą ir poveikį reikia vertinti pagal oficialias „Microsoft“ duomenų apsaugos sąlygas bei administravimo dokumentaciją.
Net ir naudojant kontekstinę DI analizę, darbuotojų tapatybės tikrinimo taisyklės turi išlikti aiškios. Jei nepažįstamas asmuo per „Teams“ prašo nusiųsti vidinį dokumentą arba patvirtinti mokėjimą, geriausia tokį prašymą patikrinti per jau žinomą telefono numerį ar kitą patikimą kanalą. Automatinių įspėjimų nebuvimas neturėtų būti laikomas patvirtinimu, kad pokalbis tikrai saugus. Taip pat svarbu, kad organizacijos administratoriai žinotų, kaip vartotojai gali pranešti apie įtartinus pranešimus ir kas juos tiria. Lietuvos įmonėms, kuriose „Teams“ naudojama bendrauti su išorės partneriais, tokia funkcija gali būti naudinga, bet tik kaip papildoma apsauga greta prieigos ribojimų, darbuotojų mokymo ir atsargių mokėjimų patvirtinimo procedūrų.
REKLAMA
Net ir naudojant kontekstinę DI analizę, darbuotojų tapatybės tikrinimo taisyklės turi išlikti aiškios. Jei nepažįstamas asmuo per „Teams“ prašo nusiųsti vidinį dokumentą arba patvirtinti mokėjimą, geriausia tokį prašymą patikrinti per jau žinomą telefono numerį ar kitą patikimą kanalą. Automatinių įspėjimų nebuvimas neturėtų būti laikomas patvirtinimu, kad pokalbis tikrai saugus. Taip pat svarbu, kad organizacijos administratoriai žinotų, kaip vartotojai gali pranešti apie įtartinus pranešimus ir kas juos tiria. Lietuvos įmonėms, kuriose „Teams“ naudojama bendrauti su išorės partneriais, tokia funkcija gali būti naudinga, bet tik kaip papildoma apsauga greta prieigos ribojimų, darbuotojų mokymo ir atsargių mokėjimų patvirtinimo procedūrų.
Poveikis Lietuvai ir tolesni veiksmai
Lietuvos įmonėms, naudojančioms „Microsoft 365“, ši funkcija gali tapti papildomu saugumo sluoksniu, bet nepakeis darbuotojų mokymo ir tapatybės tikrinimo procedūrų. Jei nepažįstamas asmuo prašo skubiai atlikti banko pavedimą, vis tiek verta patikrinti prašymą per atskirą patikimą kanalą.
„Microsoft“ teigimu, daugeliui administratorių nereikės rankiniu būdu įjungti numatytos apsaugos. Vis dėlto IT skyriai turėtų sekti diegimo grafiką, pranešimus ir galimus melagingus suveikimus. DI sistema padeda sumažinti riziką, bet nesuteikia garantijos, kad kiekvienas sukčiavimo bandymas bus atpažintas. Apie panašius klausimus rašėme anksčiau.
Kaip vertinate šį straipsnį?
NAUJIENOS IŠ INTERNETO
Prenumeruokite mūsų „YouTube“ kanalą ir mėgaukitės įdomiais vaizdo reportažais apie mokslą ir technologijas.
Trumpai, aiškiai ir be triukšmo – gaukite svarbiausias technologijų ir mokslo naujienas pirmieji.
1 700+ narių jau seka mūsų puslapį, laukiame tavęs!
DIENOS SKAITOMIAUSI
1
Užgrobė lėktuvą, gavo 200 000 dolerių ir iššoko su parašiutu: jo tapatybė iki šiol nežinoma
2NASA paskelbė, kada planuojamas astronautų nusileidimas Menulyje
3Senovės žmonių DNR atskleidė netikėtą ledynmečio Europos istoriją
4„OpenAI“ paskelbė apie tris stulbinamus DI atradimus: matematikos ir fizikos įrodymus tikrins mokslininkai
5Du laivai susidūrė uoste – po akimirkos įvyko vienas didžiausių nebranduolinių sprogimų istorijoje
NAUJAUSI
10
Taip pat skaitykite
Atrinkome panašius straipsnius, kurie gali jums patikti.
Kibernetinis Saugumas
„DreamHost“ privertė klientus keisti slaptažodžius: sutriko svetainių ir el. pašto paslaugos
Gabrielė | 2026-10-28
Gynyba Ir Saugumas
JAV siunčia apie 50 jūrų pėstininkų į Suomiją: NATO stiprina Baltijos jūros kabelių apsaugą
Gabrielė | 2026-10-28
Gynyba Ir Saugumas
Estija tęs 600 bunkerių statybos konkursą prie Rusijos sienos – aukščiausiasis teismas atmetė skundą
Rokas | 2026-10-28
Gynyba Ir Saugumas
Ukraina įvedė sankcijas Rusijos raketų tiekimo grandinei: sąraše 44 įmonės ir 51 asmuo
Gabrielė | 2026-10-28
Auto / Moto
„General Motors“ keičia kursą: į hibridinių automobilių gamybą JAV nukreips milijardines investicijas
Rokas | 2026-10-28
Verslas Ir Technologijos
„Anduril“ ir „Qualcomm“ kurs kompiuterį, kurio dalis beveik visiškai pagamintos JAV ir sąjungininkų šalyse
Gabrielė | 2026-10-28
Dirbtinis Intelektas
„Google“ pristatė „Genie 4“: DI pasaulius galima keisti realiu laiku – ateityje keisis žaidimų kūrimas
Rokas | 2026-10-28
Išmanieji Įrenginiai
„Apple“ išleido „iOS 27.2“: daugiau nei 160 saugumo pataisų ir naujos „Siri“ galimybės – o kaip Lietuva?
Gabrielė | 2026-10-28
Dirbtinis Intelektas
„Opera“ pristatė būdą naudoti DI tiesiai naršyklėje be debesijos – duomenys gali likti kompiuteryje
Rokas | 2026-10-28
Verslas Ir Technologijos
Didelis bankas perspėja: neduokite savo prisijungimo duomenų DI agentams – galite prarasti paskyros kontrolę
Gabrielė | 2026-10-28