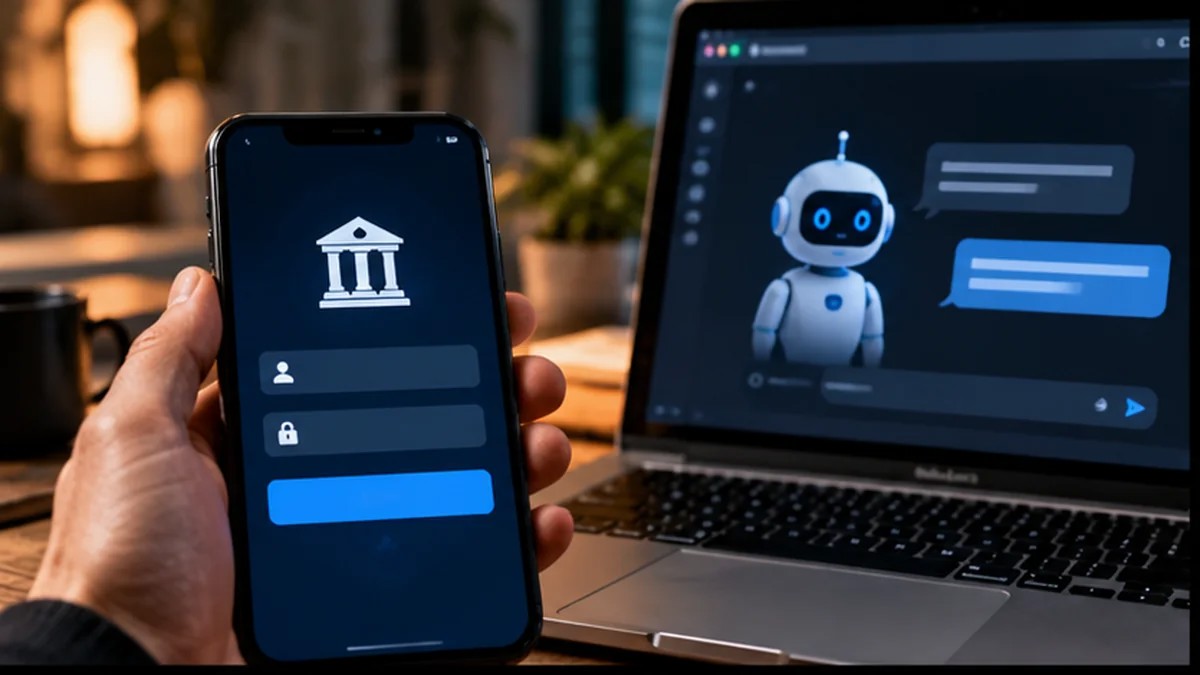
DI iliustracija: banko prisijungimo duomenys ir dirbtinio intelekto asistentas
Didelis bankas perspėja: neduokite savo prisijungimo duomenų DI agentams – galite prarasti paskyros kontrolę

DI agentams vis dažniau siūloma patikėti ne vien laiškų rašymą ar informacijos paiešką, bet ir mokėjimus, apsipirkimą bei asmeninių finansų valdymą. Tačiau „Bank of America“ klientams išsiuntė aiškų perspėjimą: banko prisijungimo vardo ir slaptažodžio negalima atiduoti išorinei DI programai, net jei ji žada viską atlikti už žmogų.
REKLAMA
Spalio 26–27 dienų šaltinyje pateikiamos šios incidento detalės. Spalio 27 dieną „TechCrunch“ pranešė apie banko klientams išplatintą laišką. Bankas ragina nesidalyti prisijungimo informacija su trečiosiomis šalimis, įskaitant dirbtiniu intelektu grįstus agentus, kurie siūlo prisijungti klientų vardu. „Bank of America“ atstovas patvirtino, kad toks perspėjimas autentiškas.
Šis klausimas sparčiai aktualėja, nes DI agentai skiriasi nuo įprasto pokalbių roboto. Agentui suteikus prieigą prie svetainės ar programėlės, jis gali savarankiškai atlikti kelis veiksmus: prisijungti, ieškoti informacijos, pildyti formas, o turėdamas atitinkamas teises – inicijuoti pinigų pervedimą. Toks patogumas naudingas tik tada, kai prieiga ribota ir aiškiai kontroliuojama.
Anksčiau dauguma skaitmeninių asistentų apsiribodavo informacijos paieška arba teksto generavimu. Naujos kartos agentai gali veikti svetainėse ir programėlėse naudodami vartotojo sesiją. Dėl to iš pirmo žvilgsnio patogus prašymas „sutvarkyk mano sąskaitas“ gali apimti keliolika automatinių veiksmų, tarp jų duomenų skaitymą ir užsakymų patvirtinimą. Jei sistemoje nėra aiškių ribų, agentui gali būti suteikta daug daugiau teisių nei iš tikrųjų reikia. Bankininkystėje toks skirtumas ypač jautrus, nes klaida gali sukelti tiesioginius finansinius nuostolius.
Naujausi straipsniai
„Anduril“ ir „Qualcomm“ kurs kompiuterį, kurio dalis beveik visiškai pagamintos JAV ir sąjungininkų šalyse
„Google“ pristatė „Genie 4“: DI pasaulius galima keisti realiu laiku – ateityje keisis žaidimų kūrimas
„Apple“ išleido „iOS 27.2“: daugiau nei 160 saugumo pataisų ir naujos „Siri“ galimybės – o kaip Lietuva?
Saugus alternatyvus modelis – ribotos prieigos suteikimas. Pavyzdžiui, programa gali gauti teisę perskaityti tik sąskaitos likutį, bet neinicijuoti pavedimų; arba kiekvienam pavedimui prašyti atskiro patvirtinimo. Tokie sprendimai skiriasi nuo situacijos, kai paslaugai atiduodamas visas banko slaptažodis. Kai kurie bankai ir mokėjimo technologijų kūrėjai svarsto technines sąsajas bei aiškiai atšaukiamus leidimus. Kol tokie mechanizmai nėra oficialiai palaikomi konkretaus banko, vartotojas neturėtų eksperimentuoti su prisijungimo duomenų perdavimu atsitiktiniam agentui.
Lietuvoje finansinių technologijų rinka plati, o naudotojai sparčiai išbando naujas automatizavimo priemones. Tačiau vartotojui gali būti sunku suprasti, ar jo naudojamas DI įrankis veikia oficialaus banko leidimu, ar tiesiog mėgina prisijungti svetainėje jo vardu. Tokį skirtumą reikia patikrinti prieš suteikiant prieigą. Jei paslauga prašo vienkartinio SMS kodo, Smart-ID patvirtinimo ar pilno banko slaptažodžio, tai ypač aiškus signalas sustoti ir patikrinti jos teisėtumą. Saugumas čia svarbesnis už keliomis sekundėmis sutaupytą laiką.
REKLAMA
Kas įvyko ir kokie tikrieji pavojai
Jei žmogus įveda savo banko slaptažodį į nepatikrintą DI paslaugą, rizika apima ir technines klaidas, ir netinkamus agento sprendimus. Saugumo spraga DI tiekėjo infrastruktūroje galėtų atskleisti slaptažodį, o pernelyg plačios teisės leistų atlikti veiksmus, kurių žmogus neplanavo. Net patikimas įrankis savaime netampa banko oficialiai palaikomu prisijungimo kanalu.
Banko perspėjime taip pat atkreiptas dėmesys į atsakomybę. Dalis finansų įstaigų sutartyse numato, kad naudotojas atsako už veiklą, atsiradusią po savanoriško prisijungimo duomenų perdavimo. Konkrečios atsakomybės ribos priklauso nuo šalies, sutarties ir aplinkybių, todėl negalima teigti, kad kiekvienas Lietuvos bankas taikys identišką taisyklę.
Kasdieniame finansų valdyme DI gali būti naudingas net neturėdamas galimybės prisijungti prie banko paskyros. Pavyzdžiui, žmogus gali eksportuoti sąskaitos išrašą, pašalinti jame nereikalingus asmeninius duomenis ir paprašyti išanalizuoti išlaidų kategorijas. Vis dėlto tokiu atveju reikia įvertinti, ar pasirinkta DI paslauga leidžia saugiai tvarkyti finansinius duomenis. Tai skiriasi nuo situacijos, kai agentui perduodamas prisijungimo vardas, slaptažodis ir mokėjimų patvirtinimai. Vartotojui geriau rinktis sprendimą, kuriame leidimai riboti ir atšaukiami, o svarbūs pavedimai patvirtinami atskirai. Jei bankas pats nepalaiko tokio mechanizmo, saugiau finansinius veiksmus atlikti įprastoje oficialioje programėlėje.
REKLAMA
Ką verta žinoti Lietuvoje
Finansų ir technologijų sektorius tuo pat metu ieško saugesnių sprendimų: ribotų prieigos leidimų, patvirtinimų kiekvienai operacijai ir techninių sąsajų, kurios neprivalo perduoti slaptažodžio DI agentui. Tokią prieigą svarbu atskirti nuo paprasto prisijungimo vardo bei slaptažodžio perdavimo trečiajam asmeniui.
Lietuvos vartotojams praktiškas principas išlieka tas pats: prisijungti prie banko tik oficialiais jo kanalais, naudoti stiprų papildomą patvirtinimą ir neleisti programai saugoti banko slaptažodžio be aiškaus poreikio. DI asistentas gali padėti suprasti sąskaitos išrašą, bet jam dėl to nereikia suteikti visiškos banko paskyros kontrolės. Plačiau susijusiu klausimu rašėme anksčiau.
Kaip vertinate šį straipsnį?
NAUJIENOS IŠ INTERNETO
Prenumeruokite mūsų „YouTube“ kanalą ir mėgaukitės įdomiais vaizdo reportažais apie mokslą ir technologijas.
Trumpai, aiškiai ir be triukšmo – gaukite svarbiausias technologijų ir mokslo naujienas pirmieji.
1 700+ narių jau seka mūsų puslapį, laukiame tavęs!
DIENOS SKAITOMIAUSI
1
Užgrobė lėktuvą, gavo 200 000 dolerių ir iššoko su parašiutu: jo tapatybė iki šiol nežinoma
2NASA paskelbė, kada planuojamas astronautų nusileidimas Menulyje
3Senovės žmonių DNR atskleidė netikėtą ledynmečio Europos istoriją
4„OpenAI“ paskelbė apie tris stulbinamus DI atradimus: matematikos ir fizikos įrodymus tikrins mokslininkai
5Du laivai susidūrė uoste – po akimirkos įvyko vienas didžiausių nebranduolinių sprogimų istorijoje
NAUJAUSI
10
Taip pat skaitykite
Atrinkome panašius straipsnius, kurie gali jums patikti.
Kibernetinis Saugumas
„DreamHost“ privertė klientus keisti slaptažodžius: sutriko svetainių ir el. pašto paslaugos
Gabrielė | 2026-10-28
Kibernetinis Saugumas
„Microsoft Teams“ pradės naudoti DI prieš sukčius: aptiks įtartinus pokalbius net be pavojingų nuorodų
Rokas | 2026-10-28
Gynyba Ir Saugumas
JAV siunčia apie 50 jūrų pėstininkų į Suomiją: NATO stiprina Baltijos jūros kabelių apsaugą
Gabrielė | 2026-10-28
Gynyba Ir Saugumas
Estija tęs 600 bunkerių statybos konkursą prie Rusijos sienos – aukščiausiasis teismas atmetė skundą
Rokas | 2026-10-28
Gynyba Ir Saugumas
Ukraina įvedė sankcijas Rusijos raketų tiekimo grandinei: sąraše 44 įmonės ir 51 asmuo
Gabrielė | 2026-10-28
Auto / Moto
„General Motors“ keičia kursą: į hibridinių automobilių gamybą JAV nukreips milijardines investicijas
Rokas | 2026-10-28
Verslas Ir Technologijos
„Anduril“ ir „Qualcomm“ kurs kompiuterį, kurio dalis beveik visiškai pagamintos JAV ir sąjungininkų šalyse
Gabrielė | 2026-10-28
Dirbtinis Intelektas
„Google“ pristatė „Genie 4“: DI pasaulius galima keisti realiu laiku – ateityje keisis žaidimų kūrimas
Rokas | 2026-10-28
Išmanieji Įrenginiai
„Apple“ išleido „iOS 27.2“: daugiau nei 160 saugumo pataisų ir naujos „Siri“ galimybės – o kaip Lietuva?
Gabrielė | 2026-10-28
Dirbtinis Intelektas
„Opera“ pristatė būdą naudoti DI tiesiai naršyklėje be debesijos – duomenys gali likti kompiuteryje
Rokas | 2026-10-28