


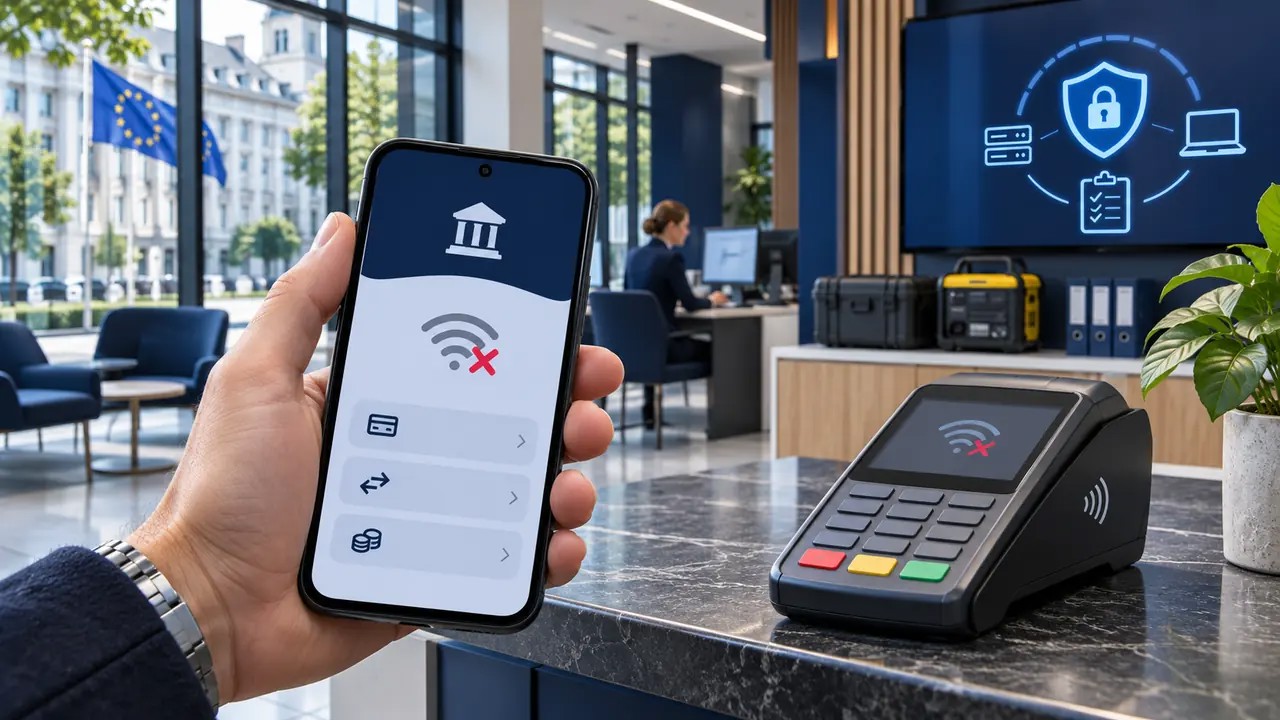
DI sukurta iliustracija.
Kas nutiktų bankui užstrigus debesijai? ECB ruošia atskirą priklausomybės patikrą

Europos Centrinis Bankas planuoja tikslingai tikrinti, kiek bankai priklausomi nuo debesijos paslaugų tiekėjų ir ar galėtų atsigauti sutrikus svarbioms išorinėms paslaugoms. Tai numatyta lapkričio 19 d. paskelbtuose 2027–2029 m. bankų priežiūros prioritetuose. Lietuvos gyventojams tai susiję su paprastu kasdieniu poreikiu: kad mokėjimai ir prieiga prie sąskaitos veiktų net tada, kai techninė problema kyla už paties banko ribų.
REKLAMA
Priežiūros institucija išskiria koncentraciją pas kelis svarbius tiekėjus, ribotas jų pakeitimo galimybes ir sudėtingą pasitraukimą iš paslaugos. Plane taip pat numatyti kibernetinio saugumo patikrinimai, senų IT trūkumų šalinimo stebėjimas ir pasirengimo pereiti prie pokvantinės kriptografijos vertinimas. Tai planuojami priežiūros darbai, o ne pranešimas apie šiandien vykstantį bankų sutrikimą.
ECB atskirai domėsis DI naudojimo valdymu ir rizikos kontrole. Dokumentas nepaskelbia, kad visi bankai turi atsisakyti debesijos arba sustabdyti naujų technologijų diegimą. Klausimas konkretesnis: ar inovacijas lydinti priklausomybė ir galimos nesėkmės yra suprantamos, išbandytos ir valdomos? Šį darbą planuojama derinti su jau anksčiau nustatytų problemų taisymu.
Pelningas bankas ir veikianti programėlė – skirtingi klausimai
Tą pačią dieną paskelbtame metinio vertinimo pranešime ECB aprašo iš esmės tvirtas sektoriaus kapitalo ir likvidumo pozicijas. 108 bankus apėmusio vertinimo bendras rezultatas išliko stabilus. Tačiau veiklos ir informacinių technologijų rizika tebėra viena silpniau vertinamų sričių. Finansinis rezervas pats savaime neatkuria neveikiančio prisijungimo ar duomenų apdorojimo sistemos.
REKLAMA
Naujausi straipsniai
4,5 mlrd. dolerių už įmonių DI: „Palo Alto Networks“ perka „Applied Compute“
Kodėl stringa „ChatGPT“? „OpenAI“ klaidų priežasčių ieškoti pavedė pačiam DI
Ultragarsas be šalto gelio: MIT sukūrė medžiagą, kuri galėtų pakeisti tyrimų jutiklius
Naujos kokybinės priežiūros priemonės skirtos 78 bankams, o bendras tokių naujų priemonių skaičius sumažėjo maždaug perpus. Tai dera su siekiu daugiau dėmesio sutelkti į reikšmingus trūkumus. Šie skaičiai apibūdina vertintą grupę: iš jų negalima nustatyti, kuris konkretus Lietuvos bankas turi vieną ar kitą problemą.
Technologinė priklausomybė taip pat nėra vien serverio vieta. Pavyzdžiui, paslauga gali veikti vienoje infrastruktūroje, bet vartotojo tapatybę tikrinti per kitą sistemą. Jei atsarginis planas pakeičia tik serverį, o prisijungimo grandis lieka ta pati, dalis problemos gali išlikti. Todėl vertinant tęstinumą reikia žiūrėti į visą paslaugos kelią iki kliento.
Tas pats galioja atsarginėms duomenų kopijoms. Kopija yra reikalingas išteklius, tačiau paslaugai atkurti dar reikia veikiančių programų, prieigos teisių ir sutartos veiksmų sekos. Praktinis bandymas parodo, ar šios dalys dera tarpusavyje. Vien faktas, kad kopija kažkur saugoma, neatsako, kiek užtruks atnaujinti realius mokėjimus ar klientų aptarnavimą.
REKLAMA
Rizika gali būti bendra kelioms įstaigoms
Europos vertybinių popierių ir rinkų institucija, aiškindama DORA sistemą, pabrėžia platesnę problemą: finansinės paslaugos priklauso ir nuo technologijų įmonių, kurios pačios nėra finansų įstaigos. Netinkamai valdoma tokia priklausomybė gali paveikti kitus sektorius bei ekonomiką. Dėl to vien atskiro banko vidaus saugumo patikros ne visada pakanka.
DORA apima IT rizikos valdymą, incidentų tvarkymą ir pranešimus, atsparumo bandymus bei svarbių išorinių tiekėjų priežiūrą. Reglamentas taikomas nuo 2025 m. sausio 17 d. Naujas ECB planas remiasi jau veikiančia sistema; jis nėra naujas reikalavimas, kuris tik dabar pirmą kartą atkreiptų dėmesį į išorinius tiekėjus.
Klientui skirtumas dažnai nematomas tol, kol viskas veikia. Mokėjimo langas rodo banko ženklą, tačiau paslaugos teikimo grandinėje gali dalyvauti daugiau įmonių. Jei kelios finansų įstaigos naudoja bendrą svarbią technologinę paslaugą, vienos grandies sutrikimas teoriškai gali paliesti daugiau nei vieną banką. Tai priežastis vertinti priklausomybių sankaupas, o ne vien kiekvieną sutartį atskirai.
Technologijų milžinių reikšmę finansams jau aptarėme rašydami apie jų augantį svorį euro obligacijų rinkoje. Dabartinė tema kitokia: ji susijusi su veikiančiomis paslaugomis ir jų tęstinumu. Tas pats tiekėjas gali būti svarbus ir kaip verslo partneris, ir kaip infrastruktūros dalis, tačiau šias rizikas reikia vertinti atskirais duomenimis.
Vertinant būsimos patikros rezultatus svarbiausia bus konkretumas. Ar bankas žino, kurios funkcijos priklauso nuo tiekėjo? Ar išbandytas jų atkūrimas? Ar migracijos planas įmanomas per veiklai priimtiną laiką? Tokie klausimai leidžia atskirti dokumentuose aprašytą pasirengimą nuo realiai patikrinto gebėjimo tęsti darbą.
Paskelbtas planas savaime nekeičia Lietuvos gyventojų sąskaitų naudojimo taisyklių ir neįrodo konkrečios paslaugos nesaugumo. Jis parodo, kur artimiausiais metais bus kreipiamas priežiūros dėmesys. Bankams tai reiškia būtinybę pateikti aiškius atsakymus apie savo technologinį pagrindą, o klientams – papildomą dėmesį paslaugų patikimumui, kuris dažnai lieka nepastebimas iki pirmo ilgesnio sutrikimo.
Kaip vertinate šį straipsnį?
NAUJIENOS IŠ INTERNETO
Prenumeruokite mūsų „YouTube“ kanalą ir mėgaukitės įdomiais vaizdo reportažais apie mokslą ir technologijas.






Trumpai, aiškiai ir be triukšmo – gaukite svarbiausias technologijų ir mokslo naujienas pirmieji.
1 700+ narių jau seka mūsų puslapį, laukiame tavęs!
DIENOS SKAITOMIAUSI
1
Lietuva – ES trejetuke pagal technologijų ir tiksliųjų mokslų aukštąjį išsilavinimą
2Europa tiria smūgius iš orbitos: „ATMOS“ ir MBDA pradeda PODS projektą
3IT sektoriaus vyrai: kompiuterį išjungė, bet galva vis dar darbe – kada ieškoti pagalbos?
4Vienas šiltas įkrovimas padėjo baterijai veikti vėsoje: po 250 ciklų liko 87 proc. talpos
5„Chrome“ ištaisė 204 saugumo spragas: atnaujinimą užbaigia naršyklės paleidimas iš naujo
NAUJAUSI
10
Taip pat skaitykite
Atrinkome panašius straipsnius, kurie gali jums patikti.
Technologijų Gidai
Kompiuteris gąsdina „virusais“? Pirmiausia patikrinkite vieną naršyklės leidimą
TechNaujienos.lt | 2026-11-20
Verslas Ir Technologijos
4,5 mlrd. dolerių už įmonių DI: „Palo Alto Networks“ perka „Applied Compute“
TechNaujienos.lt | 2026-11-20
Technologijų Gidai
„Smart-ID“ prašo PIN, nors niekur nesijungiate: ką daryti ir ko netvirtinti
TechNaujienos.lt | 2026-11-20
Technologijų Gidai
Keičiate telefoną? Kaip perkelti 2FA kodus ir neužsirakinti savo paskyrų
TechNaujienos.lt | 2026-11-19
Technologijų Gidai
„Windows“ prašo 48 skaitmenų rakto: kur rasti „BitLocker“ atkūrimo kodą
TechNaujienos.lt | 2026-11-19
Kibernetinis Saugumas
„Synology“ saugyklų spraga jau naudojama atakoms: ką patikrinti savininkams
TechNaujienos.lt | 2026-11-19
Kibernetinis Saugumas
„NGINX“ aptiktos penkios spragos: serverį galima atakuoti be slaptažodžio
TechNaujienos.lt | 2026-11-19
Kibernetinis Saugumas
„Windows“ tikrins aštuonias apsaugas vienu kartu: rezultatą galės vertinti ir programėlės
TechNaujienos.lt | 2026-11-19
Verslas Ir Technologijos
DI sukurta programėlė dar nėra verslas: švedų „CloudBackend“ pritraukė 6,6 mln. eurų
TechNaujienos.lt | 2026-11-19
Verslas Ir Technologijos
DI bumas pasiekė ir obligacijų rinką: ECB atskleidė augančią priklausomybę nuo JAV milžinių
TechNaujienos.lt | 2026-11-18
Diskusija
0Ką manote apie šią naujieną? Pasidalinkite savo nuomone.
Komentuodami laikykitės komentavimo taisyklių .
Komentarai
Naujausi pirmiausiaĮkeliama...