


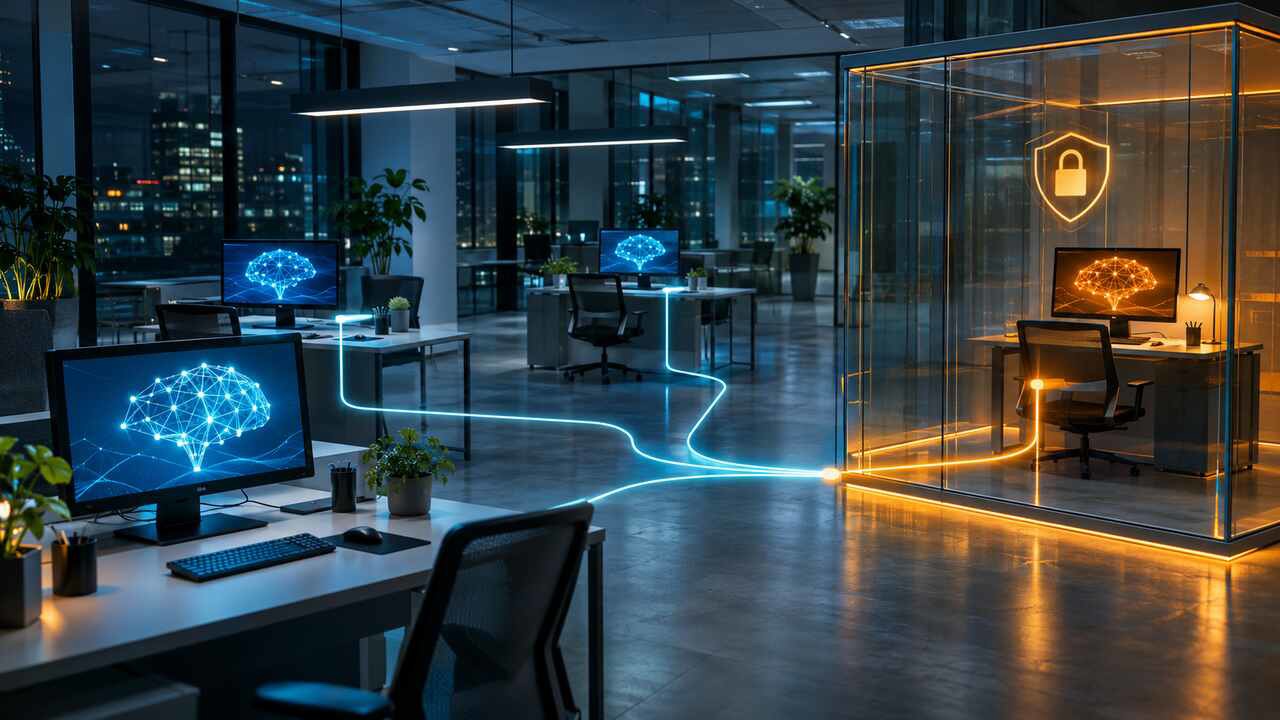
DI sukurta iliustracija.
„Microsoft“ perspėja: DI agentus įmonėse reikia laikyti vidine saugumo rizika

Dirbtinio intelekto agentai įmonėse neturėtų būti laikomi tiesiog patogiais pagalbininkais – jų teisės ir veiksmai turi būti kontroliuojami taip pat griežtai kaip privilegijuotų darbuotojų paskyros. Tokią poziciją lapkričio 19 d. paskelbė „Microsoft“, teigdama, kad agentai gali tapti „vidiniais“ rizikos šaltiniais, jei gauna per daug prieigos ir jų veikla nėra matoma.
REKLAMA
Bendrovė primena, kad nauji DI įrankiai dažnai išnaudoja senas problemas: numatytuosius slaptažodžius, neįdiegtas pataisas, per plačias teises ir prastą stebėseną. Skirtumas tas, kad agentas gali veikti mašininiu greičiu. „Microsoft“ mini Kinijai priskiriamą grupę „Storm-0940“, kuri, pasak bendrovės, DI sistemą naudojo vienu metu atakuodama šimtus organizacijų ir kai kuriais atvejais privilegijuotą prieigą prie debesijos gavo greičiau nei per tris valandas.
Agentas nėra paprastas darbuotojas
Žmogus paprastai vienu metu dirba keliuose languose ir priima ribotą skaičių sprendimų. Agentas gali per kelias minutes perskaityti tūkstančius failų, išsiųsti užklausas kelioms sistemoms ir vykdyti ilgą veiksmų grandinę. Jei jo paskyra turi priėjimą prie klientų duomenų, kodo saugyklų ar mokėjimų, viena klaida arba netinkamai suprastas nurodymas gali greitai išplisti.
Todėl svarbu atskirti, ką agentas gali matyti, ką gali siūlyti ir ką gali atlikti be žmogaus patvirtinimo. Mažiausių teisių principas reiškia, kad kiekvienai užduočiai suteikiama tik būtina prieiga, o ji automatiškai panaikinama darbui pasibaigus. Kritiniai veiksmai – pinigų pervedimas, duomenų trynimas, paskyros teisių pakeitimas ar programos diegimas – turi turėti papildomą patvirtinimo slenkstį.
Naujausi straipsniai
ADP įsigijo „ZenBusiness“: nori lydėti mažą verslą nuo įkūrimo iki darbuotojų samdymo
„Kpler“ užbaigė 1,5 mlrd. dolerių investiciją: statys ant pasaulinės prekybos duomenų
„Swedbank“ skolina 50 mln. eurų „Norvelitos“ sandoriui: kuriama Baltijos žuvies grupė
Valdyba turi žinoti, kiek agentų veikia
„Microsoft“ teigia, kad DI sauga jau nebėra vien IT skyriaus klausimas. Vadovybė turėtų žinoti, kiek agentų organizacijoje aktyvuota, kokius išteklius jie pasiekia, kokius veiksmus gali atlikti savarankiškai ir kas stebi jų sprendimus. Praktikoje tai primena turto inventorizaciją: negalima apsaugoti sistemos, kurios egzistavimo saugumo komanda nežino.
Bendrovė siūlo keturias kryptis: mažinti techninę skolą, trumpinti pataisų diegimo laiką, užtikrinti išsamią stebėseną ir gynybai taip pat naudoti mašininio greičio priemones. Svarbu matuoti ne rastų pažeidžiamumų skaičių, o laiką iki patikrinto pataisymo. Viešai paskelbus spragą, DI gali padėti užpuolikams greičiau sukurti išnaudojimo būdą, todėl savaitėmis trunkantis atnaujinimo procesas tampa nepriimtinas.
REKLAMA
Lietuvos įmonėms praktinis pirmas žingsnis būtų sudaryti agentų registrą ir patikrinti jų prieigos raktus. Reikėtų nustatyti, ar visi veiksmai žurnalizuojami, ar galima atkurti agento sprendimų seką ir ar egzistuoja „avarinis stabdis“. Panašų atsargumo poreikį parodė bankų perspėjimas dėl prisijungimų perdavimo DI agentams bei „Warp“ tiekėjo incidentas.
DI agentą saugumo požiūriu verta laikyti ne pokalbių langu, o nauju programiniu naudotoju. Jei jis gali skaityti el. paštą, kurti failus, pasiekti klientų duomenis ar inicijuoti pirkimą, jam turi galioti tokie patys tapatybės ir teisių principai kaip darbuotojui. Praktikoje tai reiškia atskirą paskyrą, mažiausias būtinas teises, trumpalaikius raktus ir draudimą naudoti bendrus administratoriaus prisijungimus. Agentui nereikalinga prieiga neturėtų būti suteikiama vien dėl patogesnės demonstracijos.
Antrasis sluoksnis yra matomumas. Organizacija turi registruoti, kokią užduotį agentas gavo, kokius duomenis skaitė, kokius įrankius kvietė ir ką pakeitė. Vien galutinio atsakymo neužtenka, nes klaida gali atsirasti tarpiniuose veiksmuose. Aukštesnės rizikos operacijoms verta numatyti žmogaus patvirtinimą, operacijų limitus ir galimybę greitai atšaukti rezultatą. Bandymų aplinka turi būti atskirta nuo tikrų klientų bei finansinių sistemų.
REKLAMA
Lietuvos įmonėms svarbu šias taisykles įtraukti dar prieš plečiant pilotą. Dažna rizika atsiranda tada, kai mažas eksperimentas gauna prieigą prie realios „Microsoft 365“, CRM ar apskaitos aplinkos ir tyliai tampa kasdieniu įrankiu. Saugumo komanda turėtų žinoti, kas yra agento savininkas, kada baigiasi jo leidimai ir kas reaguoja į incidentą. Nauda gali būti didelė, tačiau ji neturėtų būti perkama už nevaldomą prieigą.
Įmonėms praktiškiausia DI agentą vertinti kaip naują techninę paskyrą, turinčią galimybę skaityti ir keisti duomenis. Jam turėtų galioti mažiausių teisių principas: prieiga tik prie tų sistemų ir veiksmų, kurių reikia konkrečiai užduočiai. Ypač rizikinga agentui suteikti bendrą el. pašto, failų ir finansinių sistemų prieigą, nes viena klaidinga instrukcija tuomet gali paveikti kelis procesus. Reikia registruoti jo veiksmus, atskirti bandomąją aplinką ir nustatyti operacijas, kurioms privalomas žmogaus patvirtinimas. Tai nėra vien IT skyriaus klausimas. Verslo vadovai turi nuspręsti, kokios klaidos kaina priimtina, o darbuotojai – žinoti, kada agento rezultatu negalima pasitikėti be papildomos patikros.
Svarbiausia „Microsoft“ žinutė nėra naujas produktas. Ji gana nepatogi: pažangiausias modelis neišspręs neprižiūrėtų paskyrų, senų serverių ir chaotiškų leidimų. DI tik padidins tokių trūkumų mastą. Todėl agentų diegimo projektas turėtų prasidėti ne nuo demonstracijos vadovybei, o nuo aiškių teisių, stebėsenos, atsakomybės ir grįžimo į saugų rankinį režimą plano.
Kaip vertinate šį straipsnį?
NAUJIENOS IŠ INTERNETO
Prenumeruokite mūsų „YouTube“ kanalą ir mėgaukitės įdomiais vaizdo reportažais apie mokslą ir technologijas.






Trumpai, aiškiai ir be triukšmo – gaukite svarbiausias technologijų ir mokslo naujienas pirmieji.
1 700+ narių jau seka mūsų puslapį, laukiame tavęs!
DIENOS SKAITOMIAUSI
1
Ukrainai – du nauji raketiniai kateriai: britai ir norvegai skiria daugiau kaip 100 mln. svarų
2„Gemini“ pradeda valdyti „Mac“: DI pats spaudys mygtukus ir pildys formas
3Droną stabdyti be šūvio: Vokietija ir Nyderlandai užsakė „Knifefish“ sistemas
4„Smart-ID“ prašo PIN, nors niekur nesijungiate: ką daryti ir ko netvirtinti
5Duomenų centras toli, tarša – šalia: MIT įvertino paslėptą elektros kainą sveikatai
NAUJAUSI
10
Taip pat skaitykite
Atrinkome panašius straipsnius, kurie gali jums patikti.
Verslas Ir Technologijos
DI agentai jau gali priimti kortelių mokėjimus: „Natural“ pristatė „Accept“
TechNaujienos.lt | 2026-11-20
Verslas Ir Technologijos
„Alibaba“ DI debesijos pajamos šoktelėjo 53 proc.: išoriniai klientai augo dar sparčiau
TechNaujienos.lt | 2026-11-20
Verslas Ir Technologijos
ADP įsigijo „ZenBusiness“: nori lydėti mažą verslą nuo įkūrimo iki darbuotojų samdymo
TechNaujienos.lt | 2026-11-21
Verslas Ir Technologijos
„Kpler“ užbaigė 1,5 mlrd. dolerių investiciją: statys ant pasaulinės prekybos duomenų
TechNaujienos.lt | 2026-11-21
Dirbtinis Intelektas
DI peržiūrėjo beveik 4 000 medicinos tyrimų: kodu dalijosi tik maždaug kas aštuntas
TechNaujienos.lt | 2026-11-21
Dirbtinis Intelektas
DI iš medicininių vaizdų vertina biologinį amžių: apžvelgta 40 tyrimų
TechNaujienos.lt | 2026-11-21
Dirbtinis Intelektas
DI modelis išmoko jungti audinio vaizdą ir genų duomenis: išbandytas 107 vėžio užduotyse
TechNaujienos.lt | 2026-11-21
Dirbtinis Intelektas
Žmogaus ar „Gemini“ tempimo planas? Tyrimas patikrino biuro darbuotojus
TechNaujienos.lt | 2026-11-21
Kibernetinis Saugumas
NATO perspėja: kritinė gynybos infrastruktūra vis dažniau priklauso privačioms IT įmonėms
TechNaujienos.lt | 2026-11-21
Kibernetinis Saugumas
„nginx2root“ spragos kelia skubų pavojų: ką turi padaryti svetainių administratoriai
TechNaujienos.lt | 2026-11-21