


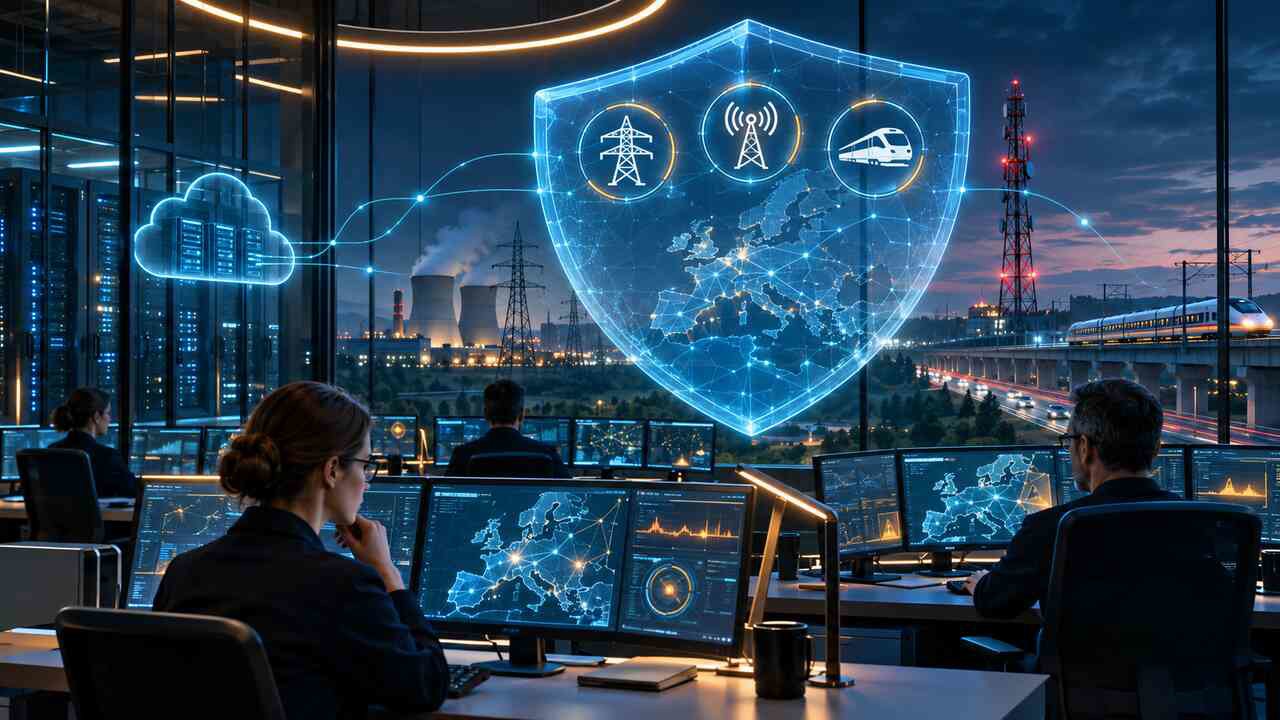
DI sukurta iliustracija.
NATO perspėja: kritinė gynybos infrastruktūra vis dažniau priklauso privačioms IT įmonėms

NATO nori glaudžiau dirbti su kibernetinio saugumo ir skaitmeninės infrastruktūros bendrovėmis, nes didelė dalis ryšio, debesijos ir duomenų paslaugų, reikalingų kolektyvinei gynybai, priklauso privačiam sektoriui. Lapkričio 19 d. paskelbtame NATO pranešime pabrėžiama, kad krizės metu Aljansas negali remtis vien savo valdomais tinklais.
REKLAMA
Metinėje NATO kibernetinės gynybos konferencijoje sąjungininkai ir verslo atstovai aptarė, kaip išlaikyti ryšį, judinti pajėgas ir tęsti operacijas, jei komercinės paslaugos būtų sutrikdytos. NATO atstovai ragina iš anksto praktiškai išbandyti prioritetų nustatymą, informacijos dalijimąsi, papildomų pajėgumų mobilizavimą ir veiklos tęstinumą. Atskiras dėmesys skirtas saugiam DI funkcijų naudojimui bei gebėjimui dirbti tada, kai jos tampa nepasiekiamos.
Debesija tapo gynybos dalimi
Kariuomenės vis dažniau naudoja tas pačias debesijos, palydovinio ryšio, programinės įrangos ir duomenų centrų paslaugas kaip civilinis verslas. Tai leidžia greičiau diegti naujoves, tačiau sukuria naują priklausomybę: sutrikus vienam paslaugų teikėjui, poveikis gali apimti kelias valstybes ir daugybę sistemų. Todėl vieša ir privati infrastruktūra turi būti planuojama kaip viena atsparumo grandinė.
Problema nėra vien techninė. Krizės metu gali kilti klausimų, kuris klientas gaus ribotą ryšio pajėgumą, kas leidžia keistis jautriais duomenimis, kaip greitai privati įmonė gali skirti specialistų ar įrangos ir kas padengs išlaidas. Jeigu tokios taisyklės pradedamos aiškintis tik incidento metu, net techniškai veikianti paslauga gali būti panaudota per lėtai.
Naujausi straipsniai
ADP įsigijo „ZenBusiness“: nori lydėti mažą verslą nuo įkūrimo iki darbuotojų samdymo
„Kpler“ užbaigė 1,5 mlrd. dolerių investiciją: statys ant pasaulinės prekybos duomenų
„Swedbank“ skolina 50 mln. eurų „Norvelitos“ sandoriui: kuriama Baltijos žuvies grupė
DI agentai turi būti laikomi rizikos dalimi
NATO pranešime išskirtas ir DI palaikomų galimybių tęstinumas. Organizacijos diegia agentus, kurie apdoroja duomenis, automatizuoja užduotis ar padeda operatoriams priimti sprendimus. Tačiau modelio, tiekėjo ar debesijos sutrikimas neturi sustabdyti pagrindinės funkcijos. Reikia atsarginio darbo režimo, aiškių leidimų ir žinojimo, kokius veiksmus sistema gali atlikti savarankiškai.
Lietuvos įmonėms tai atveria galimybių, bet kartu kelia aukštesnę kartelę. NATO ieško ne vien gražių demonstracijų, o sprendimų, kurie veikia esant ryšio trukdžiams, turi audituojamą tiekimo grandinę ir gali būti palaikomi ilgą laiką. Apie konkrečią paklausą rašėme apžvalgoje apie 2,7 mlrd. eurų NATO technologijų poreikį. Kibernetinės gynybos konferencija paaiškina, kodėl tame sąraše tiek daug vietos skiriama ne ginklams, o programinei įrangai, duomenims ir paslaugų tęstinumui.
REKLAMA
NATO perspėjimo esmė – kritinė paslauga šiandien dažnai remiasi ne vien valstybės valdomais tinklais. Elektros bendrovė gali naudoti privataus debesijos tiekėjo sistemas, ryšių operatorius – išorines programinės įrangos platformas, o logistika – komercinius palydovinius duomenis. Sutrikus vienam nematomam tiekėjui, poveikis gali persimesti į kelias šalis ir sektorius. Todėl vien nacionalinio infrastruktūros sąrašo nepakanka: reikia matyti ir svarbiausias jo technologines priklausomybes.
Praktinis žingsnis yra tiekėjų žemėlapis, kuriame pažymėta ne tik sutarties šalis, bet ir duomenų vieta, atsarginiai pajėgumai bei incidento pranešimo tvarka. Organizacijos turėtų žinoti, ar gali tęsti veiklą dingus konkrečiai debesijos zonai, licencijų serveriui ar nuotolinės priežiūros paslaugai. Sutartyje pažadėtas prieinamumas ne visada atsako, kas nutiks platesnės krizės metu, kai tas pats tiekėjas vienu metu aptarnaus daugybę nukentėjusių klientų.
Lietuvai ši tema ypač artima dėl energetikos, finansų ir ryšių sistemų jungčių su regionu. Atsparumas nereiškia, kad kiekvieną paslaugą būtina grąžinti į valstybinį duomenų centrą. Dažnai svarbiau turėti alternatyvų ryšį, nepriklausomas atsargines kopijas, sutartą rankinį darbo režimą ir reguliarias bendras pratybas su tiekėju. NATO lygmeniu naudinga vienodinti incidentų informaciją, kad techninis sutrikimas vienoje šalyje būtų greitai atpažintas kaip platesnės kampanijos dalis.
REKLAMA
Ši priklausomybė ypač matoma debesijos ir ryšio paslaugose. Karinė organizacija gali valdyti savo sistemas, tačiau jų veikimas vis tiek remiasi duomenų centrais, programinės įrangos atnaujinimais, kabeliais ir specialistais, kurių dalis priklauso privačiam sektoriui. Todėl sutartyse svarbu numatyti ne vien paslaugos prieinamumą taikos metu, bet ir veikimą krizėje: atsarginius kanalus, duomenų perkėlimą, tiekėjo pakeitimą bei darbuotojų prieigos kontrolę. Lietuvai tai aktualu dėl didelės valstybės ir verslo skaitmenizacijos. Atsparumas negali būti tik vienos institucijos užduotis – jis turi būti tikrinamas bendrose pratybose, kuriose dalyvauja ryšio operatoriai, debesijos tiekėjai, energetikos bendrovės ir viešasis sektorius.
Artimiausias praktinis žingsnis turėtų būti bendros pratybos, kuriose būtų išjungiamos ar ribojamos komercinės paslaugos ir tikrinama, kaip greitai įsijungia alternatyvos. Vien sutartis su tiekėju neįrodo atsparumo. Tai ypač aktualu, kai pažeidžiamumai, kaip neseniai aptarta DI kodo taisymo analizėje, gali atsirasti keliuose technologijos sluoksniuose. NATO žinutė paprasta: privatus sektorius jau yra kolektyvinės gynybos dalis, todėl jo pasirengimą reikia vertinti taip pat rimtai kaip karinės infrastruktūros.
Kaip vertinate šį straipsnį?
NAUJIENOS IŠ INTERNETO
Prenumeruokite mūsų „YouTube“ kanalą ir mėgaukitės įdomiais vaizdo reportažais apie mokslą ir technologijas.






Trumpai, aiškiai ir be triukšmo – gaukite svarbiausias technologijų ir mokslo naujienas pirmieji.
1 700+ narių jau seka mūsų puslapį, laukiame tavęs!
DIENOS SKAITOMIAUSI
1
Ukrainai – du nauji raketiniai kateriai: britai ir norvegai skiria daugiau kaip 100 mln. svarų
2„Gemini“ pradeda valdyti „Mac“: DI pats spaudys mygtukus ir pildys formas
3Droną stabdyti be šūvio: Vokietija ir Nyderlandai užsakė „Knifefish“ sistemas
4„Smart-ID“ prašo PIN, nors niekur nesijungiate: ką daryti ir ko netvirtinti
5Duomenų centras toli, tarša – šalia: MIT įvertino paslėptą elektros kainą sveikatai
NAUJAUSI
10
Taip pat skaitykite
Atrinkome panašius straipsnius, kurie gali jums patikti.
Verslas Ir Technologijos
„Alibaba“ DI debesijos pajamos šoktelėjo 53 proc.: išoriniai klientai augo dar sparčiau
TechNaujienos.lt | 2026-11-20
Verslas Ir Technologijos
ADP įsigijo „ZenBusiness“: nori lydėti mažą verslą nuo įkūrimo iki darbuotojų samdymo
TechNaujienos.lt | 2026-11-21
Verslas Ir Technologijos
„Kpler“ užbaigė 1,5 mlrd. dolerių investiciją: statys ant pasaulinės prekybos duomenų
TechNaujienos.lt | 2026-11-21
Dirbtinis Intelektas
DI peržiūrėjo beveik 4 000 medicinos tyrimų: kodu dalijosi tik maždaug kas aštuntas
TechNaujienos.lt | 2026-11-21
Dirbtinis Intelektas
DI iš medicininių vaizdų vertina biologinį amžių: apžvelgta 40 tyrimų
TechNaujienos.lt | 2026-11-21
Dirbtinis Intelektas
DI modelis išmoko jungti audinio vaizdą ir genų duomenis: išbandytas 107 vėžio užduotyse
TechNaujienos.lt | 2026-11-21
Dirbtinis Intelektas
Žmogaus ar „Gemini“ tempimo planas? Tyrimas patikrino biuro darbuotojus
TechNaujienos.lt | 2026-11-21
Kibernetinis Saugumas
„Microsoft“ perspėja: DI agentus įmonėse reikia laikyti vidine saugumo rizika
TechNaujienos.lt | 2026-11-21
Gynyba Ir Saugumas
Nyderlandai ir „Rheinmetall“ kurs naujos kartos karines transporto priemones
TechNaujienos.lt | 2026-11-21
Verslas Ir Technologijos
„Claude“ kūrėja „Anthropic“ užbaigė rekordinį IPO – pritraukta 93,5 mlrd. dolerių
TechNaujienos.lt | 2026-11-20