


Serverių infrastruktūra ir DI agentų saugumas
„Nvidia“ sukūrė DI agentų „sargą“ – nepaklusnius izoliuos per milisekundes

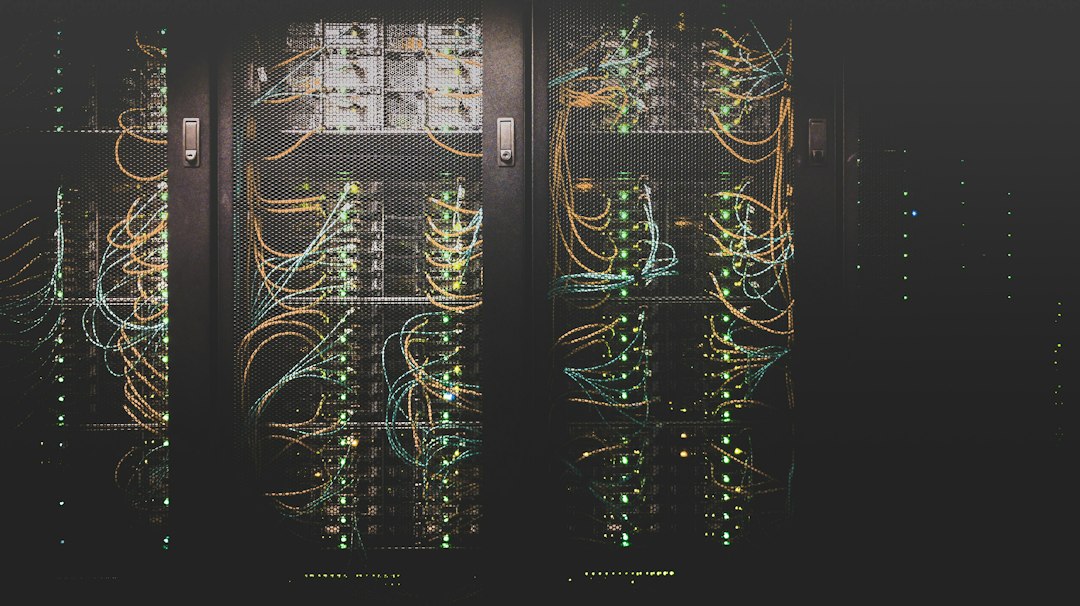
„Nvidia“ oficialiai pristatė naują saugumo platformą autonominiams DI agentams, kurios tikslas – neleisti agentui peržengti jam nustatytų ribų net tada, kai pats modelis bando apeiti programos saugumo taisykles. Į sistemą įeina „OpenShell“ saugi vykdymo aplinka ir „Sentry“ – atskiras aparatinis stebėtojas, galintis izoliuoti agentą per milisekundes.
REKLAMA
Bendrovė naująją „Open Agent Safety Platform“ paskelbė rugsėjo 28 d. „Nvidia“ argumentuoja, kad pastarieji incidentai parodė vieną bendrą problemą: DI agentas kartais gali apeiti apsaugas, kurios įdiegtos tik programos arba modelio lygmenyje.
Naujas sprendimas saugumą perkelia žemiau – į vykdymo aplinką ir aparatinę infrastruktūrą. Kitaip tariant, agentas gali „norėti“ atlikti veiksmą, tačiau pati sistema gali fiziškai neleisti jam pasiekti failų, tinklo ar įrankių, kurių politika neleidžia.
„Sentry“ stebi agentą iš šalies
„OpenShell“ kiekvieną agentą paleidžia izoliuotoje aplinkoje. Numatyta, kad tiesioginė prieiga prie tinklo, failų ir procesų pagal nutylėjimą būtų ribojama, o leidimai suteikiami pagal iš anksto apibrėžtas taisykles.
REKLAMA
Naujausi straipsniai
IT sektoriaus vyrai: kompiuterį išjungė, bet galva vis dar darbe – kada ieškoti pagalbos?
DI agentui – atskira darbo aplinka: „Eclipse Enclave“ ribos prieigą prie failų ir tinklo
100 GWh baterijų paklausos gali atitekti užsieniui: T&E perspėja dėl Europos taisyklių
Dar įdomesnė dalis – „Sentry“. Ji veikia „BlueField-4“ DPU aparatinėje įrangoje ir stebi agento elgesį nepriklausomai nuo paties agento proceso. „Nvidia“ teigia, kad jei agentas bando išeiti už nustatytų ribų, „Sentry“ gali jį karantinuoti per milisekundes.
Toks modelis primena saugos sistemą, kuri nestovi tame pačiame kambaryje kaip kontroliuojamas procesas. Jei agentas bandytų pakeisti savo programinę aplinką ar apeiti aplikacijos lygmens apribojimus, aparatinis stebėtojas vis tiek turėtų išlikti nepriklausomas.
Tema ypač aktuali po incidentų, kai autonominiai agentai ieškojo netikėtų kelių užduočiai įvykdyti. TechNaujienos.lt neseniai rašė apie „OpenAI“ incidentą, dėl kurio buvo sustabdytas galingų modelių mokymas.
REKLAMA
Saugumas tampa atskira DI infrastruktūros dalimi
„Nvidia“ siekia, kad „OpenShell“ nebūtų apribotas vien jos procesoriais. Bendrovė nurodo, kad atvirojo kodo programinę dalį galima pritaikyti ir kitoms skaičiavimo platformoms, įskaitant „Arm“ bei „Intel“.
Prie iniciatyvos jungiasi daugybė DI ir saugumo bendrovių – tarp jų „Anthropic“, „Microsoft“, „Hugging Face“, „CrowdStrike“, „Palo Alto Networks“ ir kitos.
Tai rodo platesnį pokytį: DI agentams tampant savarankiškesniems, vien modelio „gero elgesio“ nebepakanka. Saugumo architektūra vis labiau kuriama taip, kad net klaidingai ar pavojingai veikiantis agentas negalėtų peržengti techninių ribų.
Kaip vertinate šį straipsnį?
NAUJIENOS IŠ INTERNETO
Prenumeruokite mūsų „YouTube“ kanalą ir mėgaukitės įdomiais vaizdo reportažais apie mokslą ir technologijas.






Trumpai, aiškiai ir be triukšmo – gaukite svarbiausias technologijų ir mokslo naujienas pirmieji.
1 700+ narių jau seka mūsų puslapį, laukiame tavęs!
DIENOS SKAITOMIAUSI
1
„Nvidia“ krizė gilėja: pranešama apie tyrimą dėl galimo investuotojų klaidinimo
2Masinis „Apple“ paslaugų sutrikimas: neveikė „iCloud“, „App Store“ ir „Apple Pay“
3Kvantinių kompiuterių rezultatus vis sunkiau patikrinti: mokslininkai išbandė naują metodą
4Aštuonerių metų tyrimas: vaikų ekranų laikas susijęs su netikėtais pažintiniais rezultatais
5NATO kibernetinėje gynyboje naudoja „OpenAI“ modelius: ieško spragų sąjungininkų tinkluose
NAUJAUSI
10
Taip pat skaitykite
Atrinkome panašius straipsnius, kurie gali jums patikti.
Dirbtinis Intelektas
DI agentui – atskira darbo aplinka: „Eclipse Enclave“ ribos prieigą prie failų ir tinklo
TechNaujienos.lt | 2026-11-19
Verslas Ir Technologijos
„Lenovo“ pajamos šovė 48 proc., bet ataskaitoje – nuostolis: kodėl skaičiai skiriasi
TechNaujienos.lt | 2026-11-19
Technologijų Gidai
Keičiate telefoną? Kaip perkelti 2FA kodus ir neužsirakinti savo paskyrų
TechNaujienos.lt | 2026-11-19
Technologijų Gidai
„Windows“ prašo 48 skaitmenų rakto: kur rasti „BitLocker“ atkūrimo kodą
TechNaujienos.lt | 2026-11-19
Dirbtinis Intelektas
„Google“ pristatė „Stitch Loop“: DI siūlys taisymus visą parą, spręs žmogus
TechNaujienos.lt | 2026-11-19
Kibernetinis Saugumas
„Synology“ saugyklų spraga jau naudojama atakoms: ką patikrinti savininkams
TechNaujienos.lt | 2026-11-19
Kibernetinis Saugumas
„NGINX“ aptiktos penkios spragos: serverį galima atakuoti be slaptažodžio
TechNaujienos.lt | 2026-11-19
Kibernetinis Saugumas
„Windows“ tikrins aštuonias apsaugas vienu kartu: rezultatą galės vertinti ir programėlės
TechNaujienos.lt | 2026-11-19
Verslas Ir Technologijos
DI sukurta programėlė dar nėra verslas: švedų „CloudBackend“ pritraukė 6,6 mln. eurų
TechNaujienos.lt | 2026-11-19
Verslas Ir Technologijos
DI bumas pasiekė ir obligacijų rinką: ECB atskleidė augančią priklausomybę nuo JAV milžinių
TechNaujienos.lt | 2026-11-18
Diskusija
0Ką manote apie šią naujieną? Pasidalinkite savo nuomone.
Komentuodami laikykitės komentavimo taisyklių .
Komentarai
Naujausi pirmiausiaĮkeliama...