Telefone rodomas QR kodas
Nuskenavote QR kodą? Vienas nepastebėtas ženklas gali išduoti sukčių pinkles

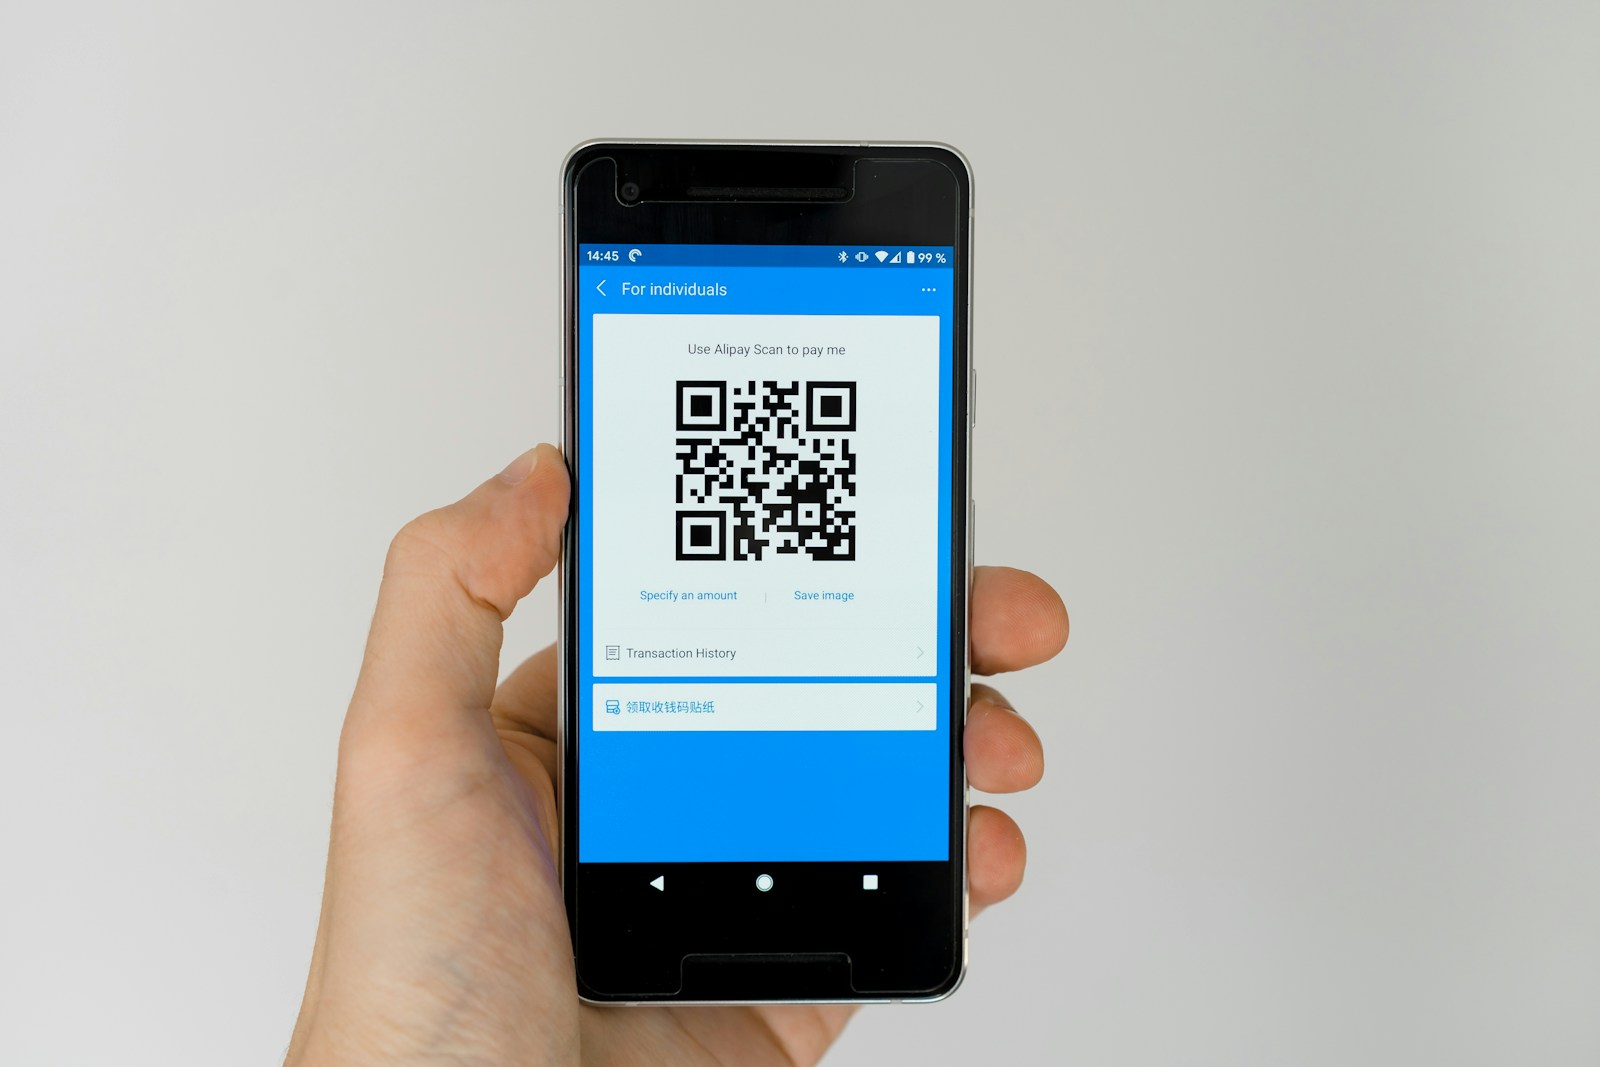
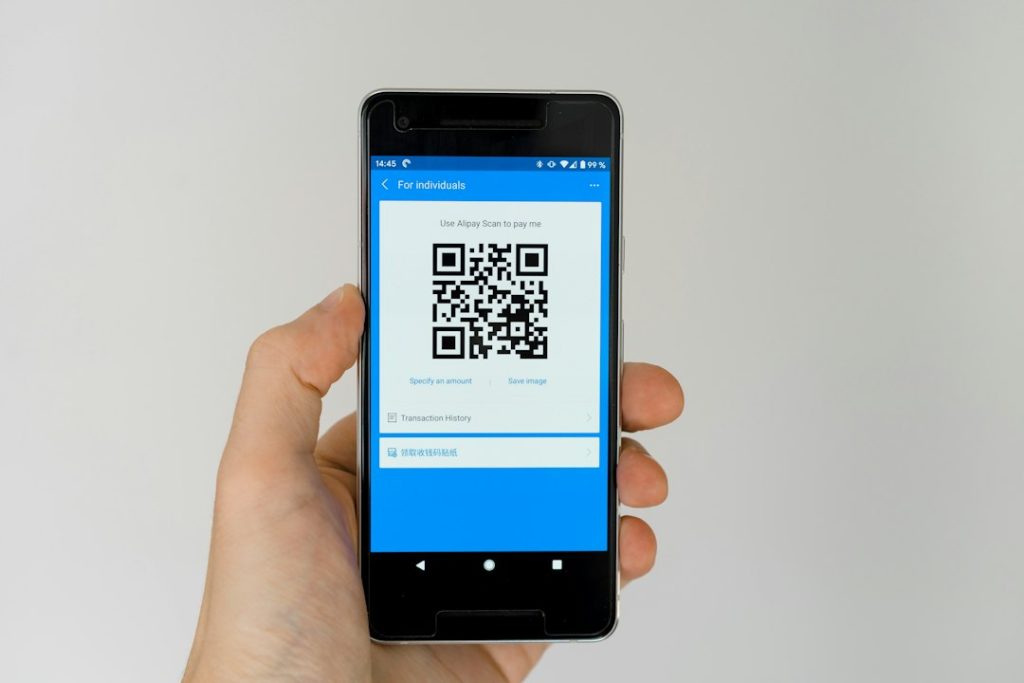
Automobilių stovėjimo aikštelėse, restoranuose ir viešose erdvėse QR kodai tapo įprastu būdu greitai atidaryti mokėjimo puslapį. Tačiau nuskaitytas kodas nėra automatiškai patikimas: jame gali būti įrašytas bet koks interneto adresas, įskaitant sukčių valdomą kopiją, imituojančią tikrą paslaugą.
REKLAMA
JAV Federalinė prekybos komisija FTC įspėja, kad sukčiai gali ant teisėtų stovėjimo automatų QR kodų užklijuoti savo lipdukus. Nuskenavęs tokį lipduką žmogus gali patekti į apgaulingą atsiskaitymo svetainę ir pats pateikti mokėjimo kortelės duomenis.
Sukčiavimo mechanizmas paprastas: technologiškai QR kodas gali būti visai tvarkingas. Problema yra ne jo grafinėje struktūroje, o nurodytame interneto adrese. Telefono kamera negali patvirtinti, kad mokėjimo puslapis priklauso tikram stovėjimo operatoriui.
Keturi požymiai, kuriuos verta pastebėti
Pirmiausia apžiūrėkite fizinį kodą. Ant lentelės užklijuotas papildomas lipdukas, atsiklijavę kampai ar keistai uždengti senesni ženklai gali reikšti pakeitimą. Tai nėra galutinis įrodymas, nes įmonės ir pačios naudoja lipdukus, bet pakankama priežastis neskubėti.
Naujausi straipsniai
Netikras CAPTCHA patikrinimas gali užkrėsti kompiuterį: kaip atpažinti apgavystę
„Google“ kuria „Android“ DI seifą: jautrius duomenis izoliuos net nuo pagrindinės sistemos
Antarktidos jūros ledas pasiekė trečią mažiausią žiemos maksimumą per stebėjimų istoriją
Antra, prieš atidarydami puslapį peržiūrėkite telefono kameros parodytą domeną. Tikrinkite ne vien pavadinimą ar logotipą, bet patį interneto adresą. Sukčiai gali naudoti panašias raides, papildomus žodžius arba neįprastus domeno galūnės variantus.
Trečia, vertinkite, kokių duomenų prašoma. Įprastas mokėjimas už stovėjimą neturėtų reikalauti jūsų el. pašto slaptažodžio, banko prisijungimo kodų ar prašyti įdiegti nežinomą programėlę iš pašalinio tinklalapio. Net saugaus ryšio spynelė naršyklėje negarantuoja, kad pati svetainė teisėta.
REKLAMA
Ketvirta, jei abejojate, atidarykite oficialią operatoriaus programėlę arba interneto puslapį rankiniu būdu. Adresą paimkite iš oficialaus ženklo, sąskaitos ar patikimo paslaugos kanalo, o ne iš įtartino lipduko. Mokėjimo operacijai verta patikrinti gavėją ir sumą dar prieš ją patvirtinant.
Ką daryti, jei duomenis jau įvedėte
Jeigu netikroje svetainėje pateikėte kortelės duomenis, nedelsdami kreipkitės į banką ir aptarkite kortelės blokavimą bei ginčytinus mokėjimus. Jei įvedėte prisijungimo informaciją, pakeiskite slaptažodį naudodami tik oficialią paslaugos svetainę ir peržiūrėkite aktyvias sesijas.
Niekada nepasikliaukite vien mokėjimo patvirtinimo ekrano išvaizda. Apgaulingas puslapis gali parodyti sėkmės pranešimą net ir neatlikęs teisėto mokėjimo. Jei įmanoma, išsaugokite adresą ir mokėjimo informaciją, kad bankas ar paslaugos tiekėjas galėtų įvertinti incidentą.
REKLAMA
QR kodai patys savaime nėra bloga technologija. Tai tik patogus būdas perduoti adresą ar kitus duomenis. Tinkama taisyklė – nuskaitytą nuorodą vertinti taip pat atsargiai, kaip nuorodą gautą įtartinoje SMS žinutėje. Panašus budrumas reikalingas ir tada, kai skambina tariamas banko darbuotojas: pažįstamas telefono numeris nebūtinai įrodo skambinančiojo tapatybę.
Kaip vertinate šį straipsnį?
NAUJIENOS IŠ INTERNETO
Prenumeruokite mūsų „YouTube“ kanalą ir mėgaukitės įdomiais vaizdo reportažais apie mokslą ir technologijas.
Trumpai, aiškiai ir be triukšmo – gaukite svarbiausias technologijų ir mokslo naujienas pirmieji.
1 700+ narių jau seka mūsų puslapį, laukiame tavęs!
DIENOS SKAITOMIAUSI
1
Kiek elektros iš tikrųjų sunaudoja įjungti, bet nenaudojami prietaisai – skaičiuojame metinę kainą
2Sukčiai gali rodyti tikrą banko telefono numerį: kaip atpažinti suklastotą skambutį
3Ukraina ir Vokietija plečia bendrą dronų gamybą – F-16 jau naudojami reaktyviniams „Shahed“ naikinti
4Dingo internetas, bet ryšio reikia dabar: kaip telefoną paversti atsarginiu namų maršrutizatoriumi
5Ukraina skelbia sunaikinusi „Pancir-S1“ ir smogusi Rusijos dronų paleidimo bazei prie Donecko
NAUJAUSI
10
Taip pat skaitykite
Atrinkome panašius straipsnius, kurie gali jums patikti.
Kibernetinis Saugumas
Netikras CAPTCHA patikrinimas gali užkrėsti kompiuterį: kaip atpažinti apgavystę
Gabrielė | 2026-10-13
Mokslas Ir It
NASA tiria apledėjimą, kurio įprasta lėktuvo apsauga gali nepasiekti – lašai būna iki 2 mm
Gabrielė | 2026-10-07
Gynyba Ir Saugumas
Įsilaužta į valstybės informacinę sistemą: kaip suprasti, ar jūsų duomenys gali būti panaudoti prieš jus
Gabrielė | 2026-10-03
Technologijų Naujienos
Android telefonuose atsiranda nauja apsauga nuo šnipinėjimo – štai ką ji fiksuos
Rokas | 2026-10-02
Dirbtinis Intelektas
DI mokosi ieškoti teisinių „skylių“ – modeliai atranda būdų apeiti taisyklių tikslą jų formaliai nepažeisdami
Rokas | 2026-10-01
Kibernetinis Saugumas
Kvantiniai kompiuteriai artėja prie ribos, kai dabartinis interneto šifravimas gali tapti pažeidžiamas
Gabrielė | 2026-10-01
Technologijų Gidai
Išsipūtė telefono ar „powerbanko“ baterija? Nedarykite šios klaidos
Gabrielė | 2026-09-30
Technologijų Gidai
QR kodas ant parkavimo automato gali būti spąstai – kaip neapsigauti
Rokas | 2026-09-30
Technologijų Gidai
SMS kodas, autentifikavimo programėlė ar fizinis raktas: kuris 2FA būdas saugiausias?
Rokas | 2026-09-28
Technologijų Gidai
„AirTag“ ir kiti Bluetooth sekikliai: kaip telefonas perspėja, jei kažkas seka jus
Gabrielė | 2026-09-28