Iliustracija straipsniui apie kompiuterio saugumą
Kaip patikrinti, ar jūsų kompiuteryje nėra paslėptos kenkėjiškos programos?

Neįprastai lėtai veikiantis kompiuteris, nežinomos programos ar netikėti naršyklės langai gali kelti įtarimą dėl kenkėjiškos programinės įrangos. Tačiau vien šie simptomai nėra įrodymas: panašiai veikia ir susidėvėjęs diskas, klaidingai sukonfigūruota programa ar sistemos atnaujinimas. Todėl verta pradėti nuo patikrinimų, kurie nesukelia papildomos rizikos.
REKLAMA
Kaip aiškinama „Microsoft“ apsaugos dokumentacijoje, „Windows“ kompiuteriuose pirmiausia atverkite integruotą „Windows Security“ programą. Joje pasirinkite apsaugą nuo virusų ir grėsmių bei atlikite pilną patikrą. Tai nėra garantija, kad aptiksite kiekvieną kenkėją, tačiau oficialus gamintojo įrankis yra geresnė pradžia nei atsitiktinai internete rastas „valiklis“.
Jeigu įtariate aktyvų kenkėją, gali būti naudinga „Microsoft Defender Offline“ patikra, kuri atliekama perkrovus kompiuterį ir prieš įprastai paleidžiant sistemą. Ji padeda tikrinti kai kurias grėsmes, galinčias slėptis veikiant operacinei sistemai. Prieš ją išsaugokite atvirus dokumentus.
Vienas dažniausių klaidingų signalų yra nuolatinė didelė procesoriaus apkrova. Nors ji gali būti susijusi su kenkėjiška programa, priežastis taip pat gali būti atnaujinimas, naršyklės procesas ar failų indeksavimas. Todėl vien užduočių tvarkytuvėje pastebėtas nepažįstamas pavadinimas nėra pakankamas įrodymas. Patikrinkite procesą, jo leidėją ir oficialią dokumentaciją.
Naujausi straipsniai
Pasaulinė programinės įrangos bendrovė plečiasi Vilniuje – Lietuvos inžinieriai kuria technologijas milijardiniams projektams
Pasaulinė finansinių technologijų įmonė savo centru Europoje pasirinko Vilnių – planuoja iki 100 darbo vietų
Lietuvoje iškils 31,5 mln. eurų vertės automatizuota gamykla – joje veiks ir speciali bandymų laboratorija
Jei saugumo įrankis praneša apie galimą grėsmę, neskubėkite atidaryti įtartino failo norėdami pažiūrėti, kas jo viduje. Tai gali būti pavojinga. Geriau naudoti pačios antivirusinės programos karantino ir grėsmių šalinimo priemones. Nežinomų failų nereikėtų be reikalo siųsti į atsitiktines svetaines, ypač jei juose gali būti asmeninės ar darbovietės informacijos.
Naršyklės nustatymų pasikeitimai gali būti ženklas, kad įdiegtas nepageidaujamas plėtinys. Pavyzdžiui, netikėtai pasikeitusi numatytoji paieškos sistema ar atsirandantys peradresavimai gali būti susiję su reklaminiu programiniu priedu. Vis dėlto pirmiausia patikrinkite, ar tokius pakeitimus nepadarėte pats arba teisėta įmonės valdymo sistema.
REKLAMA
Kompiuterio saugumą lemia ne vien antivirusinės programos aptikimo rodikliai. Jei vartotojas nuolat diegia nepatikrintus failus, ignoruoja sistemos perspėjimus ar dirba su seniai neatnaujinta programine įranga, rizika išlieka. Todėl svarbu naudoti oficialius atsisiuntimo puslapius ir neatidaryti netikėtų priedų iš nežinomų siuntėjų.
Ypatingą dėmesį verta skirti paskyroms, kurios saugo svarbiausius duomenis. Jei įtariate prisijungimo informacijos vagystę, pakeiskite slaptažodį naudodamiesi patikimu įrenginiu, peržiūrėkite aktyvias sesijas ir įjunkite papildomą autentifikavimą. Vien kenkėjiškos programos pašalinimas negali atšaukti jau pavogtų prisijungimo duomenų.
Jeigu kompiuteris naudojamas darbui, netikėtą grėsmę geriau pranešti organizacijos IT administratoriui. Savavališkas failų naikinimas gali sunaikinti informaciją, reikalingą incidentui ištirti. Kai kuriais atvejais saugesnis sprendimas yra sistemą atkurti iš žinomos geros būklės kopijos, o ne bandyti rankiniu būdu išvalyti kiekvieną įtartiną komponentą.
REKLAMA
Gera saugumo praktika – periodiškai peržiūrėti, kokios programos paleidžiamos kartu su sistema. Tačiau nereikia išjungti visų nežinomų įrašų: dalis jų gali būti reikalingi garso, vaizdo, atsarginių kopijų ar saugumo funkcijoms. Verčiau aiškinkitės jų paskirtį ir gamintoją. Jei kompiuteriu naudojasi keli žmonės, verta patikrinti, ar netikėtus pakeitimus galėjo atlikti kitas teisėtas vartotojas, o ne iš karto įtarti įsilaužimą.
Pirmieji požymiai ne visada akivaizdūs
Peržiūrėkite įdiegtų programų sąrašą ir automatinio paleidimo nustatymus. Jei atsirado jums nežinomas įrankis, išsiaiškinkite jo leidėją ir diegimo aplinkybes. Vien nepažįstamas failo pavadinimas neįrodo, kad jis pavojingas: kompiuteris gali naudoti daug vartotojui nematomų teisėtų procesų.
Atkreipkite dėmesį į naršyklės plėtinius. Vienas dažnų sukčiavimo būdų, kai pats vartotojas apgaulės būdu paskatinamas paleisti kenksmingas komandas, paaiškintas gido apie netikrą CAPTCHA patikrinimą. Kai kurie kenkėjiški arba agresyviai reklamas rodantys priedai gali keisti paieškos sistemą, peradresuoti į kitus puslapius ir rinkti informaciją. Išjunkite plėtinius, kurių neatpažįstate, ir patikrinkite, ar problema išlieka.
Patikrinkite, ar sistema ir naršyklė turi naujausius saugumo atnaujinimus. Žinomos spragos gali būti išnaudojamos dar prieš vartotojui pastebint įtartiną veiklą, todėl atnaujinimai padeda mažinti ateities riziką. Vien antivirusinė programa nepakeičia operacinės sistemos priežiūros.
Ką daryti radus įtartiną failą
Jei saugumo įrankis aptinka grėsmę, neskubėkite atsisiųsti nežinomų „taisymo“ programų. Naudokite patikimo gamintojo pašalinimo procedūrą, po to peržiūrėkite svarbių paskyrų prisijungimus. Jeigu galėjote atskleisti slaptažodžius, juos keiskite iš kito patikimo įrenginio.
Sudėtingu atveju, ypač kai kompiuteris naudojamas darbui, verta kreiptis į IT specialistą. Netinkamai trinant failus gali būti pažeista sistema arba prarasti duomenys. Kritiškai svarbiems dokumentams reikia saugių atsarginių kopijų, o po incidento būtina įsitikinti, kad grėsmė tikrai pašalinta.
Kaip vertinate šį straipsnį?
NAUJIENOS IŠ INTERNETO
Prenumeruokite mūsų „YouTube“ kanalą ir mėgaukitės įdomiais vaizdo reportažais apie mokslą ir technologijas.
Trumpai, aiškiai ir be triukšmo – gaukite svarbiausias technologijų ir mokslo naujienas pirmieji.
1 700+ narių jau seka mūsų puslapį, laukiame tavęs!
DIENOS SKAITOMIAUSI
1
Archeologai Europoje randa paslaptingus romėnų dvylikasienius – jų paskirtis iki šiol nežinoma
2Prieš 2 000 metų graikai sukūrė mechanizmą, kuris stebina net šiuolaikinius inžinierius
3Telefone nebeliko vietos? Štai kas užima atmintį ir ką galima saugiai ištrinti
4Senovės Egipto gydytojai prieš tūkstančius metų aprašė operacijas, kurios stebina ir šiandien
5Kiek elektros iš tikrųjų sunaudoja įjungti, bet nenaudojami prietaisai – skaičiuojame metinę kainą
NAUJAUSI
10
Taip pat skaitykite
Atrinkome panašius straipsnius, kurie gali jums patikti.
Mokslas Ir It
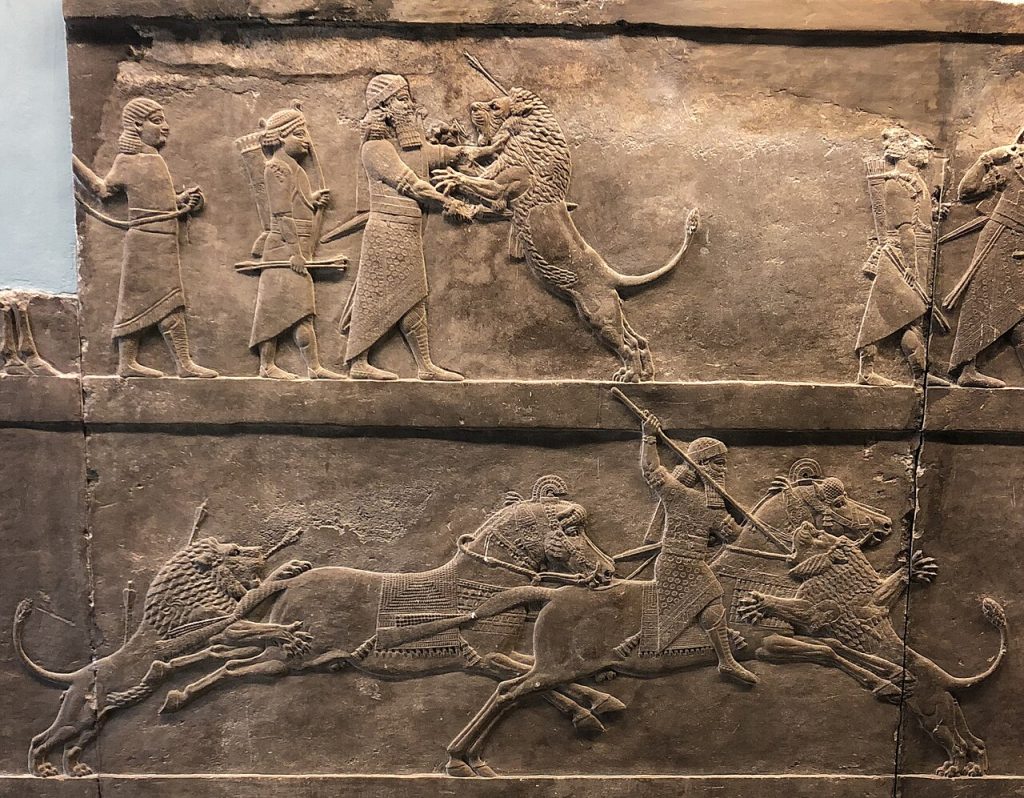
Senovės karalius medžiojo liūtus specialiai surengtose arenose – jo rūmuose rasti stulbinantys vaizdai
Gabrielė | 2026-10-14
Mokslas Ir It
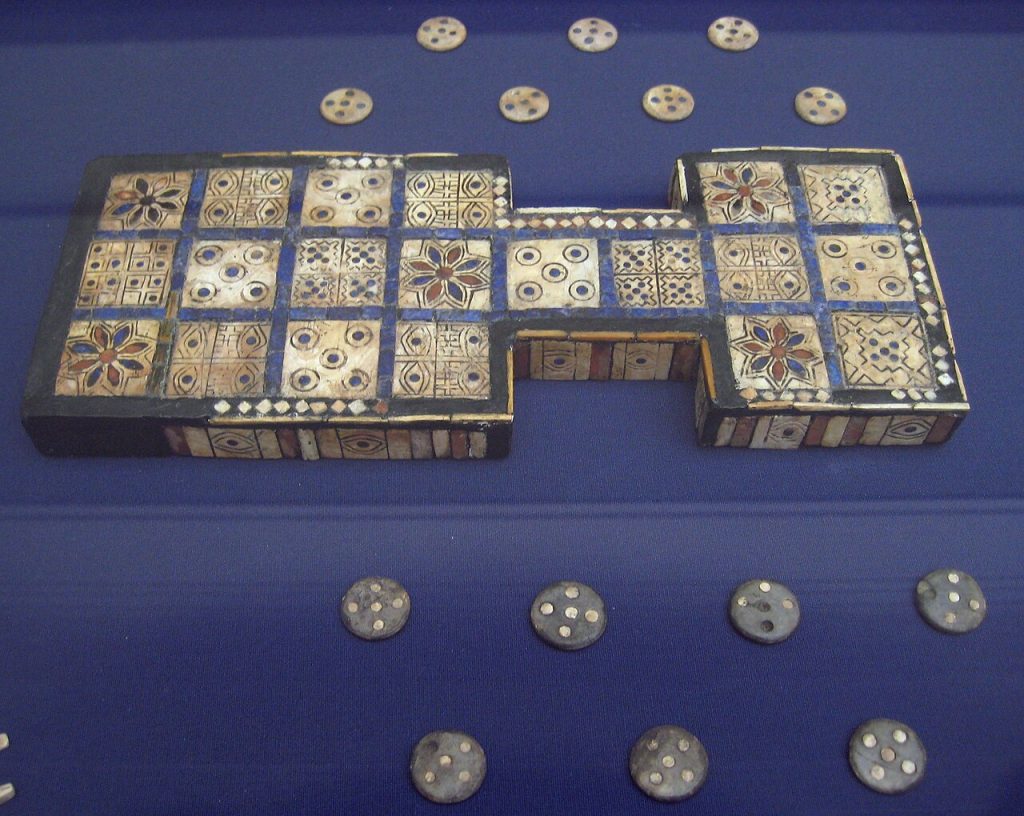
Prieš 4 500 metų žmonės žaidė stalo žaidimą – jo taisykles pavyko iššifruoti tik XX amžiuje
Rokas | 2026-10-14
Mokslas Ir It
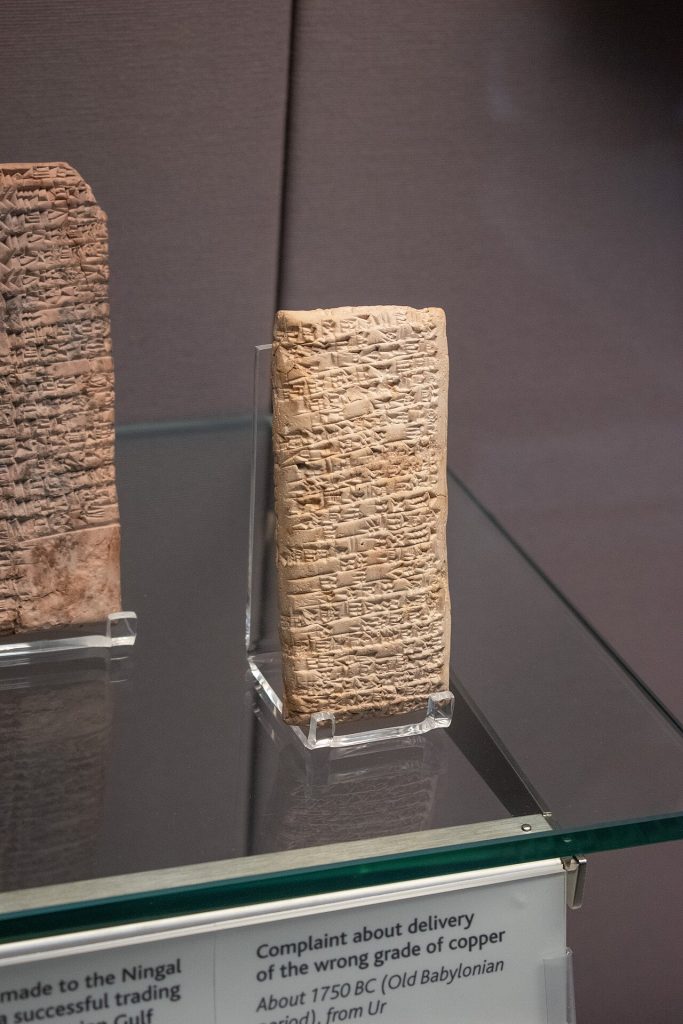
Prieš beveik 4 000 metų pirkėjas įsiuto dėl prastos prekės – jo skundas išliko iki šių dienų
Gabrielė | 2026-10-14
Mokslas Ir It
Senovės Egipte masiškai mumifikuodavo gyvūnus – tyrėjai atskleidė šiurpią šio papročio pusę
Rokas | 2026-10-14
Mokslas Ir It
Prieš beveik 2 000 metų romėnas užkeikė pirštines pavogusį vagį – archeologai rado jo prakeiksmą
Gabrielė | 2026-10-14
Technologijų Gidai
Kodėl kompiuteris pradeda ūžti net nieko nedarant? Kaip nustatyti priežastį ir išvengti perkaitimo
Rokas | 2026-10-14
Technologijų Gidai
Kaip saugiai parduoti seną telefoną, kad naujasis savininkas neatkurtų jūsų duomenų?
Gabrielė | 2026-10-15
Technologijų Gidai
Telefonas fotografuoja prasčiau nei anksčiau? 7 priežastys, kurias verta patikrinti
Rokas | 2026-10-15
Technologijų Gidai
Kodėl televizorius pradeda veikti lėtai? 6 būdai jį pagreitinti neperkant naujo
Rokas | 2026-10-15
Technologijų Naujienos
Pasaulinė programinės įrangos bendrovė plečiasi Vilniuje – Lietuvos inžinieriai kuria technologijas milijardiniams projektams
Gabrielė | 2026-10-15